

Gestion des utilisateurs
Grâce à la Gestion des utilisateurs, les administrateurs peuvent créer et gérer les utilisateurs et leurs privilèges. Ils peuvent, par exemple, définir les permissions par défaut dans Paramètres système – Permissions par défaut, sous Gestion des coffres. Remote Desktop Manager offre une gestion avancée des droits d'utilisateur pour restreindre l'accès aux entrées. Notez que la disponibilité de certaines fonctionnalités dépend de l'espace de travail actif.
Gérer les utilisateurs
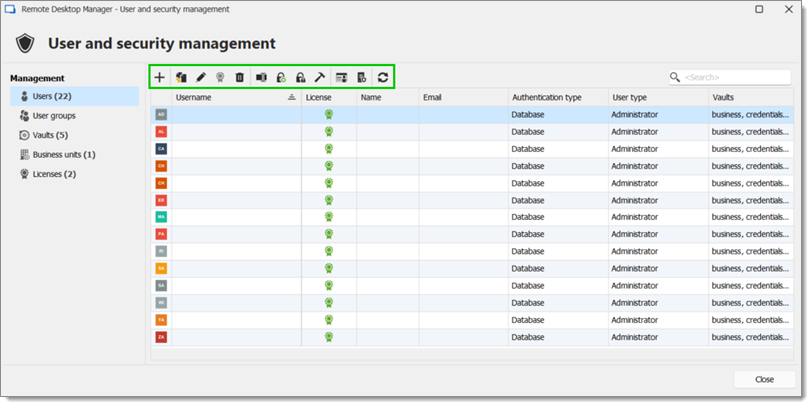
Pour créer, modifier, supprimer, renommer ou gérer autrement les utilisateurs, utilisez les boutons de la barre d'outils située dans Utilisateurs – Utilisateurs.
Ajouter un utilisateur
Ouvre la fenêtre Gestion des utilisateurs pour créer un nouvel utilisateur.
Dupliquer l'utilisateur
Copie l'utilisateur sélectionné ainsi que ses informations.
Modifier l'utilisateur
Ouvre la fenêtre Gestion des utilisateurs pour modifier l'utilisateur sélectionné.
Attribuer une licence
Ouvre la fenêtre Licence permettant d'attribuer des licences aux utilisateurs.
Supprimer l'utilisateur
Supprime l'utilisateur sélectionné.
Renommer la connexion
Ouvre une fenêtre pour renommer l'utilisateur sélectionné.
Changer votre mot de passe
Ouvre une fenêtre demandant un nouveau mot de passe (générateur de mots de passe inclus) pour l'utilisateur sélectionné.
Supprimer l'AMF
Supprime l'authentification multifacteur de l'utilisateur sélectionné.
Réparer la connexion SQL
Vérifie si une connexion existe, si l'utilisateur existe dans l'espace de travail et si l'utilisateur est mappé. Si ces conditions ne sont pas remplies, Remote Desktop Manager résout automatiquement ces problèmes.
Rapport d'activité de l'utilisateur
Ouvre la fenêtre Rapport d'activité de l'utilisateur, qui permet aux administrateurs de créer un rapport personnalisé couvrant des dates précises pour l'utilisateur sélectionné.
Rapport de permissions SQL
Ouvre la fenêtre du rapport de permissions SQL, qui permet aux administrateurs d'inspecter les permissions SQL de l'utilisateur sélectionné.
Actualiser
Actualise la fenêtre Gestion des utilisateurs et de la sécurité pour afficher les changements récents.
Paramètres de gestion des utilisateurs
Général
Nom d'utilisateur
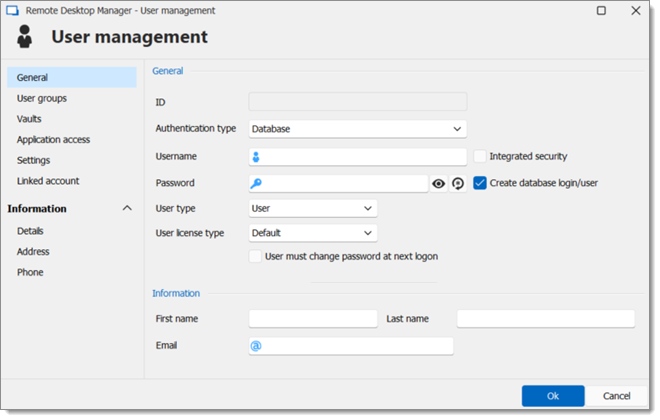
Saisir le nom d'utilisateur pour l'utilisateur. Lorsque la sécurité intégrée est utilisée, l'utilisateur doit être sélectionné à partir du répertoire.
Type de permission
Sélectionner le niveau de permission accordé à l'utilisateur. Pour plus d'informations, voir Types d'utilisateurs.
Étiquettes
Attribuer des étiquettes au compte utilisateur. Les étiquettes aident à identifier les utilisateurs temporaires ou externes, comme les sous-traitants.
Date d'expiration
Sélectionner la date à laquelle le compte utilisateur expire. Une fois cette date atteinte, l'utilisateur ne peut plus ouvrir de nouvelles connexions. Sélectionner le bouton d'effacement à côté du champ pour supprimer la date d'expiration.
Activé
Permettre à l'utilisateur de se connecter à l'espace de travail. Décocher la case pour désactiver le compte sans le supprimer.
L'utilisateur doit changer de mot de passe à la prochaine connexion
Obliger l'utilisateur à définir un nouveau mot de passe lors de sa prochaine connexion.
Envoyer une invitation par courriel à l'utilisateur
Envoyer un courriel d'invitation à l'adresse saisie dans le champ Courriel. Cette option n'est pas disponible lorsque l'espace de travail ou le type d'authentification ne prend pas en charge les invitations.
Connexion d'urgence
Permettre à l'utilisateur de se connecter lorsque le fournisseur d'authentification configuré n'est pas disponible.
Propriétaire de l'espace de travail
Accorder la propriété de l'espace de travail à l'utilisateur.
Information
La section Information permet de stocker des informations concernant les utilisateurs, comme leur nom, leur adresse et plus encore. Elle est divisée en trois sous-sections : Détails, Adresse et Téléphone.
Groupes d'utilisateurs
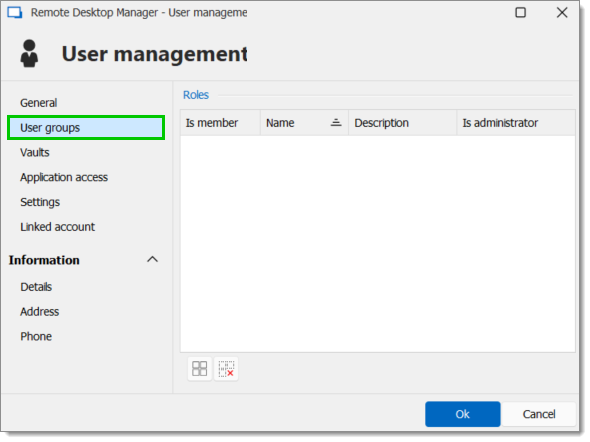
Attribuer des groupes d'utilisateurs à l'utilisateur en cochant la case Est membre. Lire Gestion des groupes d'utilisateurs pour plus d'informations à ce sujet.
Coffres
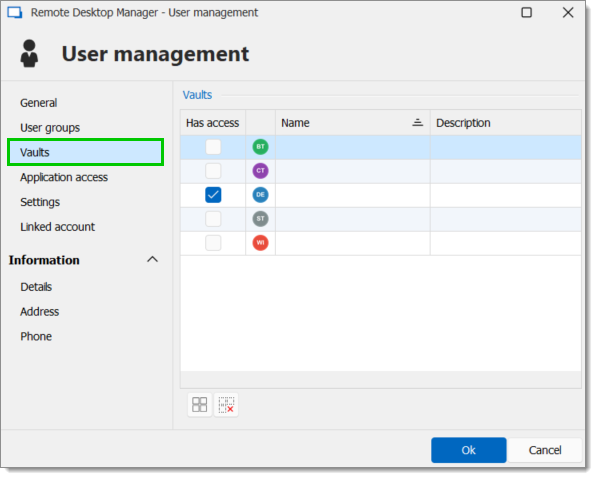
Sélectionner les dépôts auxquels l'utilisateur peut accéder. Pour plus d'informations, lire Vue d'ensemble des coffres.
Accès aux applications
La section d'accès aux applications permet aux administrateurs de restreindre l'accès à Remote Desktop Manager ou à l'extension de navigateur Devolutions Password Manager.
Remote Desktop Manager
Sélectionner si l'utilisateur peut accéder à l'espace de travail depuis Remote Desktop Manager.
Sélectionner si l'utilisateur peut accéder à l'espace de travail depuis l'extension de navigateur Devolutions Password Manager.
Paramètres
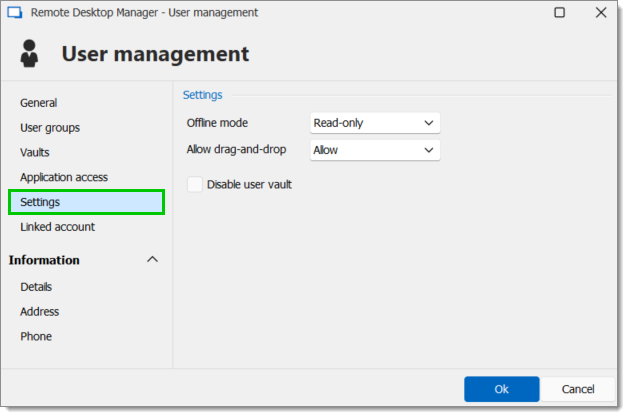
Dans la section Paramètres, les administrateurs peuvent permettre à l'utilisateur d'activer le mode hors ligne sur les espaces de travail. Cela dépend aussi de la configuration de l'espace de travail. Voir les modes disponibles ci-dessous :
Désactivé
Aucun cache hors ligne autorisé pour l'utilisateur.
Cache seulement
Permet d'enregistrer un cache de l'espace de travail afin d'améliorer la performance de chargement. Cette option interdit l'utilisation du mode hors ligne.
Lecture seule
Un cache en lecture seule. L'utilisateur ne pourra pas modifier les données dans l'espace de travail. Ce mode est autorisé uniquement pour Devolutions Server et Devolutions Cloud.
Lecture/Écriture
Un cache avancé, avec synchronisation des changements. Ce mode est autorisé uniquement pour Devolutions Server et Devolutions Cloud.
Voir aussi
Gérer les utilisateurs
Pour créer, modifier, supprimer, renommer ou gérer autrement les utilisateurs, utilisez les boutons de la barre d'outils située dans Utilisateurs – Utilisateurs.
Ajouter un utilisateur
Ouvre la fenêtre Gestion des utilisateurs pour créer un nouvel utilisateur.
Dupliquer l'utilisateur
Copie l'utilisateur sélectionné ainsi que ses informations.
Modifier l'utilisateur
Ouvre la fenêtre Gestion des utilisateurs pour modifier l'utilisateur sélectionné.
Attribuer une licence
Ouvre la fenêtre Licence permettant d'attribuer des licences aux utilisateurs.
Supprimer l'utilisateur
Supprime l'utilisateur sélectionné.
Renommer la connexion
Ouvre une fenêtre pour renommer l'utilisateur sélectionné.
Changer votre mot de passe
Ouvre une fenêtre demandant un nouveau mot de passe (générateur de mots de passe inclus) pour l'utilisateur sélectionné.
Supprimer l'AMF
Supprime l'authentification multifacteur de l'utilisateur sélectionné.
Réparer la connexion SQL
Vérifie si une connexion existe, si l'utilisateur existe dans l'espace de travail et si l'utilisateur est mappé. Si ces conditions ne sont pas remplies, Remote Desktop Manager résout automatiquement ces problèmes.
Rapport d'activité de l'utilisateur
Ouvre la fenêtre Rapport d'activité de l'utilisateur, qui permet aux administrateurs de créer un rapport personnalisé couvrant des dates précises pour l'utilisateur sélectionné.
Rapport de permissions SQL
Ouvre la fenêtre du rapport de permissions SQL, qui permet aux administrateurs d'inspecter les permissions SQL de l'utilisateur sélectionné.
Actualiser
Actualise la fenêtre Gestion des utilisateurs et de la sécurité pour afficher les changements récents.
Paramètres de gestion des utilisateurs
Général
Type d'authentification
Sélectionner le type d'authentification de l'utilisateur :
Personnalisé (Devolutions) : Si vous souhaitez ajouter une couche de sécurité supplémentaire sans utiliser la sécurité intégrée ou sans devoir créer une nouvelle connexion SQL dans votre SQL Server, le type d'authentification personnalisé sera votre meilleure option. Vous n'aurez qu'à créer un seul compte SQL dans le SQL Server.
Base de données (SQL Server) : S'authentifier à l'aide de la connexion SQL de votre SQL Server.
Nom d'utilisateur
Saisir le nom d'utilisateur de l'utilisateur. Lors de l'utilisation de la sécurité intégrée, l'utilisateur doit être sélectionné dans le répertoire.
Sécurité intégrée
Indique d'utiliser l'authentification intégrée Windows pour s'authentifier à l'espace de travail. S'applique uniquement à SQL Server et Devolutions Server, selon leur configuration. Lorsque cette case est cochée, un bouton de points de suspension apparaît pour vous permettre de rechercher le compte d'utilisateur dans le répertoire. Consulter la sécurité intégrée pour plus d'informations.
Mot de passe
Saisir le mot de passe de l'utilisateur. Ce champ est désactivé lors de l'utilisation de la sécurité intégrée.
Type d'utilisateur
Sélectionner le type d'utilisateur à créer. Choisir parmi :
Administrateur : Accorder tous les droits administratifs à l'utilisateur.
Utilisateur en lecture seule : Accorder uniquement l'accès en lecture à l'utilisateur.
Utilisateur restreint : Sélectionner les droits à accorder à l'utilisateur.
Utilisateur : Accorder tous les droits de base à l'utilisateur (Ajouter, Modifier, Supprimer).
Type de licence d'utilisateur
Sélectionner le type de licence de l'utilisateur. Choisir parmi :
Par défaut : Accorder tous les droits administratifs à l'utilisateur.
Gestion des connexions : Accorder uniquement l'accès en lecture à l'utilisateur.
Gestion de mots de passe : Sélectionner les droits à accorder à l'utilisateur.
Prénom
Saisir le prénom de l'utilisateur.
Nom
Saisir le nom de l'utilisateur.
Courriel
Insérer l'adresse courriel de l'utilisateur.
Informations
Saisir toutes les informations nécessaires concernant votre nouvel utilisateur.
Groupes d'utilisateurs
Groupes d'utilisateurs
Lorsqu'un groupe d'utilisateurs doit être ajouté à un utilisateur, une colonne de description vous aidera à sélectionner le bon groupe d'utilisateurs.
Privilèges
Autoriser l'affichage du mot de passe
Permet à l'utilisateur d'utiliser la commande Afficher le mot de passe.
Autoriser le glisser-déposer
Permet à l'utilisateur de déplacer les sessions par glisser-déposer à partir d'autres applications.
Voir les détails
Permet à l'utilisateur de voir le contenu de l'onglet Détails pour toutes les sessions.
Voir les informations
Permet à l'utilisateur de voir le contenu de l'onglet Informations pour toutes les sessions.
Voir les journaux partagés
Permet à l'utilisateur de voir le contenu des journaux qui s'appliquent à une session.
Importer
Permet à l'utilisateur d'importer des sessions. Le menu d'importation (Fichier – Importer) et la fonctionnalité d'importation dans le menu contextuel seront grisés si l'option n'est pas active.
Exporter
Permet à l'utilisateur d'exporter des sessions. Le menu d'exportation (Fichier – Exporter) et la fonctionnalité d'exportation dans le menu contextuel seront grisés si l'option n'est pas active.
Permissions
La section Permissions vous permet d'attribuer des permissions. Les contrôles sont parfois masqués selon l'espace de travail ou l'état des autres contrôles.
Paramètres
Permettre à l'utilisateur d'activer le mode hors connexion sur les espaces de travail. Cela dépend aussi du fait que l'espace de travail soit configuré pour l'autoriser. Vous pouvez choisir parmi :
Désactivé
Aucun cache hors connexion autorisé pour cet utilisateur.
Lecture seule
Un cache en lecture seule est autorisé uniquement pour Devolutions Server et Devolutions Cloud..
Lecture/Écriture
Un cache avancé, avec synchronisation des changements. Ce mode est autorisé uniquement pour Devolutions Server et Devolutions Cloud.
Voir aussi
Mis à jour
Ce contenu vous a-t-il été utile ?