

Sicurezza basata sui gruppi di utenti
La sicurezza basata sui gruppi di utenti di Devolutions Server consente di creare un sistema di protezione granulare piuttosto flessibile. Tuttavia, la flessibilità ha un prezzo e, a volte, effettuare scelte errate potrebbe aumentare il tempo necessario alla gestione del sistema.
Le raccomandazioni seguenti si basano sulla nostra esperienza con il sistema e sulle idee condivise dalla nostra community. Segua queste linee guida, poiché la aiuteranno a utilizzare in modo efficiente la sicurezza basata sui gruppi di utenti di Devolutions Server.
Ecco i punti chiave principali della sicurezza basata sui gruppi di utenti:
La sicurezza viene ereditata: gli elementi e le cartelle figlio sono coperti dalla sicurezza di una cartella padre.
Le autorizzazioni possono essere sovrascritte: un'autorizzazione impostata su una sottocartella sovrascriverà l'autorizzazione dell'elemento padre.
Le autorizzazioni sono granulari: è possibile impostare più autorizzazioni contemporaneamente sulle voci.
Configurazione dei gruppi di utenti
Quando si utilizza la sicurezza basata sui gruppi di utenti di Devolutions Server, i gruppi di utenti vengono usati principalmente per controllare l'accesso di più utenti contemporaneamente.
Creare i gruppi di utenti
Per creare gruppi di utenti, si porti su Amministrazione – Gruppi di utenti, quindi clicchi su Aggiungi.
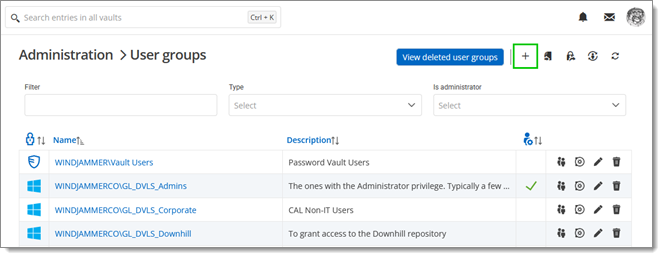
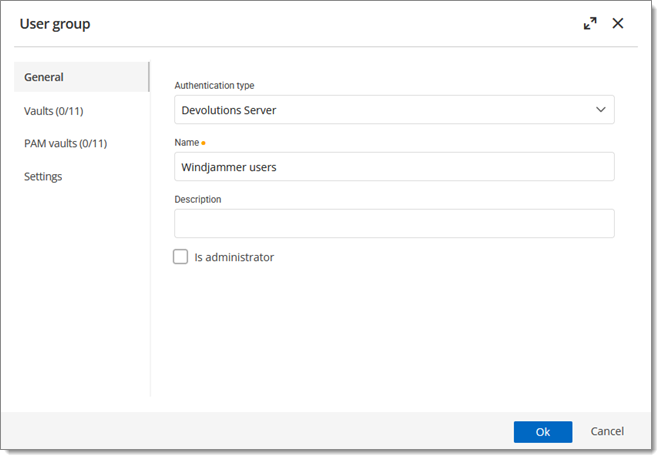
Tutte le impostazioni possono essere lasciate ai valori predefiniti, a meno che il gruppo di utenti non contenga solo amministratori. In tal caso, selezioni la casella È amministratore durante la configurazione del gruppo di utenti. Inserisca un nome e una descrizione per il gruppo di utenti, quindi clicchi su OK. Per i gruppi di Active Directory, il dominio deve essere fornito come segue.
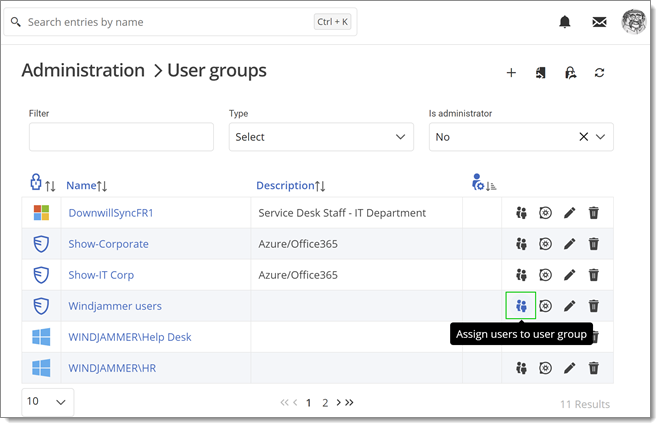
Per assegnare utenti al gruppo di utenti, clicchi su Assegna utenti al gruppo di utenti. Con un gruppo di utenti creato da un gruppo di Active Directory, non è necessario assegnare gli utenti poiché ciò è gestito automaticamente da Devolutions Server.
Configurazione utente
Modello utente
È possibile modificare il modello utente predefinito. Per farlo, si porti su Amministrazione – Impostazioni di sistema – Modello utente. Queste impostazioni controllano le impostazioni predefinite di un nuovo utente. La best practice è disabilitare tutti i privilegi.
Creare l'utente
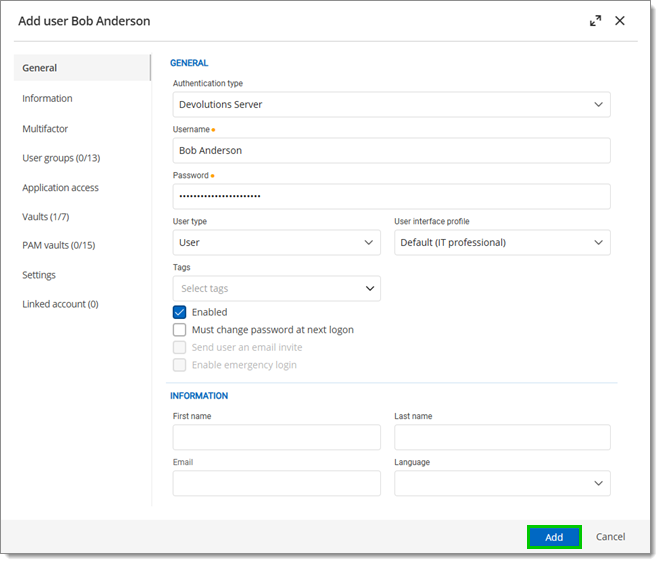
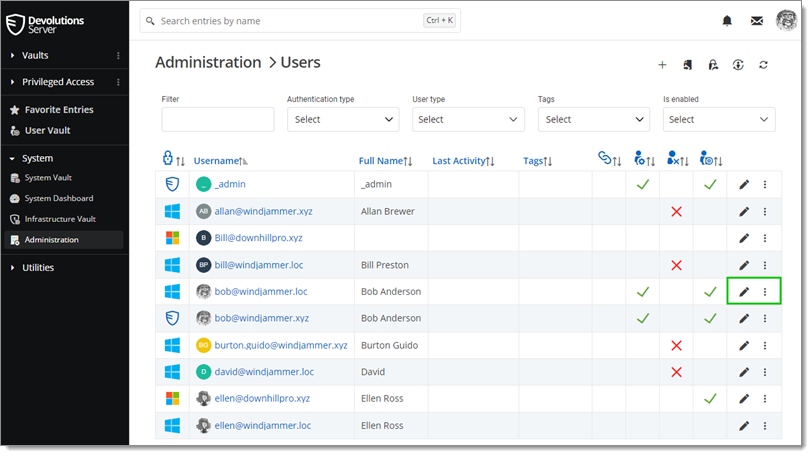
Per creare utenti, si porti su Amministrazione – Utenti, quindi clicchi su Aggiungi utente. Inserisca le informazioni e clicchi su Aggiungi per salvare.
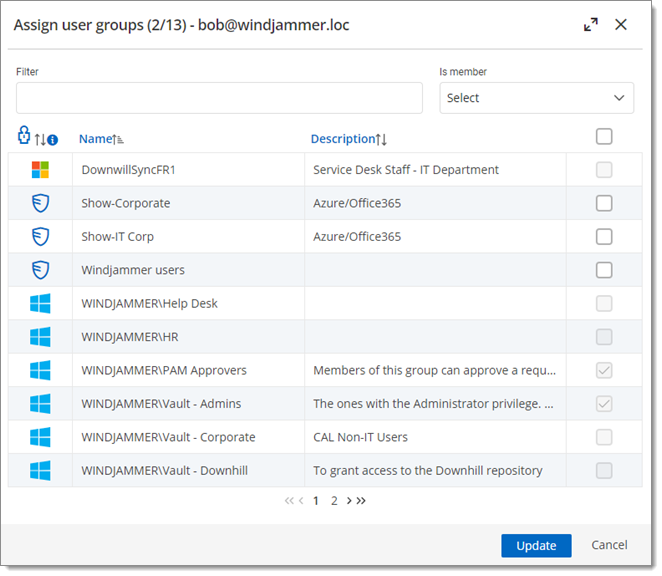
Un utente può essere assegnato a più gruppi di utenti contemporaneamente cliccando su Modifica – Gruppi di utenti oppure su Altro – Assegna gruppi di utenti. Nell'ambito dell'integrazione con Active Directory, non è necessario assegnare gli utenti a tali gruppi di utenti poiché ciò è gestito automaticamente da Devolutions Server.
Selezioni i gruppi di utenti che desidera assegnare all'utente e clicchi su Aggiorna.
Amministratori
Gli amministratori possono fare tutto, indipendentemente dalla sicurezza. Questi utenti sono di solito i dirigenti e il senior management.
Utenti
Gli utenti hanno accesso limitato alle risorse. Tuttavia, dispongono per impostazione predefinita dei diritti di Aggiungi, Modifica ed Elimina e possono eseguire queste azioni su tutte le voci non protette.
Contractor
Gli utenti Contractor hanno un accesso personalizzabile alle risorse, scadono automaticamente a una data stabilita, devono fornire un indirizzo e-mail e sono tenuti a inserire una password al momento dell'accesso. Questo tipo di utente è utile per gestire gli utenti esterni di Devolutions Server.
Sebbene gli utenti contractor abbiano accesso alle funzionalità PAM, sono limitati alla modalità di Sola lettura.
Selezionare il tipo di utente appropriato
Durante la creazione degli utenti è necessario tenere in considerazione alcuni punti chiave. Si ponga le seguenti domande mentre configura un nuovo utente:
Dovrebbero poter accedere a qualsiasi risorsa senza restrizioni?
Gli amministratori possono accedere a qualsiasi risorsa senza restrizioni.
Selezioni Amministratore come Tipo di utente durante la creazione dell'utente.
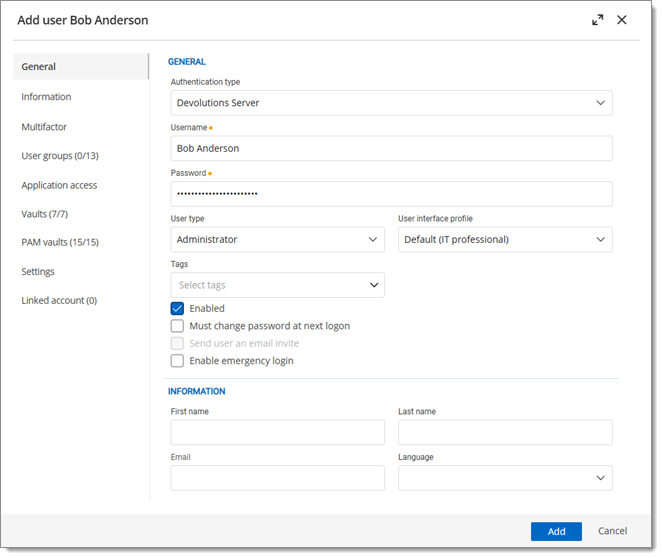
Dovrebbero avere diritti amministrativi limitati ma la possibilità di aggiungere, modificare, eliminare, aggiungere nella radice e spostare le voci?
In tal caso, selezioni Utente come Tipo di utente durante la creazione dell'utente. Gli utenti dispongono di tutti questi diritti per impostazione predefinita.
Configurazione delle voci
L'accesso viene concesso o negato agli utenti impostando le autorizzazioni sulle voci. Le autorizzazioni possono essere impostate per utenti o gruppi di utenti. La best practice è concedere le autorizzazioni ai gruppi di utenti per controllare l'accesso di più utenti contemporaneamente.
Per impostare le autorizzazioni su una voce, modifichi una voce qualsiasi, abiliti Avanzate, quindi si porti nella sezione Sicurezza – Autorizzazioni.
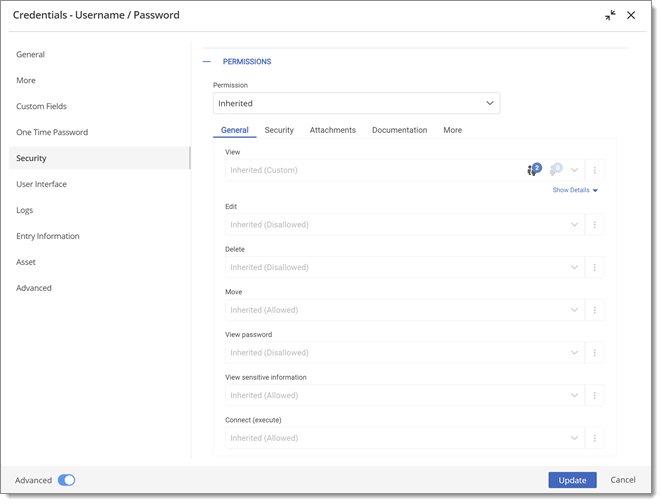
Le autorizzazioni vengono di solito impostate sulle cartelle e si applicano a tutte le voci figlio. Una best practice consiste nell'impostare tutte le autorizzazioni della cartella della cassaforte su Non consentito. Di conseguenza, tutte le autorizzazioni di tutte le voci vengono negate per impostazione predefinita.
L'accesso viene negato agli utenti concedendo espressamente l'accesso ad altri utenti. In altre parole, a tutti gli utenti che non figurano nell'elenco di un'autorizzazione viene negato l'accesso.
Affinché un utente abbia accesso a una sottocartella, deve disporre almeno dell'autorizzazione Visualizza su tutte le cartelle padre.
Consideri la struttura seguente:
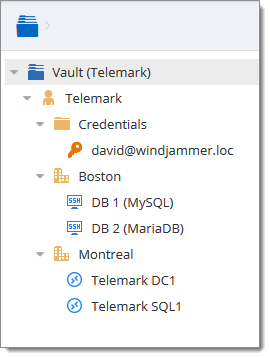
Esistono tre livelli di cartelle: la cassaforte, Telemark e gli elementi figlio di Telemark.
Supponiamo che un utente, ad esempio un consulente, debba avere accesso soltanto alla cartella Montreal. Al consulente deve essere concessa anche l'autorizzazione Visualizza sulla cartella Telemark. Tuttavia, concedere l'accesso Visualizza alla cartella Telemark conferisce al consulente le autorizzazioni per visualizzare tutti gli elementi figlio di Telemark. Per negare al consulente le autorizzazioni Visualizza su specifici elementi figlio, le autorizzazioni Visualizza di tali elementi devono essere impostate espressamente per altri utenti.
Ultimo aggiornamento
È stato utile?