

Multifattore
Configuri l'autenticazione a più fattori (MFA) in Devolutions Server per aggiungere un ulteriore livello di sicurezza all'applicazione.
Devolutions Server supporta diversi tipi di MFA. È possibile configurare un tipo di MFA predefinito per l'intera organizzazione oppure configurare l'MFA utente per utente. Quando l'MFA è configurata, gli utenti accedono con nome utente/password e con un prodotto MFA.
Configurare l'autenticazione a più fattori dall'interfaccia web
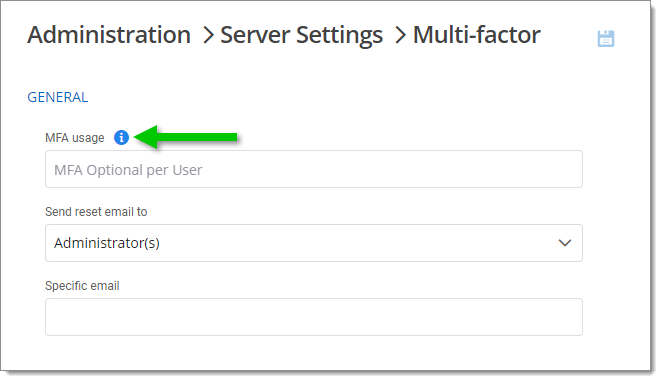
Per accedere alla configurazione MFA, vada su Administration – Server settings – Multifactor.
La prima opzione consiste nello scegliere come applicare l'autenticazione a più fattori. Per farlo, clicchi sull'icona delle informazioni accanto a MFA usage per andare alla sezione Conditional access policies.
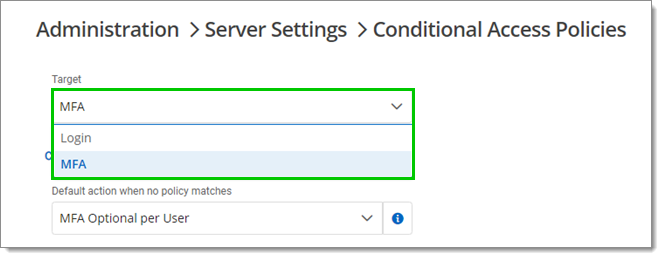
Selezioni un Target (Login o MFA).
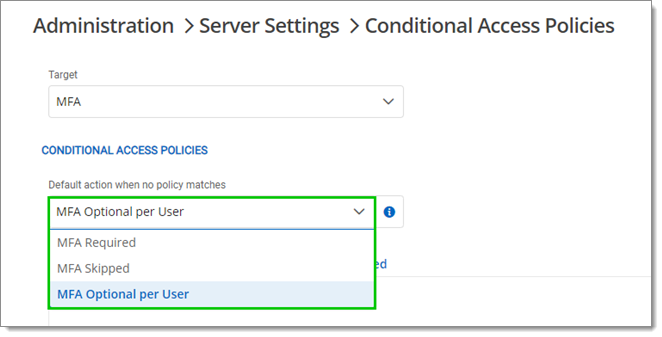
Se ha scelto MFA nel passaggio precedente, selezioni una Default action when no policy matches tra le seguenti:
MFA required: l'MFA è obbligatoria per tutti gli utenti. Viene impostato un tipo di MFA predefinito per tutti gli utenti.
MFA skipped: l'MFA non è obbligatoria.
MFA optional per user: l'MFA viene applicata su base individuale. L'amministratore sceglie chi utilizza l'MFA e quale prodotto o tecnologia utilizza. Scelga questa opzione se non tutti gli utenti sono configurati per l'autenticazione a più fattori.
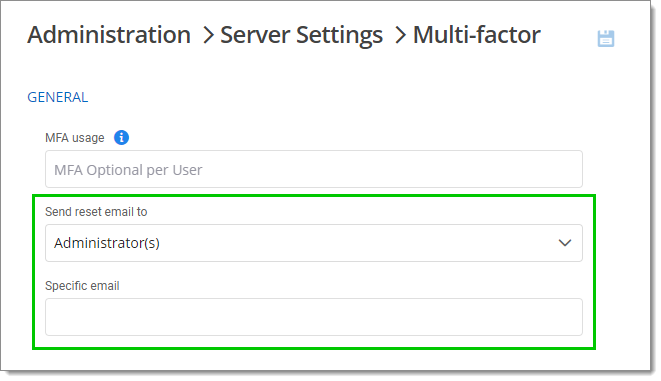
Tornando alla sezione Multifactor, scelga a chi inviare l'email di reimpostazione tra Administrator(s) o una Specific email (in tal caso deve specificare l'email nel campo Specific email).
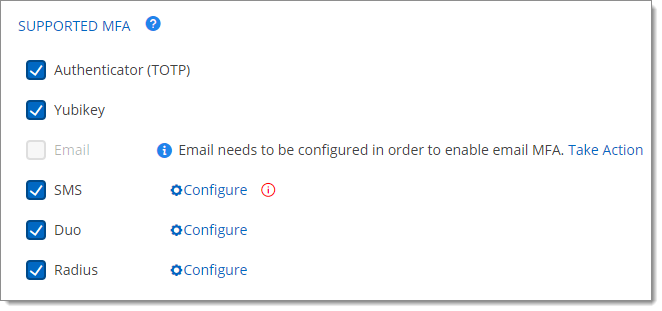
Selezioni le caselle accanto agli autenticatori supportati che desidera abilitare. Può sceglierne quanti sono necessari.
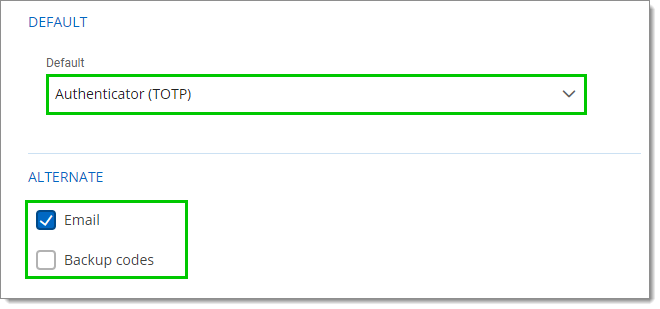
Selezioni l'MFA Default tra quelle abilitate nel passaggio precedente.
Selezioni modalità di accesso alternative tra Email e Backup codes. Queste opzioni verranno proposte quando gli utenti non hanno accesso al loro metodo abituale.
Clicchi su Save.
Veda anche
Ultimo aggiornamento
È stato utile?