

Criteri di accesso condizionale
I Criteri di accesso condizionale considerano generalmente vari fattori per valutare se consentire o negare l'accesso a una risorsa o a un servizio specifico. Implementandoli, le organizzazioni possono applicare in modo efficace misure di sicurezza in linea con le proprie esigenze e i propri requisiti specifici.
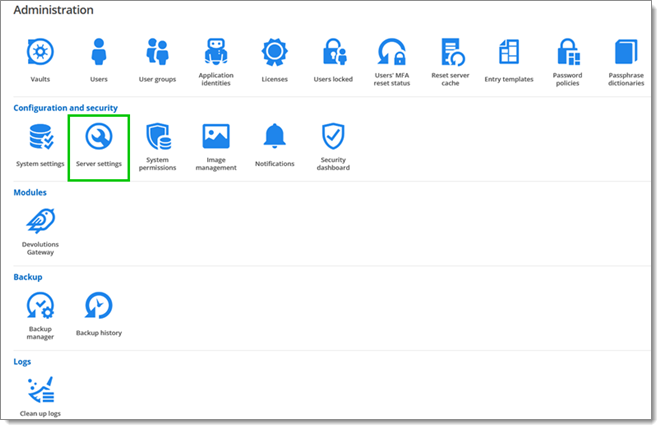
Per visualizzare i Criteri di accesso condizionale di Devolutions Server nell'interfaccia web, vada su Amministrazione – Configurazione – Impostazioni server.
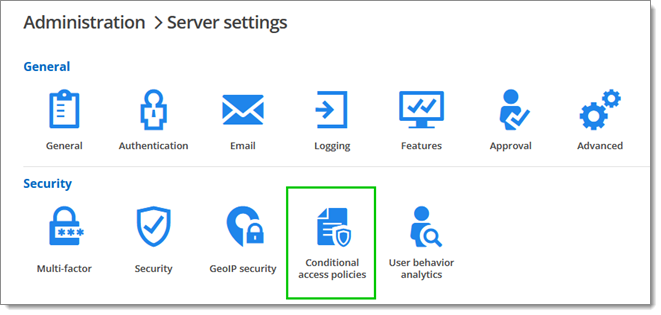
Faccia clic su Criteri di accesso condizionale sotto Sicurezza.
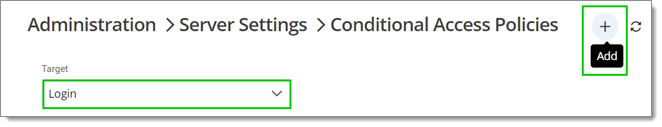
Configurare Login dall'interfaccia web
Selezioni Login nel menu a discesa Destinazione e faccia clic sul pulsante più (Aggiungi).
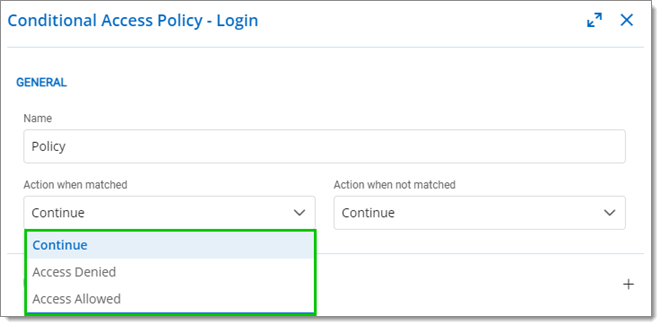
Scelga un nome per il criterio e un'azione dai menu Azione in caso di corrispondenza e Azione in assenza di corrispondenza.
Continua: Passa al criterio successivo. Se è l'ultimo criterio, viene applicata l'azione predefinita.
Accesso negato: L'accesso dell'utente verrà negato. Gli utenti riceveranno un errore e non potranno accedere.
Accesso consentito: L'accesso dell'utente verrà consentito. Potrebbe essere necessaria l'autenticazione a due fattori, a seconda della configurazione.
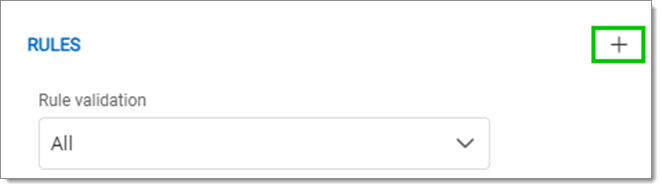
Faccia clic sul pulsante più (Aggiungi) nella sezione Regole.
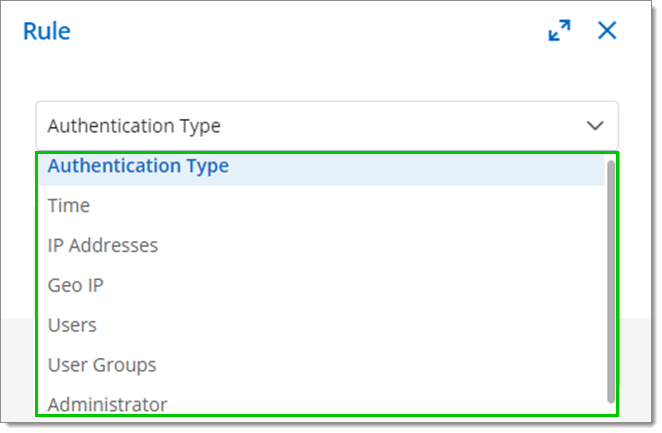
Scelga dal menu a discesa se la regola si applica a:
Tipo di autenticazione
Ora
Indirizzi IP
Geo IP
Utenti
Gruppi di utenti
Amministratore
Faccia clic su Aggiungi per chiudere la finestra.
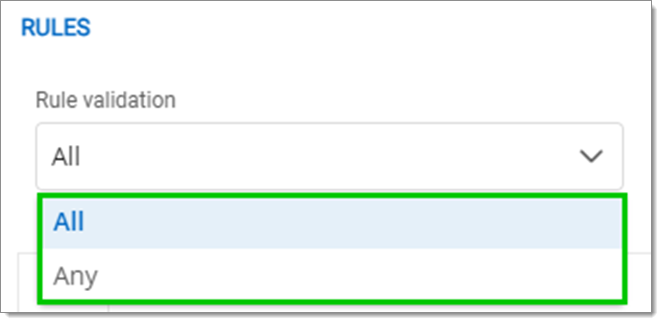
Selezioni Tutte o Qualsiasi sotto Regole – Convalida delle regole.
Tutte: Tutte le regole devono essere rispettate per continuare.
Qualsiasi: L'utente può accedere una volta rispettata una regola.
Faccia clic su Attiva per abilitare o disabilitare il criterio.
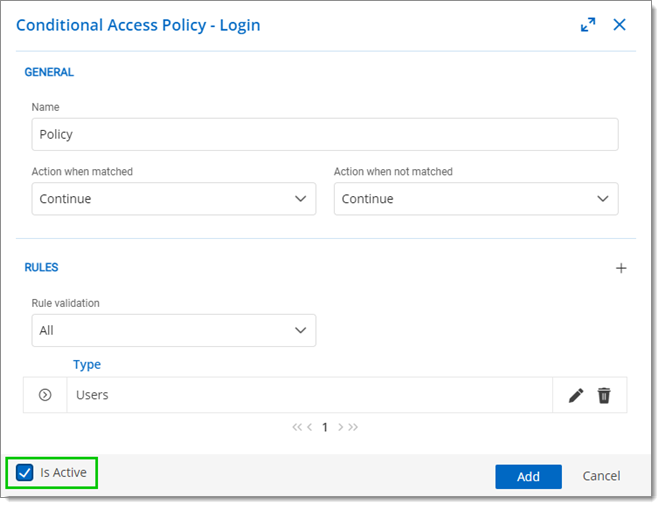
Faccia clic su Aggiungi per salvare il criterio.
Configurare l'autenticazione a più fattori dall'interfaccia web
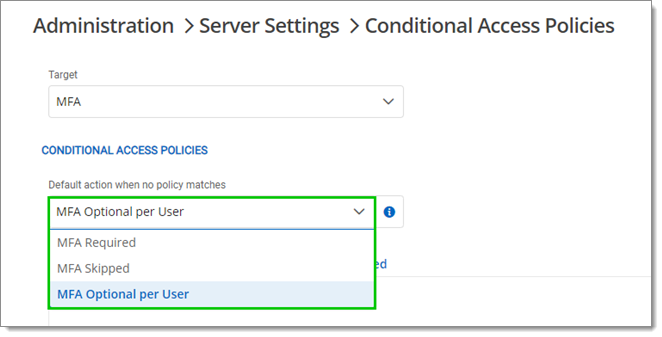
Selezioni MFA nel menu a discesa Destinazione.
Scelga un'Azione predefinita quando nessun criterio corrisponde tra le seguenti:
MFA obbligatoria: L'MFA è imposta a tutti gli utenti. Viene impostato un tipo di MFA predefinito per tutti gli utenti.
MFA ignorata: L'MFA non è imposta.
MFA facoltativa per utente: L'MFA è imposta su base individuale. L'amministratore sceglie chi utilizza l'MFA e quale prodotto o tecnologia utilizzare. Scelga questa opzione se non tutti gli utenti sono configurati per l'autenticazione a più fattori.
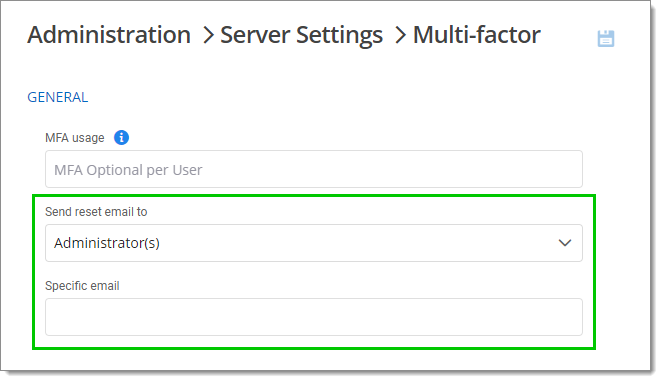
Tornando alla sezione Multifactor, scelga a chi inviare l'email di reimpostazione tra Amministratore/i o un'Email specifica (in tal caso deve specificare l'email nel campo Email specifica).
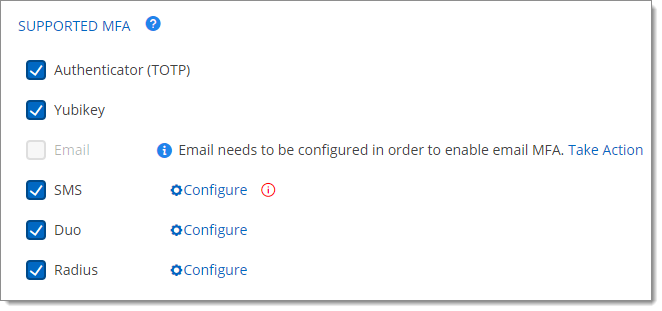
Selezioni le caselle accanto agli autenticatori supportati che desidera abilitare. Può sceglierne quanti ne sono necessari.
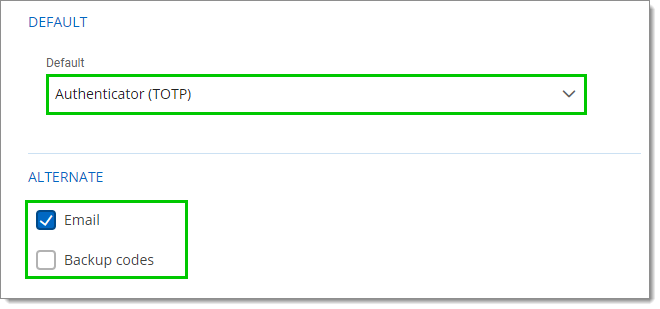
Selezioni l'MFA Predefinita tra quelle abilitate nel passaggio precedente.
Selezioni modalità di accesso alternative tra Email e Codici di backup. Queste opzioni verranno offerte quando gli utenti non hanno accesso al loro metodo abituale.
Faccia clic su Salva.
Per aggiungere una regola ai Criteri di accesso condizionale, torni su Amministrazione – Configurazione – Impostazioni server – Sicurezza – Criteri di accesso condizionale.
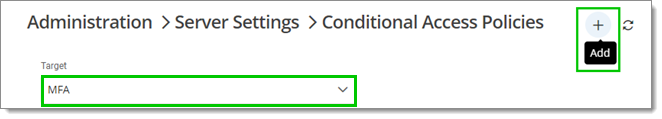
Selezioni MFA nel menu a discesa Destinazione e faccia clic sul pulsante più (Aggiungi).
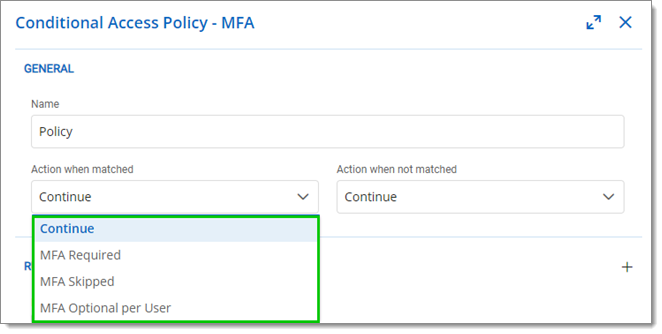
Scelga un nome per il criterio e un'azione dai menu Azione in caso di corrispondenza e Azione in assenza di corrispondenza.
Continua: Passa al criterio successivo. Se è l'ultimo criterio, viene applicata l'azione predefinita.
MFA obbligatoria: L'MFA è imposta a tutti gli utenti. Viene impostato un tipo di MFA predefinito per tutti gli utenti.
MFA ignorata: L'MFA non è imposta.
MFA facoltativa per utente: L'MFA è imposta su base individuale. L'amministratore sceglie chi utilizza l'MFA e quale prodotto o tecnologia utilizzare. Scelga questa opzione se non tutti gli utenti sono configurati per l'autenticazione a più fattori.
Faccia clic sul pulsante più (Aggiungi) nella sezione Regole.
Scelga dal menu a discesa se la regola si applica a:
Tipo di autenticazione
Ora
Indirizzi IP
Geo IP
Utenti
Gruppi di utenti
Amministratore
Faccia clic su Aggiungi per chiudere la finestra.
Selezioni Tutte o Qualsiasi sotto Regole – Convalida delle regole.
Tutte: Tutte le regole devono essere rispettate per continuare. Qualsiasi: L'utente può accedere una volta rispettata una regola.
Faccia clic su Attiva per abilitare o disabilitare il criterio.
Faccia clic su Aggiungi per salvare il criterio.
Vedere anche
Ultimo aggiornamento
È stato utile?