

PingOne
PingOne, una rinomata soluzione di gestione delle identità e degli accessi (IAM) basata sul cloud fornita da Ping Identity, offre funzionalità sicure di single sign-on (SSO), autenticazione a più fattori (MFA) e provisioning degli utenti. Integrando PingOne con Remote Desktop Manager, le organizzazioni possono sfruttare queste solide funzionalità di sicurezza direttamente all'interno del loro ambiente di gestione dei desktop remoti.
Applicazioni richieste
In PingOne, le autorizzazioni vengono assegnate in base al tipo di applicazione. Per un worker, le autorizzazioni derivano da ruoli predefiniti, mentre le autorizzazioni per tutti gli altri tipi di app provengono direttamente dall'utente. Per PingOne sono necessarie due applicazioni, a differenza di Azure o Okta.
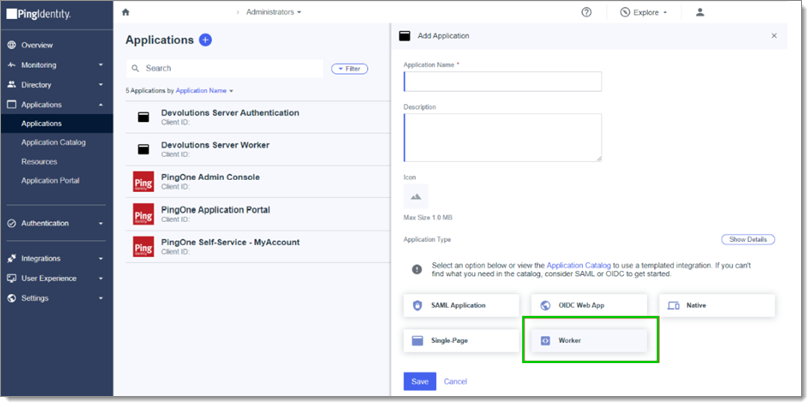
Applicazione worker
Questa applicazione viene utilizzata per trovare utenti e gruppi nella directory.
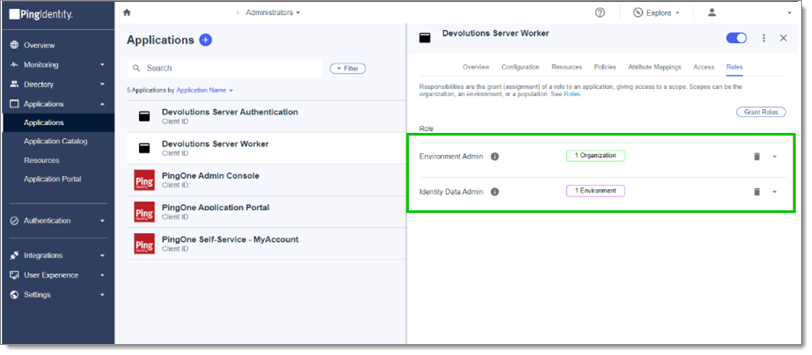
Ruoli richiesti
Sono richiesti entrambi i ruoli Environment Admin e Identity Admin.
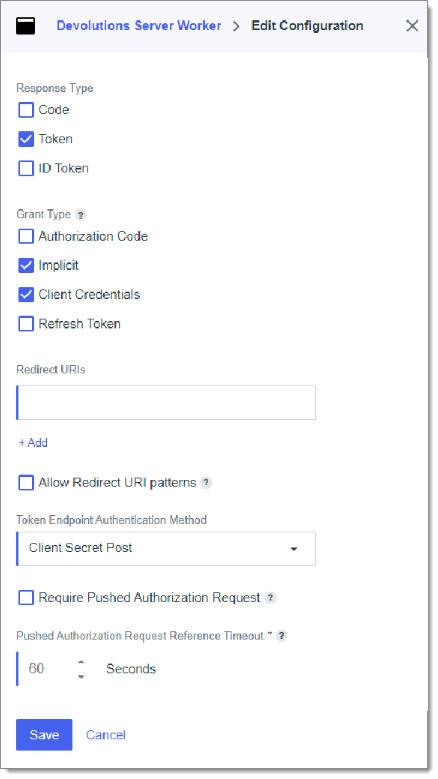
Impostazioni di configurazione richieste
Di seguito sono riportate le impostazioni di configurazione richieste in PingOne.
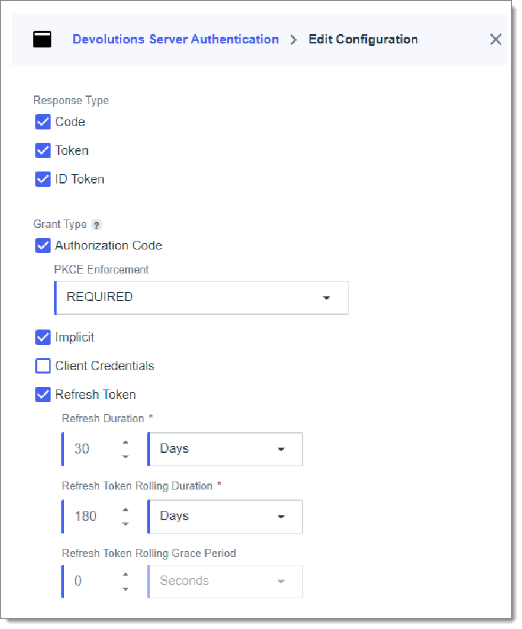
App di autenticazione
Ecco le impostazioni di configurazione richieste per l'applicazione utilizzata per autenticare un utente nel nostro sistema tramite la sua identità PingOne. Le impostazioni di configurazione richieste si trovano nella scheda Overview.
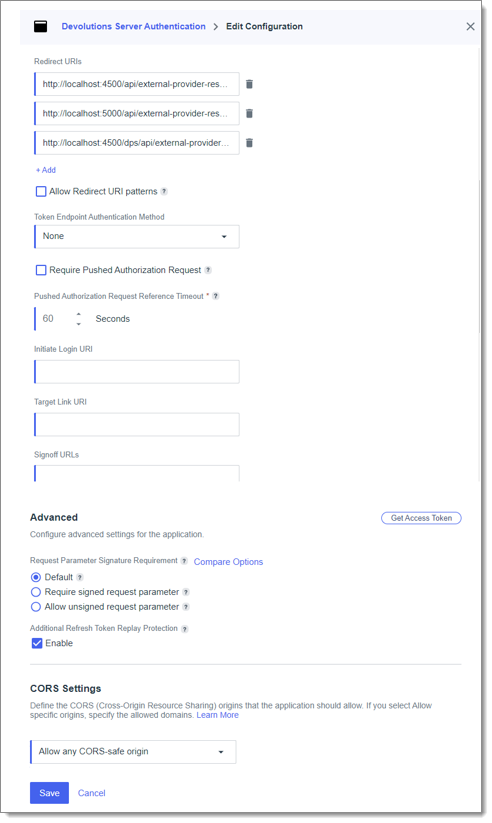
Impostazioni di autenticazione PingOne in Devolutions Server
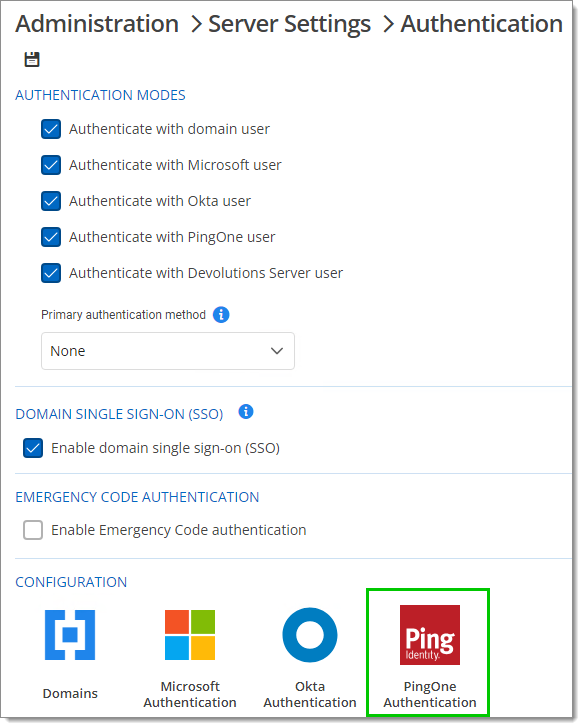
Nell'interfaccia web di Devolutions Server, vada su Administration – Server Settings – Authentication. Selezioni Authenticate with PingOne user e clicchi su PingOne authentication.
Di seguito è riportata una descrizione delle impostazioni di autenticazione per PingOne in Devolutions Server.
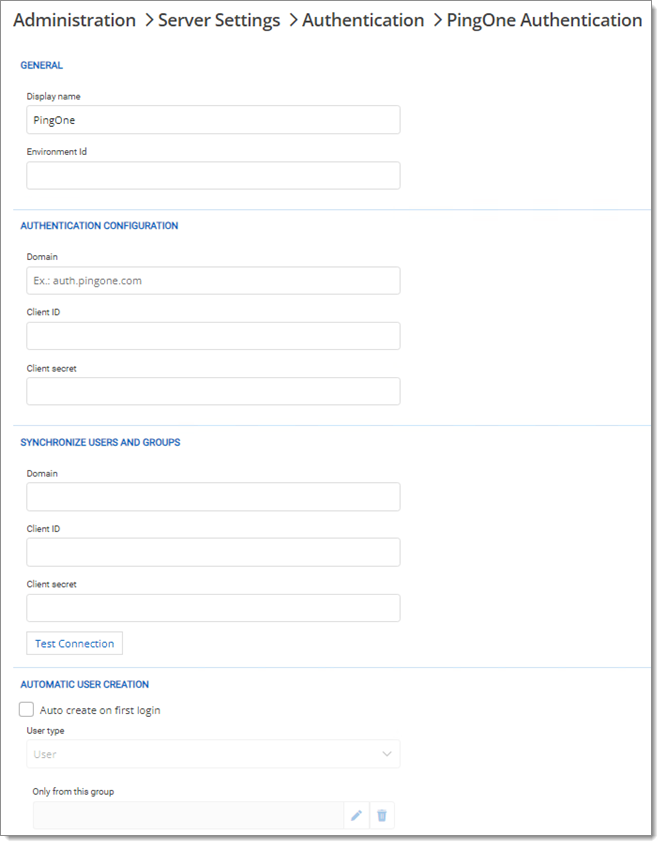
Generale
Display Name
Il nome visualizzato nella dashboard di PingOne per identificare un'applicazione o una risorsa.
Environment ID
Un identificatore univoco assegnato da PingOne per distinguere tra ambienti operativi specifici (ad es. sviluppo, test, produzione).
Configurazione dell'autenticazione
Domain
Il dominio utilizzato nei processi di autenticazione, che spesso riflette il dominio internet principale dell'organizzazione, per identificare l'organizzazione in PingOne.
Client ID
Un identificatore univoco fornito da PingOne per un'applicazione, che facilita l'autenticazione OAuth 2.0 distinguendola dalle altre.
Client Secret
Una chiave segreta fornita da PingOne, utilizzata insieme al Client ID per l'autenticazione OAuth 2.0, che garantisce un accesso sicuro all'applicazione.
Sincronizzare utenti e gruppi
Domain
Il dominio internet associato all'organizzazione ai fini della sincronizzazione di utenti e gruppi, in genere il dominio email dell'organizzazione. L'URL è api.pingone.[com, ca, eu, asia]/v1. Si noti che l'URL dipende da dove è distribuito PingOne.
Client ID
Un identificatore per l'applicazione o il servizio utilizzato da PingOne per gestire i processi di sincronizzazione di utenti e gruppi.
Client Secret
Una chiave segreta utilizzata insieme al Client ID per sincronizzare in modo sicuro utenti e gruppi tra i servizi di directory dell'organizzazione e PingOne.
Test Connection
Testi e verifichi che le impostazioni per la sincronizzazione di utenti e gruppi siano configurate correttamente e funzionanti con PingOne.
Creazione automatica degli utenti
Auto Create on First Login
Abilita la creazione automatica degli account utente in PingOne al loro primo accesso.
User Type
Specifica il ruolo o le autorizzazioni per gli utenti creati automaticamente al primo accesso, influenzando il loro accesso all'interno della piattaforma PingOne.
Only from this group
Limita la creazione automatica degli account utente alle persone che sono membri di un determinato gruppo.
Ultimo aggiornamento
È stato utile?