

X-Forwarded-For
L'opzione Usa X-Forwarded-For, disponibile nell'interfaccia web di Devolutions Server in Amministrazione – Impostazioni server – Sicurezza, è stata introdotta per risolvere un problema di sicurezza di Devolutions Server dietro un bilanciatore di carico: il server vedeva solo il chiamante immediatamente precedente.
Al momento della prima implementazione, l'opzione era abilitata per impostazione predefinita per garantire la compatibilità con gli utenti che già utilizzavano bilanciatori di carico. Tuttavia, a partire da Devolutions Server 2023.3, è disabilitata per impostazione predefinita nelle nuove installazioni di Devolutions Server. Pertanto, per le nuove installazioni che utilizzano un bilanciatore di carico, è necessario abilitare manualmente l'opzione in Amministrazione – Impostazioni server – Sicurezza. Non è richiesta alcuna azione per le installazioni esistenti.
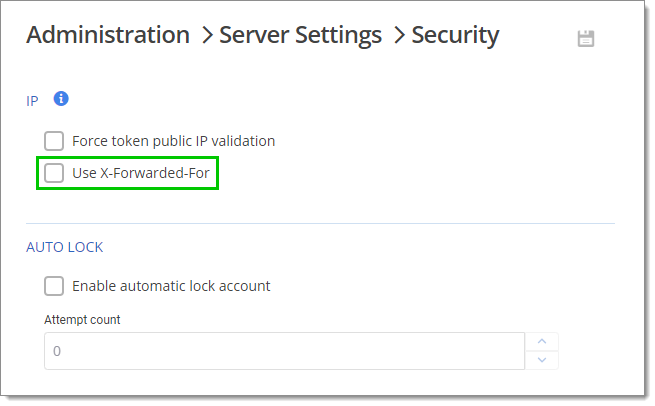
Quando l'opzione è abilitata, l'intestazione X-Forwarded-For viene aggiunta alla richiesta da IIS (questo non funziona con Kestrel). Ogni nodo intermedio aggiunge l'identità del chiamante originale all'intestazione della richiesta e continua ad aggiungere il proprio chiamante al successivo. Di conseguenza, l'ultimo nodo vede non solo il chiamante originale, ma anche quali nodi sono intervenuti prima di esso.
Ultimo aggiornamento
È stato utile?