

Sondaggio sugli account pre-distribuzione
Un'istanza di Devolutions Server richiede diversi account per eseguire i suoi vari servizi. Le istanze supportano account di dominio Active Directory oppure account SQL abbinati ad account di servizio locali per eseguire i propri servizi.
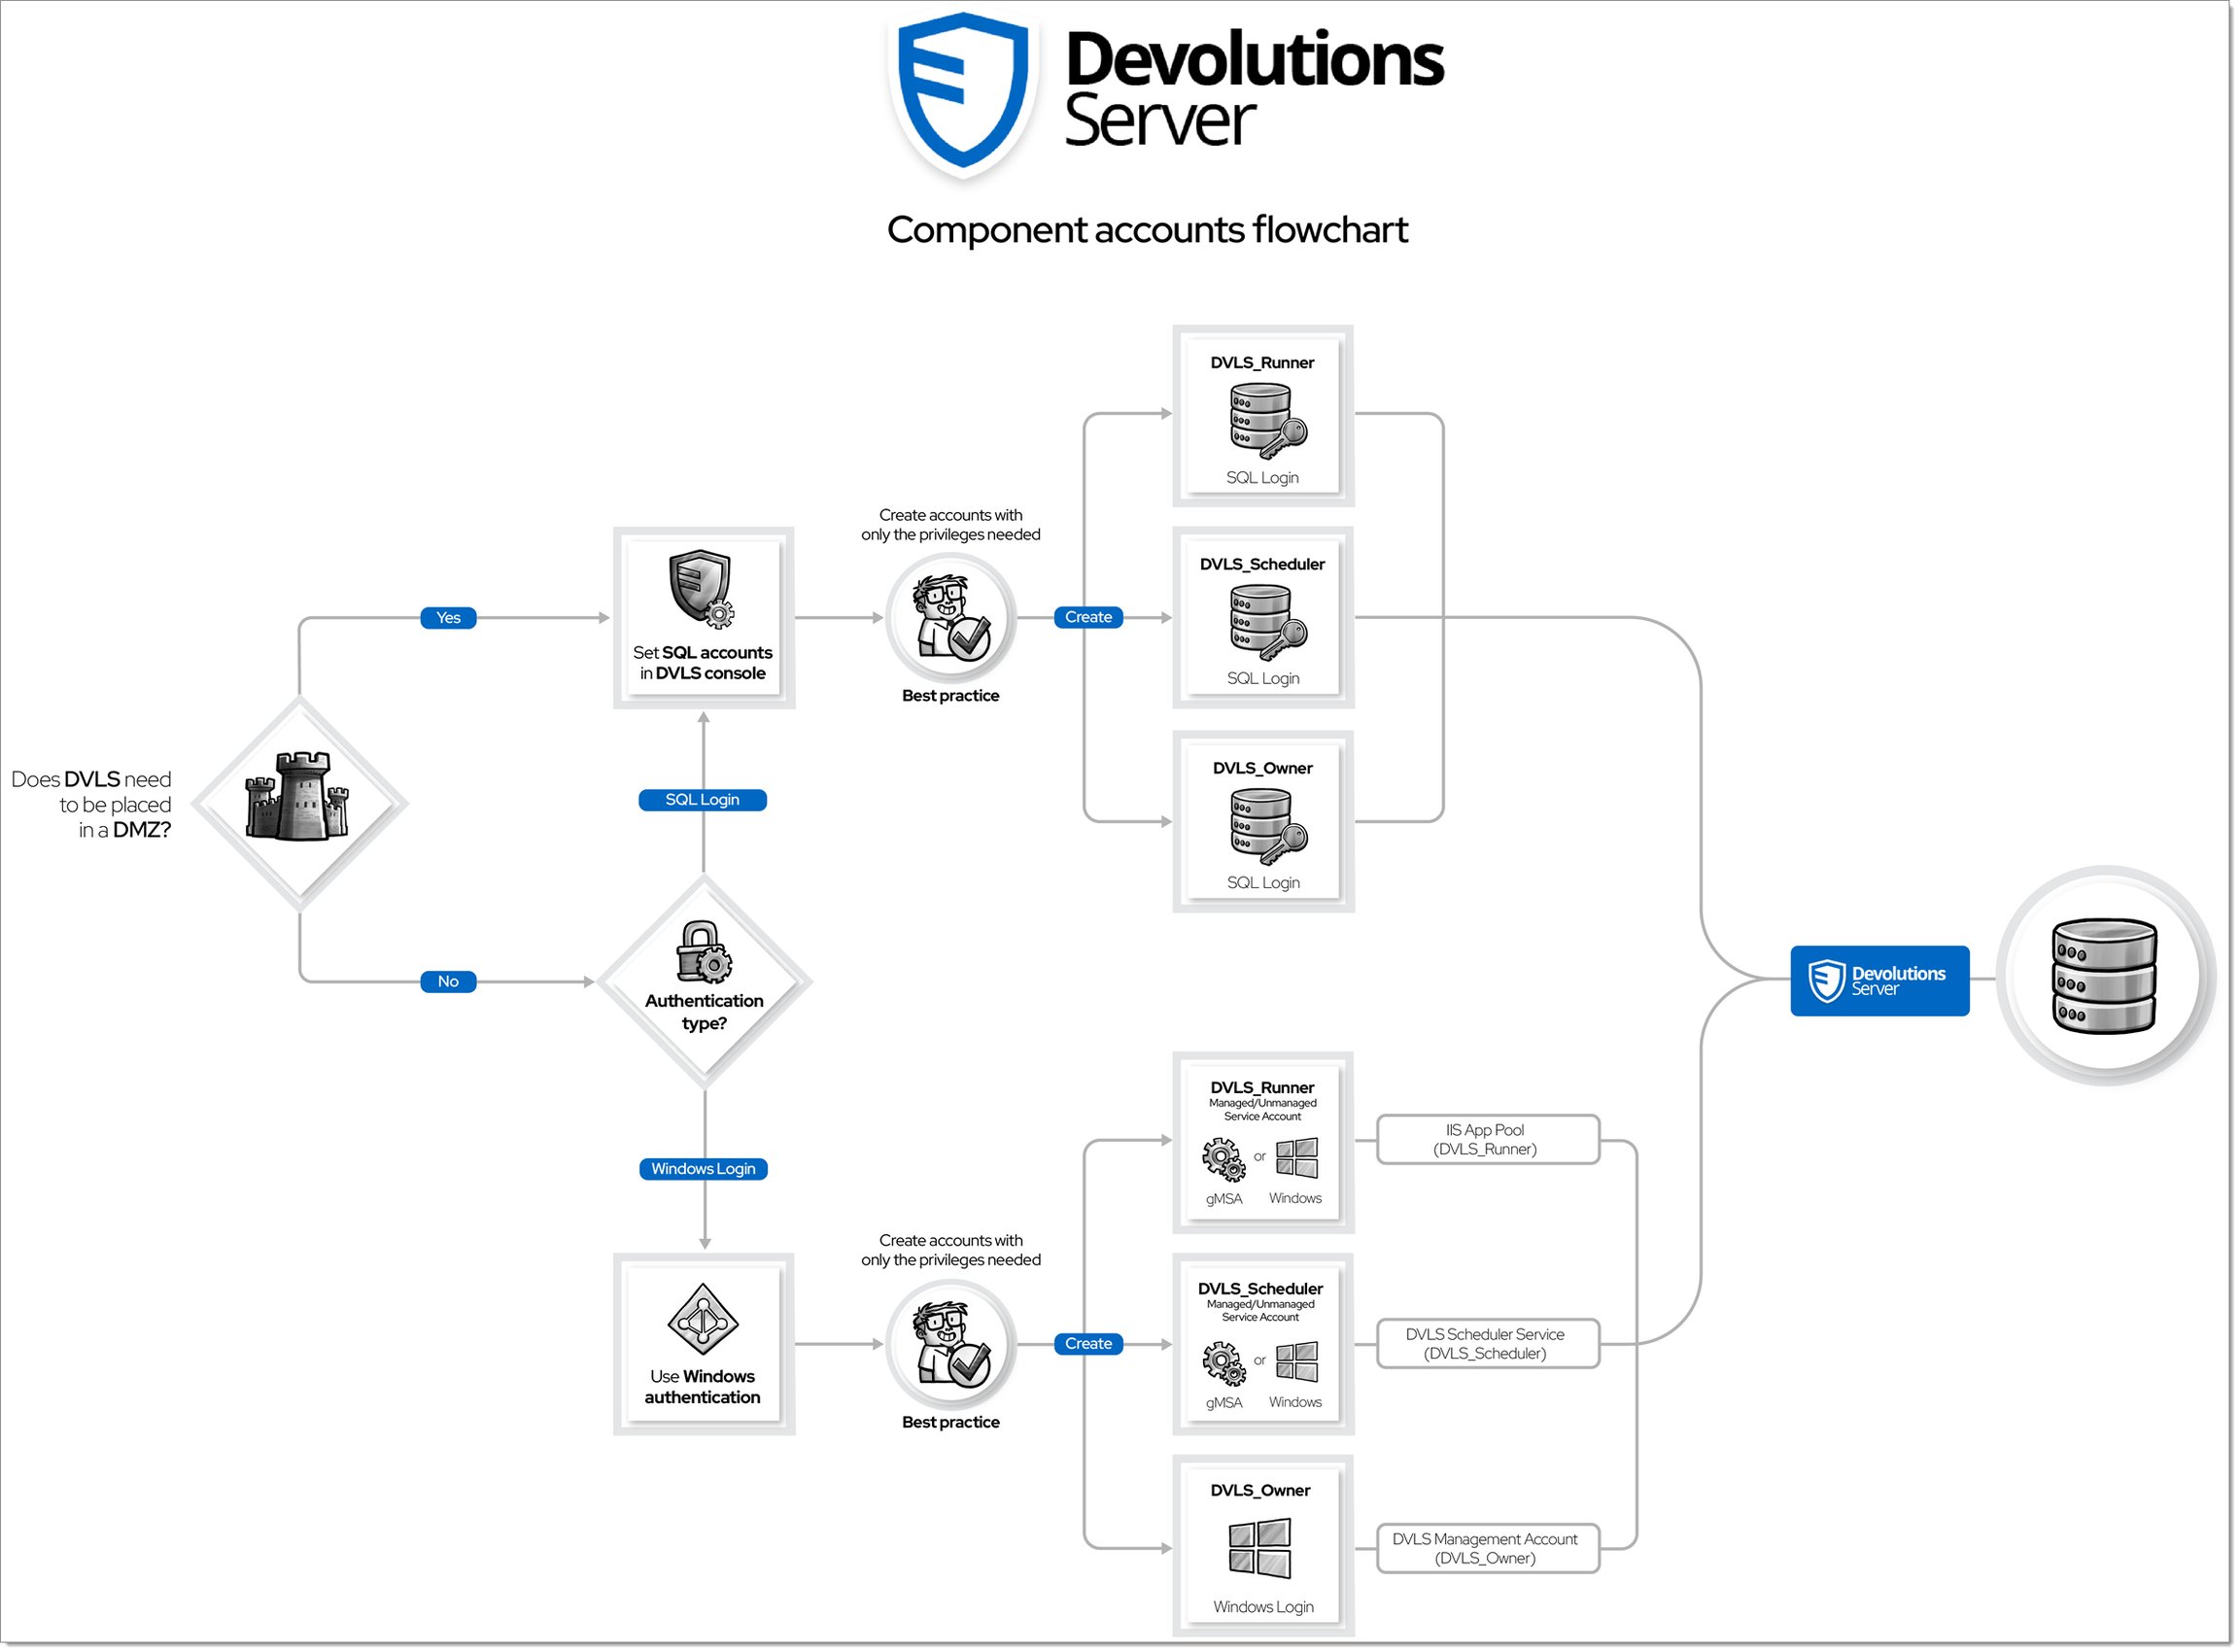
Account di dominio Windows (autenticazione integrata)
Devolutions Server supporta l'uso dell'autenticazione integrata per gli account Windows. In genere, questi account sono gestiti in ambienti Active Directory on-premise o in Azure Entra ID ospitato nel cloud.
Si consiglia di utilizzare account separati per i diversi ruoli.
ACCOUNT
TIPO
SCOPO
REQUISITI
DVLS_Owner
Active Directory o Windows locale
Un account Windows amministrativo locale deve esistere sul sistema host di Devolutions Server per installarlo e amministrarlo correttamente (tramite l'applicazione Devolutions Server Console).
Utilizzato per avviare l'applicazione Devolutions Server Console per installare un'istanza di Devolutions Server.
Un membro interattivo del gruppo Windows degli amministratori locali sul sistema host di Devolutions Server.
Microsoft SQL Server
Ruolo del server:
dbcreatorEntità a protezione diretta:
Alter any login,Control ServerDatabase:
dbowner
Clicchi qui per scoprire perché Control Server è necessario, quando viene utilizzato e come evitare di concederlo.
DVLS_Runner
Active Directory
L'account è assegnato al pool di applicazioni IIS che esegue l'istanza di Devolutions Server e riceve i privilegi minimi al momento dell'installazione dell'istanza.
Dopo aver installato l'applicazione, la configurazione deve essere eseguita direttamente sul pool di applicazioni IIS. Una volta configurato il pool, occorre utilizzare Devolutions Server Console per assegnare i privilegi minimi necessari all'utente.
Richiede l'autorizzazione Log on as a service nei Criteri di sicurezza locali (secpol.msc) – Criteri locali – Assegnazione diritti utente.
Si assicuri di disabilitare qualsiasi GPO che potrebbe sovrascrivere questa configurazione.
DVLS_Scheduler
Active Directory
Questo account è necessario per eseguire attività in background all'interno di un'istanza di Devolutions Server, come il servizio Scheduler, e riceve i privilegi minimi al momento dell'installazione dell'istanza.
Configurato in Devolutions Server Console durante l'installazione di un'istanza.
Richiede l'autorizzazione Log on as a service nei Criteri di sicurezza locali (secpol.msc) – Criteri locali – Assegnazione diritti utente.
Si assicuri di disabilitare qualsiasi GPO che potrebbe sovrascrivere questa configurazione.
DVLS_ADAuth
Active Directory
Un account facoltativo, necessario solo se l'autenticazione Windows è abilitata per un'istanza di Devolutions Server. Una volta installata, è possibile configurare i metodi di autenticazione disponibili nell'interfaccia web in Amministrazione – Configurazione – Impostazioni del server – Autenticazione.
Un accesso in sola lettura nell'unità organizzativa (OU) specificata all'interno di Active Directory, dove sono archiviati gli utenti di Devolutions Server.
Deve essere un utente AD.
Account SQL Windows
Devolutions Server supporta i login SQL per i computer Windows non aggiunti a un dominio, oppure se si devono utilizzare account non di dominio. Si consiglia di utilizzare account separati per i diversi ruoli.
Si consiglia di utilizzare account separati per i diversi ruoli.
ACCOUNT
TIPO
SCOPO
REQUISITI
Account amministratore locale
Windows locale
Un account Windows amministrativo locale deve esistere sul sistema host di Devolutions Server per installarlo e amministrarlo correttamente (tramite l'applicazione Devolutions Server Console).
Utilizzato per avviare l'applicazione Devolutions Server Console per installare un'istanza di Devolutions Server.
Un membro interattivo del gruppo Windows degli amministratori locali sul sistema host di Devolutions Server.
DVLS_Owner
SQL Login
Un account SQL Login con i diritti per creare un database e assegnare le autorizzazioni necessarie alla nuova istanza di Devolutions Server.
Microsoft SQL Server
Ruolo del server:
dbcreatorEntità a protezione diretta:
Alter any login,Control ServerDatabase:
dbowner
Clicchi qui per scoprire perché Control Server è necessario, quando viene utilizzato e come evitare di concederlo.
DVLS_Runner
SQL Login
Il pool di applicazioni IIS viene eseguito come account Windows locale Network Service utilizzando l'SQL Login all'interno di una stringa di connessione SQL memorizzata.
DVLS_Scheduler
SQL Login
Questo account è necessario per eseguire attività in background all'interno di un'istanza di Devolutions Server, come il servizio Scheduler, e riceve i privilegi minimi al momento dell'installazione dell'istanza.
Il servizio Windows viene eseguito come account Windows Local Service utilizzando l'SQL Login all'interno di una stringa di connessione SQL memorizzata.
DVLS_ADAuth
Active Directory
Un account facoltativo, necessario solo se l'autenticazione Windows è abilitata per un'istanza di Devolutions Server. Una volta installata, è possibile configurare i metodi di autenticazione disponibili nell'interfaccia web in Amministrazione – Configurazione – Impostazioni del server – Autenticazione.
Un accesso in sola lettura nell'unità organizzativa (OU) specificata all'interno di Active Directory, dove sono archiviati gli utenti di Devolutions Server.
Account SQL Linux
Devolutions Server per Linux non richiede lo stesso numero di account di un'istanza Windows. Viene eseguito come applicazione Kestrel con uno scheduler autonomo. Pertanto, è necessario un singolo utente Linux per eseguire un'istanza di Devolutions Server.
Si consiglia di utilizzare account separati per i diversi ruoli.
ACCOUNT
TIPO
SCOPO
REQUISITI
DVLS_Owner
Utente Linux
È necessario un account con sudo abilitato per eseguire gli script di installazione di un'istanza di Devolutions Server.
DVLS_Runner
Utente Linux
L'account Linux è assegnato all'istanza di Devolutions Server in esecuzione, controllata da un file unit di SystemD.
DVLS_ADAuth
Active Directory
Un account facoltativo, necessario solo se l'autenticazione Windows è abilitata per un'istanza di Devolutions Server. Una volta installata, è possibile configurare i metodi di autenticazione disponibili nell'interfaccia web in Amministrazione – Configurazione – Impostazioni del server – Autenticazione.
Un accesso in sola lettura nell'unità organizzativa (OU) specificata all'interno di Active Directory, dove sono archiviati gli utenti di Devolutions Server.
Ultimo aggiornamento
È stato utile?