

Dashboard di sicurezza di Devolutions Server
La Dashboard di sicurezza è uno strumento che offre indicazioni su come migliorare la sicurezza della piattaforma Devolutions Server e suggerimenti per ridurre il carico di lavoro degli amministratori. Alcuni suggerimenti sono buone pratiche comuni di sicurezza delle informazioni, altri sono il risultato di un consenso tra i nostri team.
I punteggi sono senz'altro opinabili e non pretendiamo che ogni argomento abbia lo stesso valore relativo per tutti i membri della nostra community. Raggiungere il 100% non è certamente un obiettivo finale in sé: il nostro intento è semplicemente sensibilizzare e fornire idee per il rafforzamento della sua sicurezza.
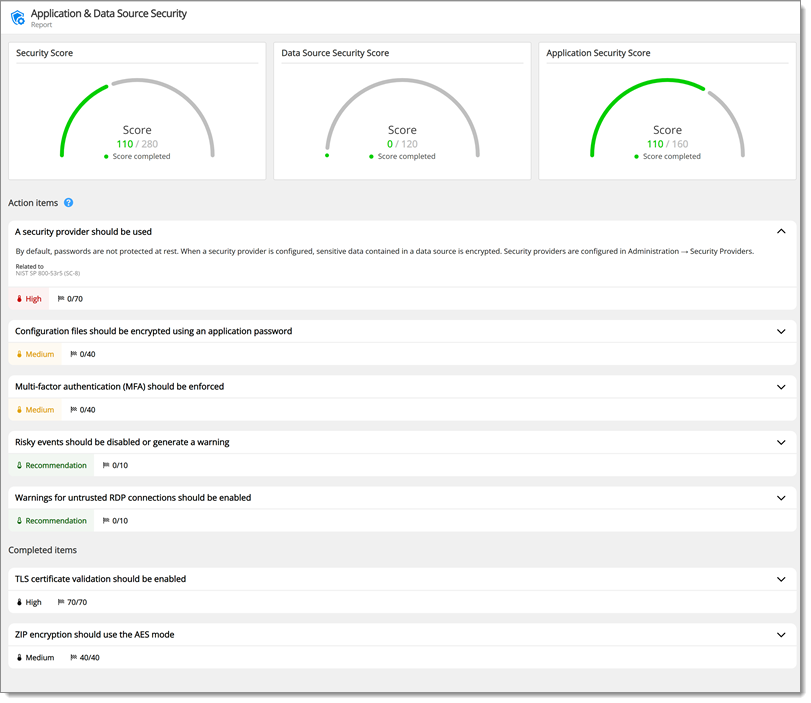
Azioni di miglioramento
Active Directory dovrebbe essere configurato per utilizzare un canale di comunicazione sicuro
Descrizione
Il protocollo LDAPS dovrebbe essere utilizzato per garantire la riservatezza e l'integrità delle comunicazioni sulla rete. In caso contrario, azioni come la reimpostazione delle password potrebbero inviare la password in chiaro sulla rete.
Mitigazione
Nell'interfaccia web Amministrazione – Impostazioni del server – Autenticazione – Dominio, selezioni Abilita LDAPS.
I backup dovrebbero essere abilitati e configurati
Descrizione
I backup dovrebbero essere configurati su un supporto esterno o su un archivio cloud per evitare la perdita permanente dei dati.
Gli account del database dovrebbero essere diversi per l'applicazione web, lo scheduler e gli strumenti di gestione
Descrizione
Per il funzionamento degli account di servizio e di database dovrebbero essere concessi e applicati i privilegi minimi. Account di servizio e di database condivisi o eccessivamente privilegiati possono comportare un'esposizione a rischi di sicurezza non necessari.
Le notifiche email dovrebbero essere configurate
Descrizione
La configurazione di un server email è necessaria per trasmettere messaggi importanti dell'applicazione, come eventi di sicurezza o errori.
Mitigazione
Le impostazioni del server email si trovano nell'interfaccia web Amministrazione – Impostazioni del server – Email.
Dovrebbe essere configurata una destinazione di registrazione esterna
Descrizione
Si consiglia di inviare i log a un sistema esterno per mantenere l'integrità e la disponibilità delle informazioni sugli eventi.
Mitigazione
La registrazione si configura nell'interfaccia web Amministrazione – Impostazioni del server – Registrazione.
Le comunicazioni sicure https dovrebbero essere abilitate
Descrizione
Le comunicazioni sicure garantiscono l'integrità e la riservatezza dei dati trasmessi tra il client e il server.
Le sessioni dovrebbero essere riconvalidate entro 24 ore
Descrizione
Una durata eccessiva della sessione può consentire un'esposizione superiore al necessario a utenti non autorizzati. La durata del refresh token dovrebbe quindi essere configurata entro 24 ore (1440 min).
Il numero di amministratori non dovrebbe superare 5
Descrizione
Limitare il numero di amministratori attivi all'interno della piattaforma riduce la superficie di attacco ai soli account configurati. Avere più di 5 amministratori può anche essere un segnale di scarsa segregazione dei compiti all'interno dell'unità aziendale o dell'organizzazione.
L'account di database mssql “sa” predefinito dovrebbe essere evitato
Descrizione
L'account amministrativo MSSQL predefinito è un account con privilegi elevati che dovrebbe essere utilizzato solo per gestire l'istanza del database. È preferibile un utente o un account di servizio con privilegi inferiori per ridurre l'impatto di una compromissione.
Il file di configurazione del server dovrebbe essere crittografato
Descrizione
Nel file di configurazione del server (appsettings.json) sono memorizzate informazioni sensibili. Si consiglia di abilitare la crittografia per prevenire manomissioni e garantire la riservatezza
Il livello di sicurezza della cassaforte dovrebbe essere impostato su alto
Descrizione
Il livello di sicurezza della cassaforte dovrebbe essere impostato su alto nelle impostazioni della cassaforte. Una cassaforte con livello di sicurezza alto non ha accesso alla modalità offline.
Mitigazione
Le impostazioni della cassaforte si trovano nell'interfaccia web di Devolutions Server in Amministrazione – Gestione utenti e sicurezza – Casseforti. Modifichi una cassaforte per aprire la finestra Modifica impostazioni cassaforte e selezioni Alta nel menu a discesa sotto Generale – Livello di sicurezza.
Vedere anche
Ultimo aggiornamento
È stato utile?