

Inviare i log di Devolutions Server ad Azure Log Analytics
Questa guida fornisce le istruzioni per creare e configurare tutti i componenti necessari per inviare i log di Devolutions Server ad Azure Log Analytics.
Creare una nuova registrazione dell'app
Apra il portale di Azure e vada a App Registrations.
Clicchi su New Registration.
Assegni un nome all'app e clicchi su Register (non è necessario alcun Redirect URL).
In Supported account types, selezioni Accounts in this organizational directory only.
Recuperare il client ID e il tenant ID
Dopo la registrazione, individui il Client ID e il Tenant ID nella sezione Overview. Saranno necessari in seguito.
Creare un client secret
Vada a Certificates & secrets.
Clicchi su New client secret per creare un secret.
Salvi il valore del secret in modo sicuro, poiché sarà utilizzato successivamente in Devolutions Server.
Una volta scaduto il secret, dovrà rinnovarlo e aggiornarlo in Devolutions Server; in caso contrario, l'acquisizione dei log si interromperà.
Configurare un Data Collection Endpoint (DCE)
Crei un Data Collection Endpoint (DCE) in Azure per ricevere le richieste da Devolutions Server.
Creare una tabella di Azure Log Analytics
Creare la tabella a partire dal flusso di dati di esempio generico di Microsoft genererà colonne piatte che non corrispondono a questa struttura e ogni campo oltre ReportType e MachineName risulterà vuoto. Crei invece la tabella manualmente con lo schema riportato di seguito. Crei la tabella con le seguenti colonne (tutte string salvo diversa indicazione):
TimeGenerated
datetime
ReportType
string
MachineName
string
User
string
ConnectionName
string
ConnectionId
string
VaultName
string
VaultId
string
Message
string
LogDate
string
ConnectionType
string
ConnectionUsername
string
Machine
string
Ticket
string
ActiveTime
string
OnOpenComment
string
OnCloseComment
string
Recuperare l'immutable ID e il nome dello stream
Una volta creata la tabella di Log analytics, individui l'Immutable ID e lo Stream Name per lo streaming dei log.
Configurare la trasformazione DCR
La trasformazione della Data Collection Rule (transformKql) è ciò che mappa il JSON CLEF in ingresso sullo schema della tabella indicato sopra. Senza di essa, i campi non verranno popolati anche se la tabella e le autorizzazioni sono per il resto corrette. Imposti la trasformazione su:
Assegnare le autorizzazioni alla Data Collection Rule (DCR)
Dalla DCR in Azure, vada a Access Control (IAM) – Add role assignment.
Selezioni Monitoring Metrics Publisher, poi Next.
Selezioni User, group, or service principal e clicchi su Select members.
Clicchi sull'applicazione creata durante la registrazione. Clicchi su Review + assign per assicurarsi che tutto sia corretto prima di salvare.
Testare e attivare il logging
Clicchi su Test Connection per verificare le sue credenziali, quindi generi un'attività di connessione in Devolutions Server e confermi che la riga corrispondente compaia in Log Analytics con i relativi campi popolati.
Test Connection convalida solo le credenziali utilizzate per raggiungere l'endpoint, non invia una voce di log effettiva. Un risultato verde conferma la connettività, non che l'acquisizione o la trasformazione siano configurate correttamente. Verifichi sempre in seguito con un evento reale.
Configurazione di Devolutions Server
Apra il servizio web di Devolutions Server.
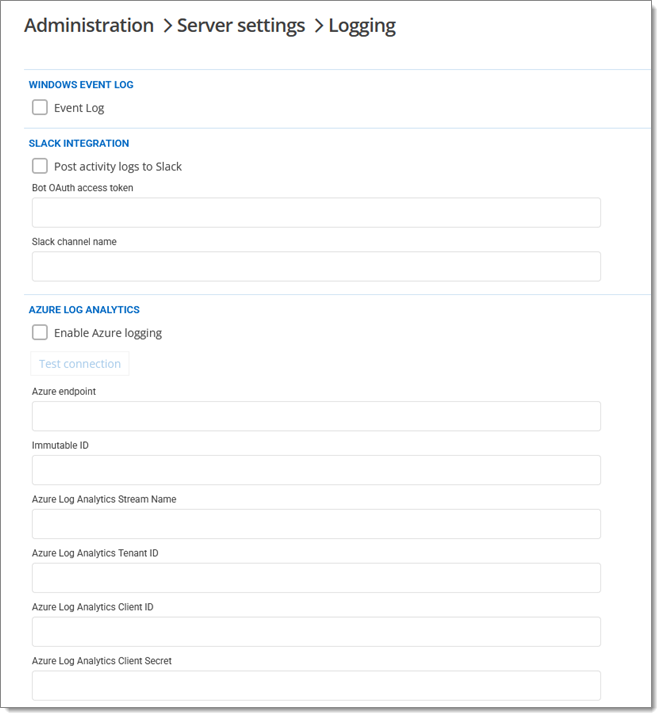
Vada a Administration - Server settings - Logging.
Inserisca le informazioni.
Ultimo aggiornamento
È stato utile?