

Sigillare le voci
Le voci sigillate impediscono l'accesso alle informazioni sensibili da parte di utenti con privilegi più elevati e possono essere utilizzate in caso di emergenza. Quando viene effettuato un tentativo di accesso a una voce sigillata, direttamente o come credenziale collegata, il sistema mostra all'utente un messaggio di conferma, indicando che la voce è protetta. Inoltre, viene inviata una notifica agli amministratori, avvisandoli del tentativo di accesso.
Sigillare la voce
Vada alle proprietà della voce.
Clicchi su Security settings.
Selezioni Sealed sotto Seal state.
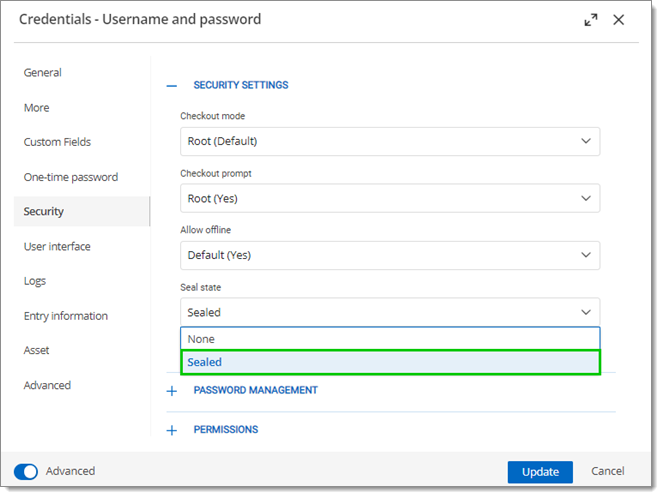
Clicchi su Update per salvare.
Tentativi di accesso
La rimozione del sigillo di una voce invia una notifica agli amministratori, fornendo dettagli sul tentativo di accesso. Ciò include l'identità dell'utente che tenta l'accesso, l'ora e la data del tentativo e il nome della cassaforte.
Preferenze di notifica
Abiliti e disabiliti le notifiche delle voci sigillate sotto Security – Entry unsealed.
API REST di Devolutions Server e voci sigillate
I dettagli di una voce possono essere recuperati tramite l'API REST. Devolutions Server risponderà con un messaggio di errore relativo alla voce sigillata se qualcuno tenta di accedere a una voce sigillata a livello programmatico.
Vedere anche
Ultimo aggiornamento
È stato utile?