

Rimuovere il provider di sicurezza
Per qualsiasi domanda o per assistenza con questa procedura, ci contatti all'indirizzo service@devolutions.net.
Il Security provider è stato implementato nelle versioni precedenti di Devolutions Server. È stato deprecato nella versione 2019.2.9.0 di Devolutions Server. Non è più considerato sicuro, come indicato in Update on Devolutions Server Security Provider Deprecation.
La seguente procedura spiega come rimuovere il Security provider e implementare la crittografia a riposo utilizzando le chiavi di crittografia.
Si assicuri che nessun utente sia connesso allo spazio di lavoro di Devolutions Server o all'interfaccia web di Devolutions Server. È possibile verificare e disconnettere tutti gli utenti in Reports – Connected user list nell'interfaccia web di Devolutions Server.
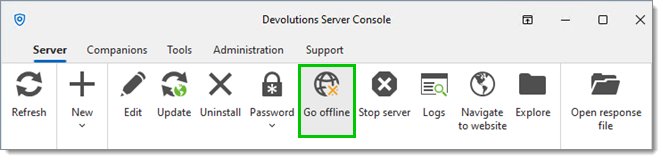
Metta l'istanza di Devolutions Server offline con il pulsante Go offline nella scheda Server della Devolutions Server Console.
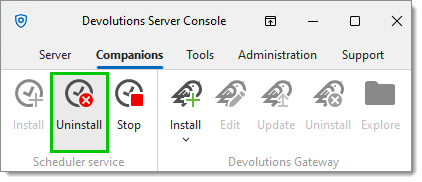
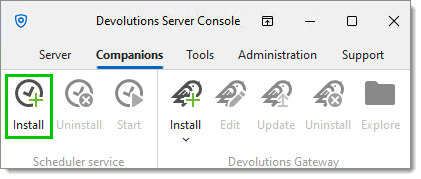
Se lo scheduler è installato, lo disinstalli dalla Devolutions Server Console in Companions – Scheduler service – Uninstall. Se un account di servizio è configurato per eseguire il servizio scheduler, si assicuri di disporre della password dell'account di servizio per reinstallarlo al termine della procedura.
Esegua il backup della cartella dell'applicazione web di Devolutions Server oppure, se possibile, crei uno snapshot della macchina virtuale su cui è ospitato Devolutions Server.
Esegua un backup completo del database.
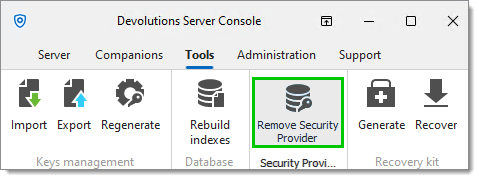
Nel menu Tools della Devolutions Server Console, clicchi su Remove security provider.
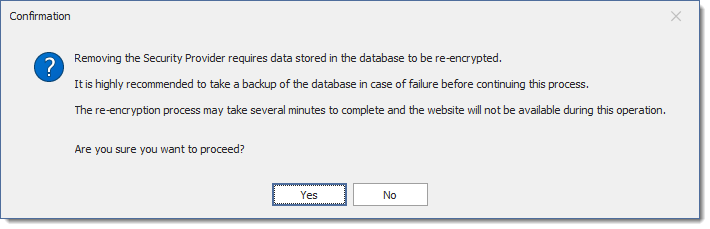
Clicchi su Yes quando viene richiesto di confermare la rimozione del Security Provider.
Il security provider è stato rimosso correttamente. Clicchi su OK per chiudere la finestra.
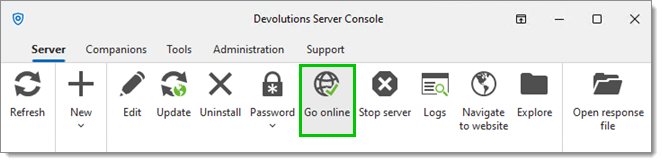
Metta l'istanza di Devolutions Server in modalità online utilizzando Go online nella scheda Server della Devolutions Server Console.
Una volta completato, verifichi che i dati siano disponibili (configurazione delle voci, password, ecc.). Verifichi i documenti o gli allegati presenti nel database.
In caso di successo, metta l'istanza in modalità offline, esegua un altro backup del database e uno screenshot della macchina virtuale su cui è ospitato Devolutions Server. Se per qualsiasi motivo uno dei passi successivi dovesse fallire, sarà disponibile un backup per tornare a questo passaggio invece di ricominciare da capo.
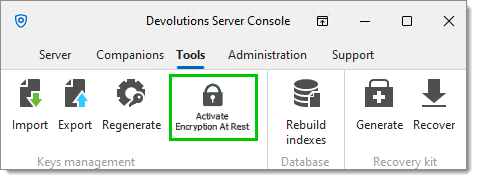
Vada in Tools nella Devolutions Server Console, quindi clicchi su Activate encryption at rest. Questo passaggio è essenziale per crittografare correttamente i dati nel database SQL.
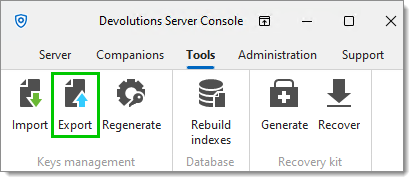
Una volta completato, esporti le chiavi di crittografia. Si assicuri di salvare quel file e la password in un luogo sicuro per poter creare un'altra istanza di Devolutions Server connessa allo stesso database SQL. Senza tali chiavi di crittografia, è impossibile accedere ai dati.
Consigliamo di non conservare il file delle chiavi di crittografia e la relativa password nella sua istanza di Devolutions Server.
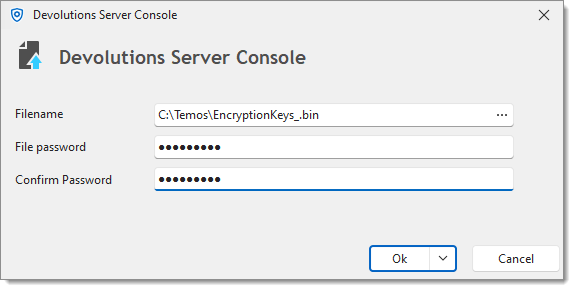
Una volta completato, verifichi nuovamente se le voci, i documenti e gli allegati sono disponibili.
Se il servizio scheduler è stato disinstallato al passaggio 3, lo reinstalli dalla Devolutions Server Console nella scheda Companions.
In caso di successo, è possibile eseguire un ultimo backup del database e uno screenshot della macchina virtuale.
Ultimo aggiornamento
È stato utile?