

Gestire le chiavi di crittografia
Le chiavi di crittografia sono utilizzate per crittografare le voci di dati (connessioni, cassaforte utente, documentazione e allegati). Vengono generate e archiviate nel file encryption.config solo sul server. Per crittografare i dati archiviati nel database, utilizziamo la nostra libreria di crittografia open source.
Consigliamo di eseguire un backup del database SQL prima di qualsiasi operazione che potrebbe modificare le informazioni in esso contenute (Import o Regenerate). Durante questa operazione, tutti gli utenti devono essere in modalità offline o disconnessi dallo spazio di lavoro di Devolutions Server per evitare la perdita di dati.
Il file encryption.config non può essere spostato direttamente su un altro sistema. È crittografato tramite la data protection API (DPAPI), che associa il file al sistema in cui è stato originariamente crittografato. Di conseguenza, il file non può essere letto o utilizzato su una macchina diversa.
Per utilizzare la configurazione di crittografia su un altro sistema, deve esportare le chiavi di crittografia dal sistema originale e poi importarle sul sistema di destinazione.
Le stesse chiavi di crittografia devono essere utilizzate da tutte le istanze di Devolutions Server in una topologia ad alta disponibilità o con bilanciamento del carico che condividono lo stesso database SQL. Lo stesso requisito si applica anche quando si esegue una migrazione.
Esportare le chiavi di crittografia
Apra la Devolutions Server Console.
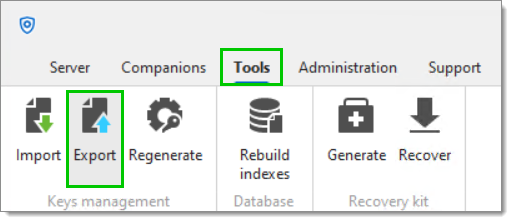
Nella scheda Tools, clicchi su Export.
Inserisca un Filename e un percorso di destinazione, quindi imposti una password per proteggere il file.
Consigliamo vivamente di archiviare il file delle chiavi di crittografia in un archivio sicuro esterno a Devolutions Server, come Devolutions Cloud, Azure Key Vault o AWS Key Management Service.
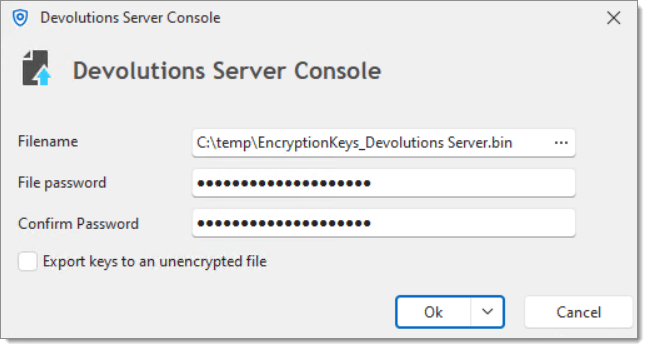
Clicchi su Ok.
Le sue chiavi di crittografia sono state esportate nella destinazione specificata.
Importare le chiavi di crittografia
Apra la Devolutions Server Console sul server.
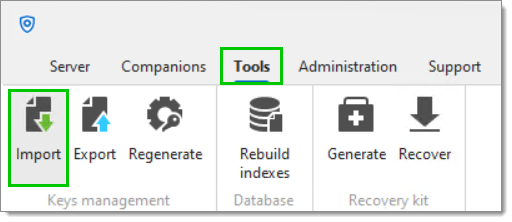
Nella scheda Tools, clicchi su Import.
Selezioni il file delle chiavi di crittografia, quindi inserisca la password.
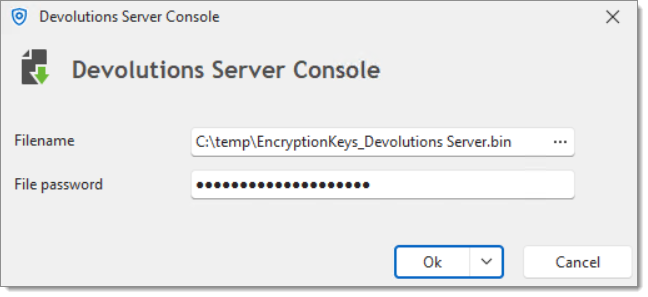
Clicchi su Ok.
Una volta completata l'operazione, le nuove chiavi di crittografia vengono applicate ai dati nel database.
Rigenerare le chiavi di crittografia
La rigenerazione delle chiavi di crittografia modifica e ricrittografa i dati archiviati nel database SQL di Devolutions Server. Questa operazione deve essere eseguita con la massima attenzione.
Ci possono essere situazioni in cui è necessario rigenerare le chiavi di crittografia, ad esempio se sospetta che il suo database sia stato compromesso. I passaggi seguenti spiegano come eseguire questa operazione.
Crei un backup completo del database e si assicuri che il backup sia valido e utilizzabile.
Esegua il backup della cartella dell'applicazione web Devolutions Server.
Esporti le chiavi di crittografia esistenti. Consulti la procedura di esportazione in questa pagina.
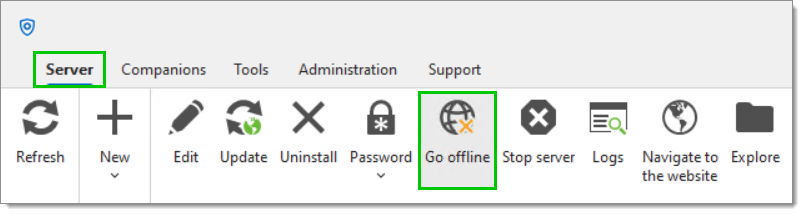
Nella scheda Server, imposti l'istanza di Devolutions Server in modalità offline cliccando su Go offline.
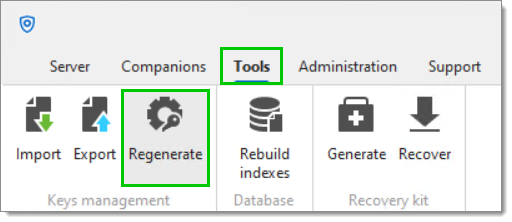
Vada alla scheda Tools e clicchi su Regenerate.
Inserisca un Filename e un percorso di destinazione, quindi imposti una password per proteggere il file.
Consigliamo vivamente di archiviare il file delle chiavi di crittografia in un archivio sicuro esterno a Devolutions Server, come Devolutions Cloud, Azure Key Vault o AWS Key Management Service.
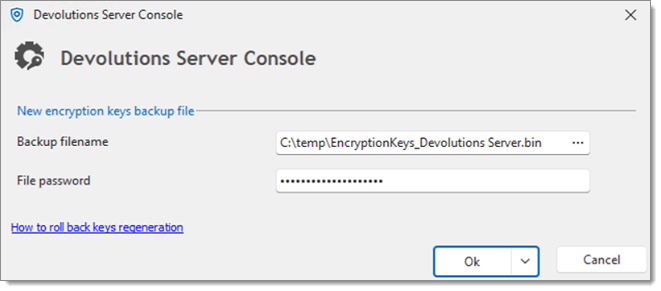
Clicchi su Ok.
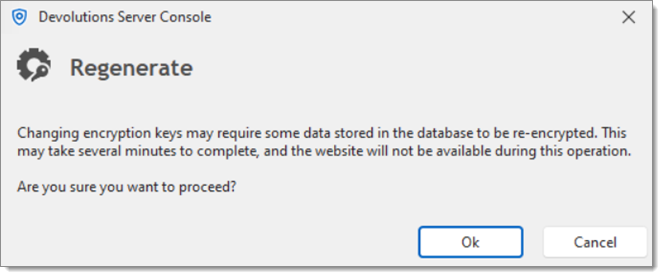
Prima dell'avvio del processo di rigenerazione appare un ultimo avviso. Clicchi nuovamente su OK per procedere.
Il processo di rigenerazione verrà avviato. Una volta completato, lo stato indicherà che l'operazione è terminata.
Se il processo di rigenerazione non riesce
Se si verificano errori durante il processo di rigenerazione, segua queste istruzioni per ripristinare l'istanza di Devolutions Server allo stato precedente:
Ripristini il database dal backup eseguito appena prima della rigenerazione delle chiavi.
Vada alla cartella
App_Datanella radice della sua istanza di Devolutions Server.Rinomini il file
encryption.configinencryption.config.bak(Devolutions Server ignorerà ora questo file).Rinomini il file
encryption.<date and time>.configpiù recente inencryption.config.Riavvii il pool di applicazioni se necessario.
Ultimo aggiornamento
È stato utile?