

Configurare l'autenticatore Okta
Segua i passaggi seguenti per configurare Okta come autenticatore per Devolutions Server.
Prerequisito
Un abbonamento a Okta.
Un'applicazione web che utilizza OIDC configurata su Okta.
Un token API configurato in Okta.
Termini
In questo argomento presupporremo che la sua istanza di Devolutions Server sia configurata in HTTPS, che l'applicazione web sia Devolutions Server e che sia quindi servita all'URL https://www.contoso.com/devolutions-server.
Configurazione di un'applicazione in Okta
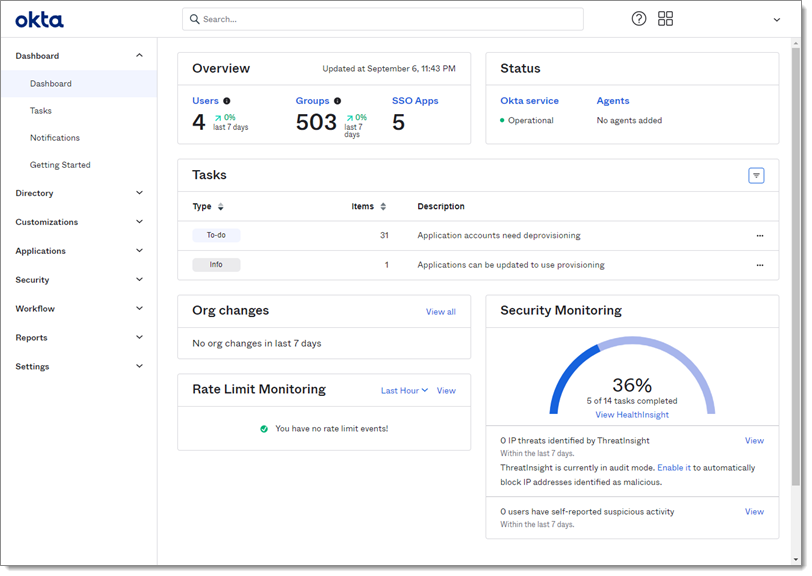
Acceda al suo account di amministrazione Okta.
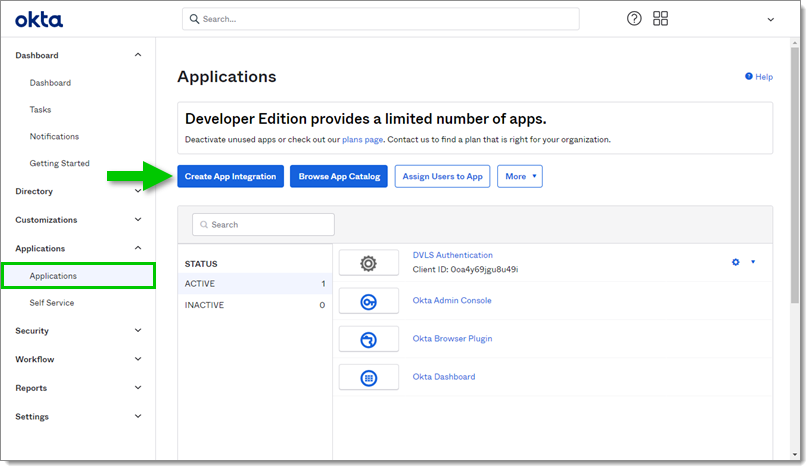
Vada su Applications nel sottomenu Applications e faccia clic sul pulsante Create App Integration.
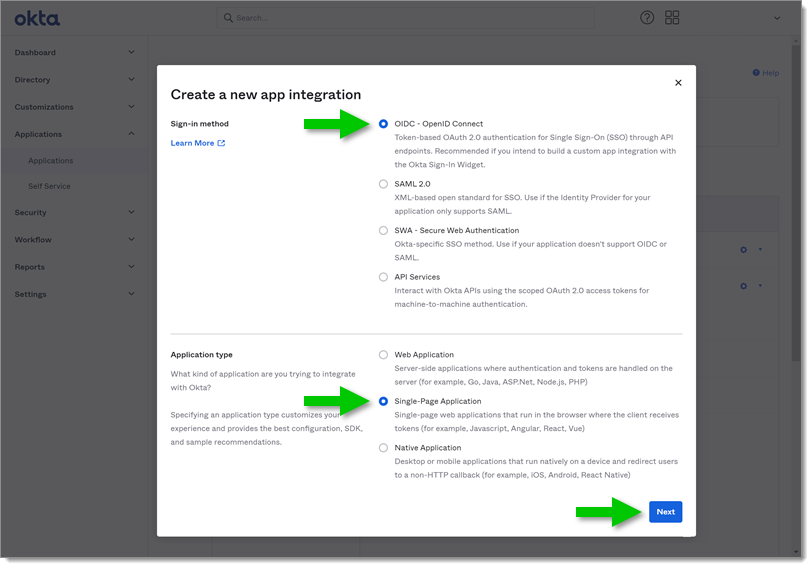
Nella sezione Sign-in method selezioni OIDC - OpenID Connect.
Nella sezione Application type selezioni Single-Page Application.
Faccia clic su Next per continuare.
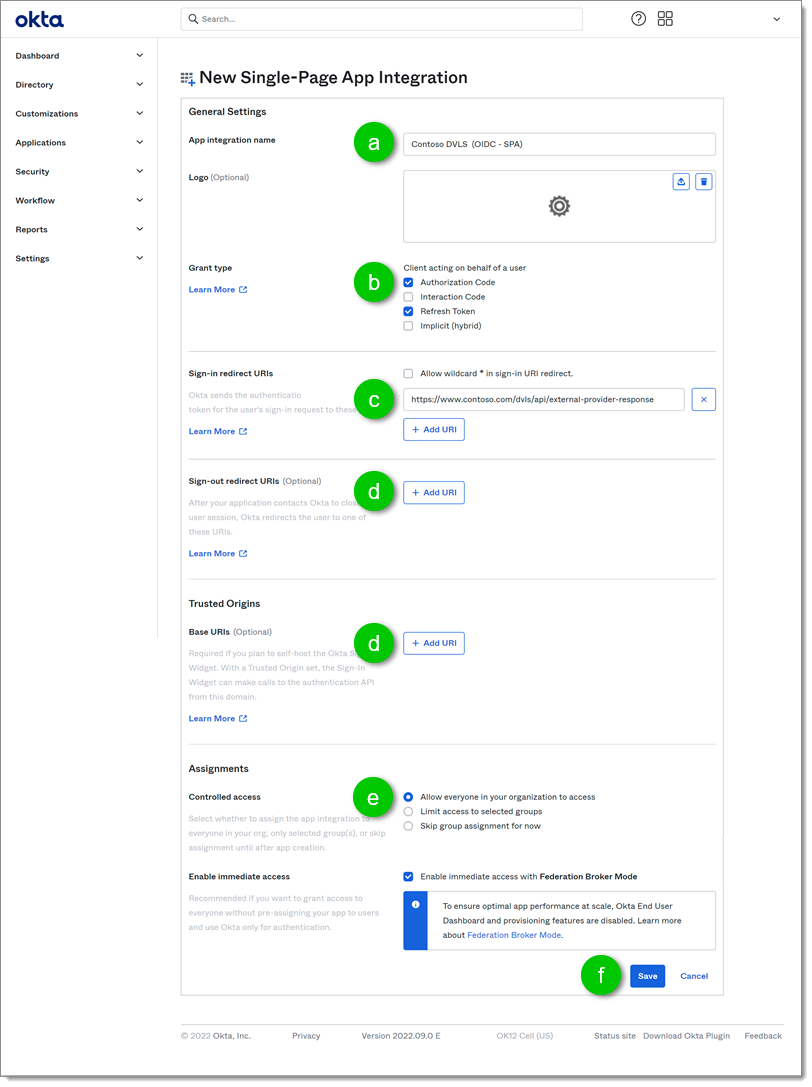
Nella pagina New Single-Page App Integration che presenta la configurazione della nuova applicazione:
Innanzitutto, assegni un nome all'applicazione nel campo App integration name per ritrovarla nell'elenco delle applicazioni in Okta.
In Grant type, abiliti le opzioni Authorization Code e Refresh Token.
Aggiunga l'URI nella sezione Sign-in redirect URIs. Nel nostro esempio abbiamo aggiunto https://www.contoso.com/dvls/api/external-provider-response
Può lasciare vuote le sezioni Sign-out redirect URIs e Trusted Origins. Devolutions Server non disconnette il suo utente dall'ambito dell'applicazione e il modulo di accesso Okta non è ospitato su Devolutions Server, pertanto non sono necessarie.
Nella sezione Assignments, le consigliamo di selezionare Allow everyone in your organization to access e poi di spuntare Enable immediate access with Federation Broker Mode In questo modo eviterà di dover assegnare manualmente ogni utente all'applicazione.
Faccia clic su Save.
Configurazione di una chiave API in Okta
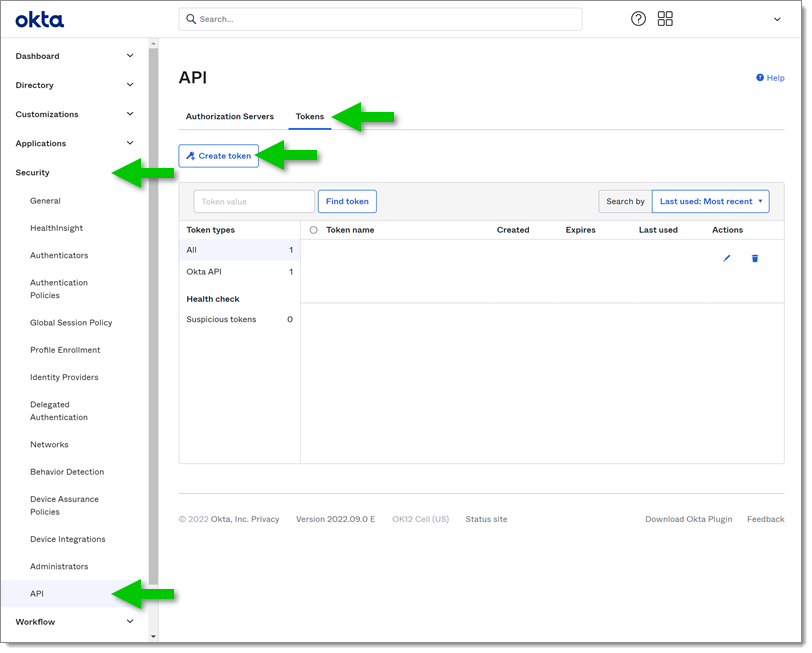
Nel menu laterale sinistro vada su Security – API.
Nella scheda Tokens faccia clic sul pulsante Create token.
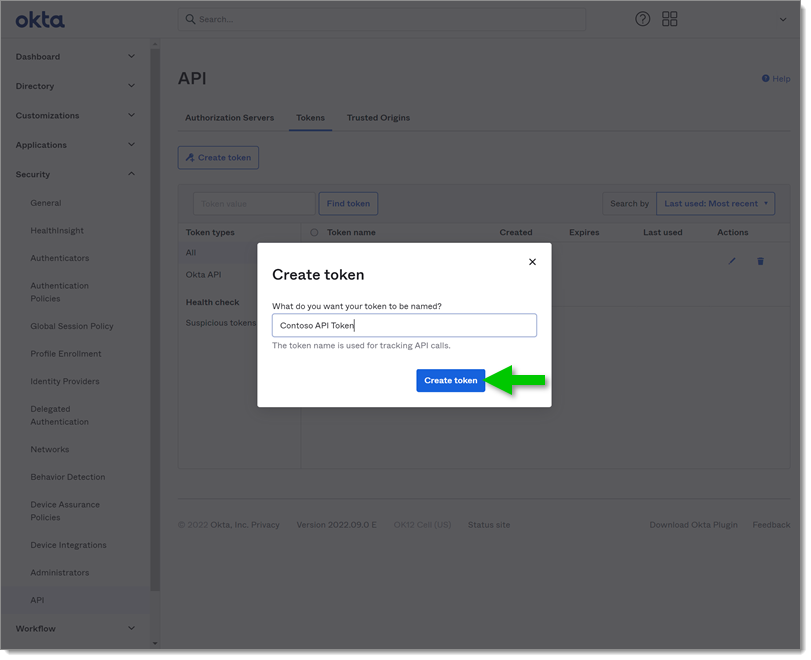
Assegni un nome al token per ritrovarlo nel suo elenco, quindi faccia clic su Create token.
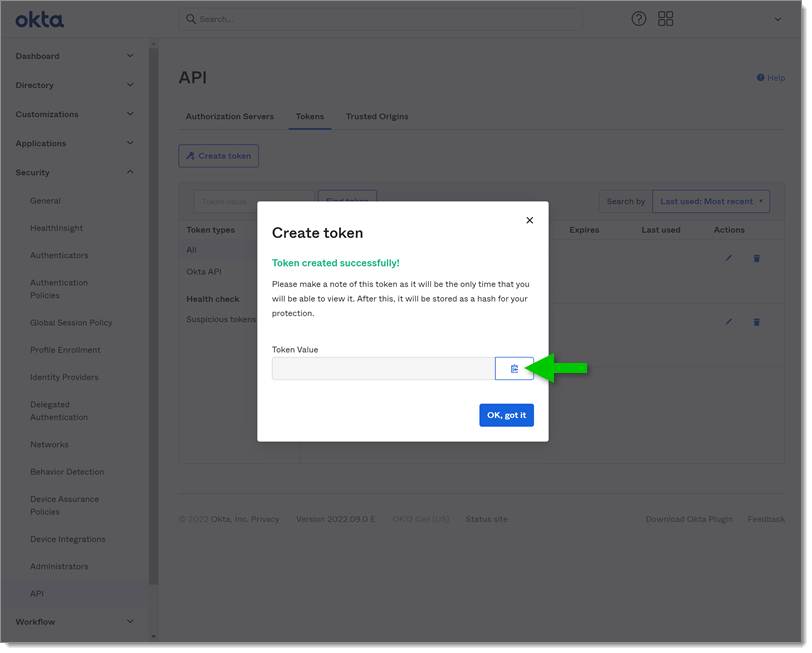
Una volta creato, copi il Token Value in un luogo sicuro.
Se non copia il Token Value , non potrà ritrovarlo in seguito. Dovrà crearne uno nuovo.
Configurazione dell'autenticazione e della sincronizzazione di utenti e gruppi in Okta
Una volta creati l'applicazione e il token API, può configurare l'interfaccia web di Devolutions Server.
Acceda all'istanza di Devolutions Server con un account amministratore.
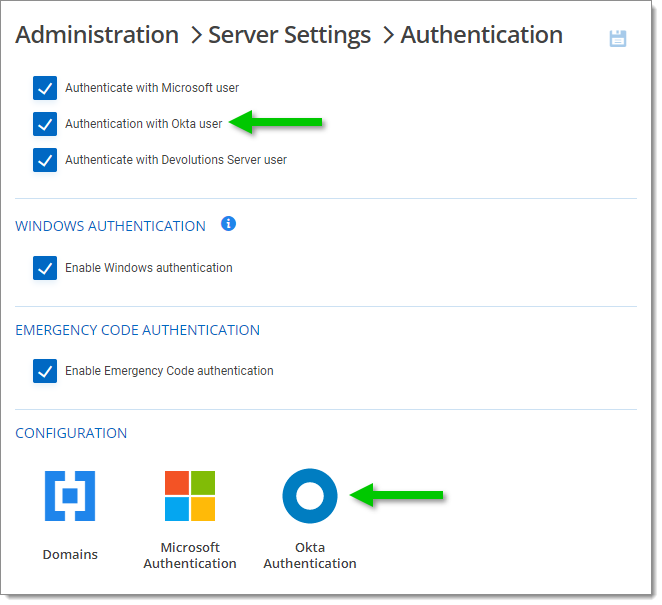
Vada su Amministrazione – Impostazioni server – Autenticazione.
Selezioni Autenticazione con utente Okta.
Nella sezione Configurazione, faccia clic su Autenticazione Okta.
Facoltativo: può inserire un'informazione nel campo Nome visualizzato. Questa sostituirà la parola Okta nella pagina di accesso.
Nella sezione Configurazione dell'autenticazione, inserisca il suo Dominio Okta.
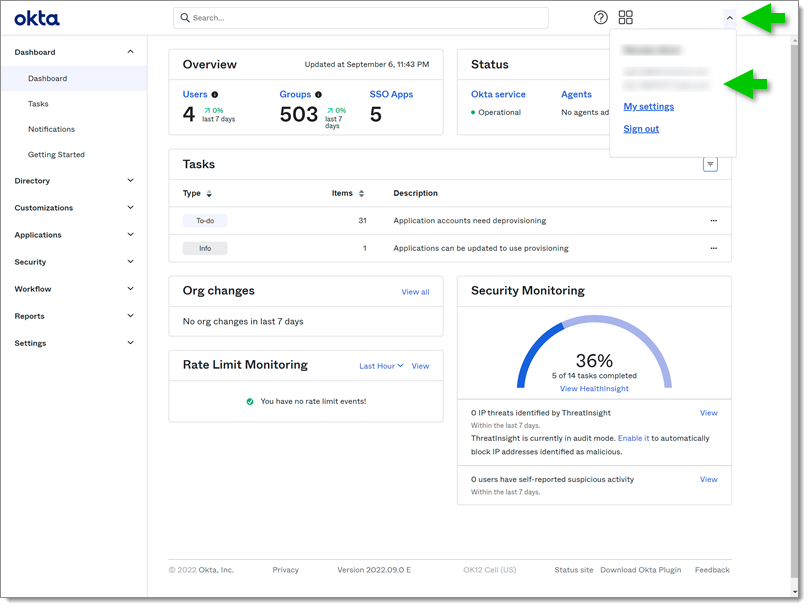
Per trovare il suo Dominio acceda al suo account Okta. Nell'angolo in alto a destra dello schermo, faccia clic sul menu utente. Il suo dominio dovrebbe essere visibile.
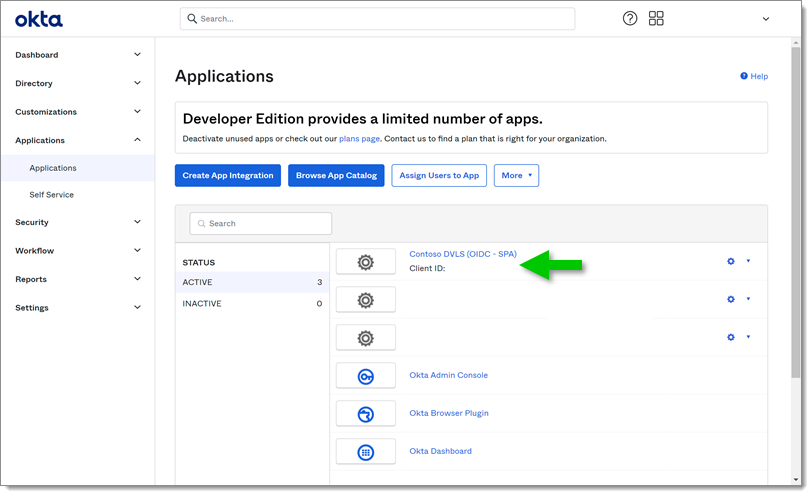
Nella stessa sezione di Devolutions Server, compili il campo Client ID con il Client ID della sua applicazione.
Nella sezione Sincronizza utenti e gruppi inserisca il Token API salvato in precedenza.
Infine, se lo desidera, può attivare la Creazione automatica degli utenti In questo modo l'amministratore non dovrà importare manualmente gli Utenti in Devolutions Server prima che possano connettersi con Okta. Può anche selezionare un Gruppo di utenti In questo caso solo gli Utenti di questo gruppo potranno beneficiare della creazione automatica.
Faccia clic sul pulsante Salva.
Ora potrà osservare che il pulsante che consente di connettersi a Okta è presente nella pagina di accesso.
Ultimo aggiornamento
È stato utile?