

Rafforzamento della sicurezza di Devolutions Server
L'hardening di sicurezza consiste nell'implementare varie misure di sicurezza per proteggere dalle minacce informatiche e garantire la riservatezza, l'integrità e la disponibilità del sistema. I vari articoli di documentazione e della knowledge base riportati di seguito sono organizzati in un ordine logico che può seguire prima, durante e dopo la configurazione e la distribuzione di Devolutions Server. Contengono informazioni utili, best practice e passaggi da seguire per garantire che il suo Devolutions Server sia il più sicuro possibile.
L'argomento corrente si basa principalmente sulla Dashboard di sicurezza. Consulti Dashboard di sicurezza di Devolutions Server per un elenco di elementi di azione con brevi descrizioni e misure di mitigazione.
Requisiti di sistema e topologie
Le specifiche hardware e software minime consigliate per Devolutions Server possono variare in base all'uso previsto. Consulti Requisiti di sistema per sapere che cosa è necessario nella sua situazione.
Le istanze di Devolutions Server possono essere installate secondo diverse topologie. Determini quale è più adatta alle sue esigenze in Topologie. Si assicuri che le porte richieste siano disponibili (vedere di seguito).
Impostazioni degli account di amministrazione
Prima della distribuzione di un'istanza di Devolutions Server, sono necessari alcuni account per far funzionare i vari servizi coinvolti in una distribuzione sicura di Devolutions Server.
Il numero di amministratori non dovrebbe superare cinque. Limitare il numero di amministratori attivi all'interno della piattaforma riduce la superficie di attacco di un aggressore ai soli account configurati. Avere più di cinque amministratori può anche essere un segno di una scarsa segregazione dei compiti all'interno dell'unità aziendale o dell'organizzazione.
Gli account del database dovrebbero essere diversi per l'applicazione web, lo scheduler e gli strumenti di gestione. Dovrebbero essere concessi e applicati privilegi minimi per il funzionamento degli account di servizio e di database. Account di servizio e di database condivisi ed eccessivamente privilegiati possono comportare un'esposizione a rischi di sicurezza non necessari.
L'account amministrativo MSSQL sa predefinito è un account con privilegi elevati che dovrebbe essere utilizzato solo per gestire l'istanza del database. È preferibile un utente o un account di servizio con meno privilegi per ridurre l'impatto di una compromissione.
La prima decisione consiste nell'utilizzare account di dominio per il funzionamento della piattaforma oppure account SQL locali abbinati ad account di servizio locali. Poiché questa decisione è una questione di preferenza personale, supportiamo entrambi i modelli. Consulti ciascuno di essi e ciò che comportano in Sondaggio sugli account pre-distribuzione e scopra come configurarli in Credenziali avanzate.
Per utilizzare il single sign-on (SSO) di dominio per connettersi al database, deve impostare il Pool di applicazioni affinché venga eseguito con un account di dominio. Segua i passaggi in Configurare Devolutions Server per l'utilizzo del single sign-on (SSO) di dominio.
Porte e comunicazione sicura
Sebbene Devolutions Server di per sé non imponga quali porte utilizzare per le risorse a cui accede, raccomandiamo comunque la pratica di sicurezza della segregazione della rete. Deve consultare il suo amministratore di sistema per accertare quali modifiche devono essere apportate affinché il sistema possa interoperare con la sua infrastruttura. Consulti Porte e firewall.
Le comunicazioni sicure garantiscono l'integrità e la riservatezza dei dati trasmessi tra il client e il server. Per questo motivo, è importante proteggere le comunicazioni LDAP con il metodo LDAP over SSL (LADPS). Consulti Dominio per sapere come abilitarlo.
Dopo aver configurato l'istanza di Devolutions Server e aver stabilito la connessione tramite un'applicazione client, può seguire i passaggi in Configurare SSL per importare un certificato o creare un certificato autofirmato, creare un'associazione SSL, abilitare HTTPS e configurare le impostazioni SSL nelle applicazioni client. Eseguire questi passaggi fin dall'inizio può aggiungere un livello di complessità che potrebbe impedirle di riuscire nella configurazione iniziale.
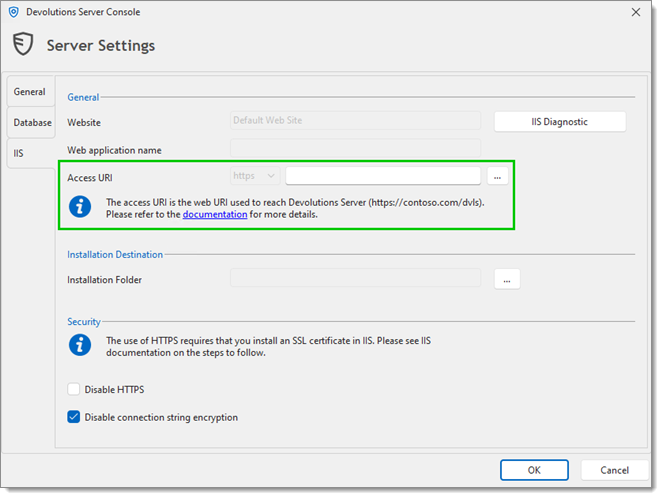
URI di accesso
Se sta aggiornando il suo Devolutions Server da una versione precedente alla 2022.1 alla 2022.2 o successiva, segua i passaggi in URI di accesso. Durante il processo di aggiornamento o di installazione di Devolutions Server, dobbiamo fornire un URI di accesso. Questo URI è un URL di reindirizzamento utilizzato dal sistema OAuth e reindirizza il traffico di autenticazione all'URI di accesso.
Crittografia
Per garantire che la comunicazione tra l'istanza di Devolutions Server e il database SQL Server sia crittografata, è necessario seguire una procedura approfondita sull'istanza di SQL Server. Consulti Crittografia delle connessioni a SQL Server.
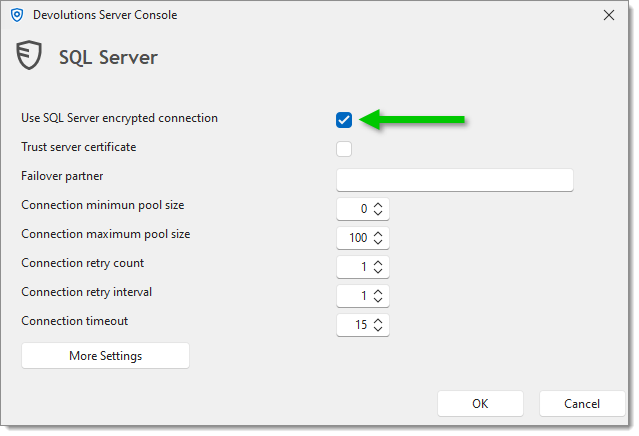
Quando si utilizzano account SQL Server Login, la crittografia dei file appsettings.json è della massima importanza, poiché in essi sono memorizzate informazioni sensibili. Visiti Consentire a Devolutions Scheduler di leggere le stringhe di connessione crittografate per maggiori informazioni e raccomandazioni.
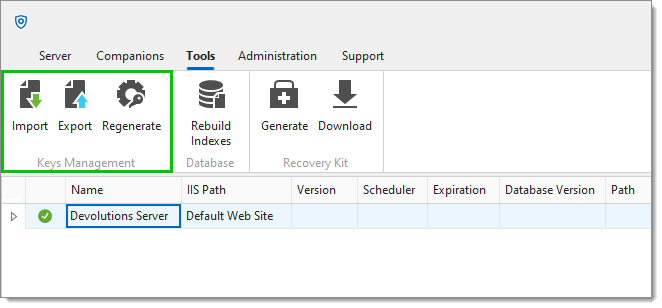
La chiave di crittografia viene utilizzata per crittografare le voci di dati (connessioni, cassaforte utente, documentazione e allegati). Le chiavi di crittografia vengono generate e memorizzate nel file encryption.config solo sul server. Scopra come esportarle, importarle e rigenerarle in Gestire le chiavi di crittografia.
Per le aziende che richiedono i Federal Information Processing Standards (in breve FIPS), consulti FIPS (crittografia).
Gestione dei backup e dei log
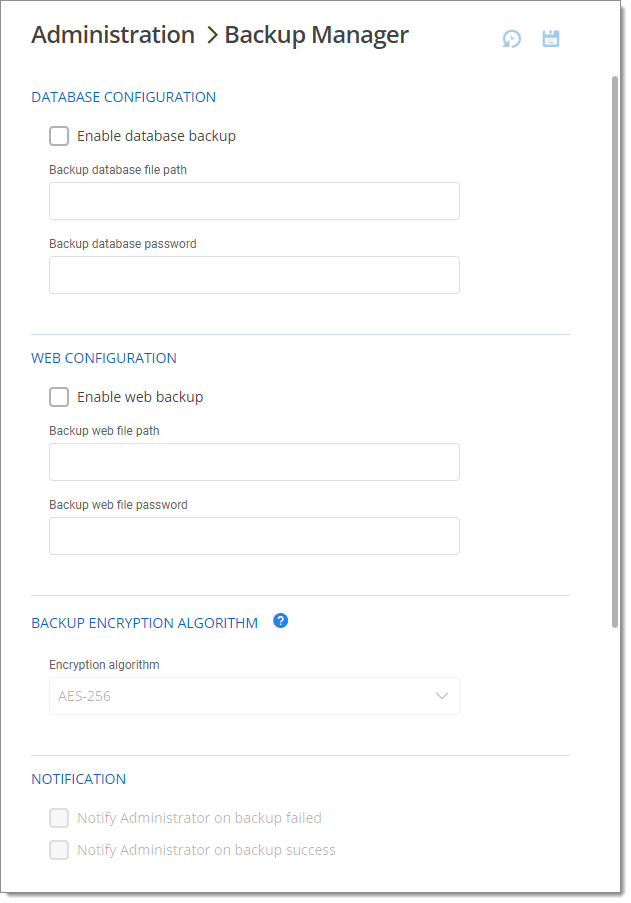
Il gestore di backup, accessibile dall'interfaccia web di Devolutions Server, consente agli amministratori di configurare i parametri per eseguire il backup del database e della cartella dell'applicazione web e di pianificare i backup a intervalli ricorrenti. I backup dovrebbero essere abilitati e configurati su un supporto esterno o su un archivio cloud per evitare la perdita permanente dei dati. Consulti Ripristino di emergenza di Devolutions Server per maggiori informazioni sui backup necessari in caso di incidenti.
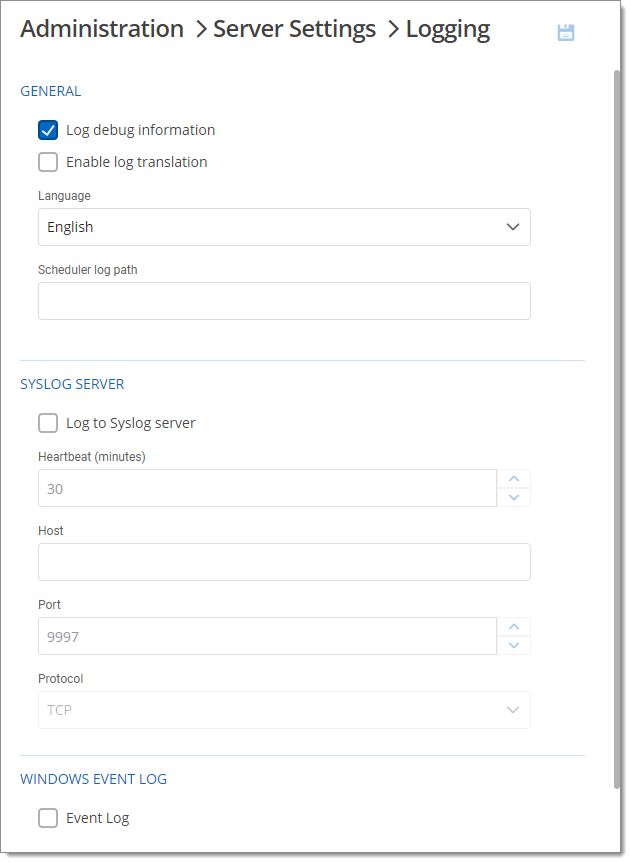
Per quanto riguarda i log, si raccomanda di inviarli a un sistema esterno per mantenere l'integrità e la disponibilità delle informazioni sugli eventi. Configuri la funzionalità di registrazione dei log nell'interfaccia web di Devolutions Server.
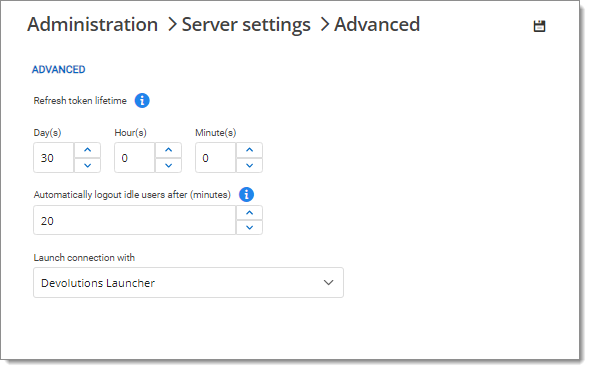
Durata del token di aggiornamento
Una durata eccessiva della sessione può consentire un'esposizione superiore al necessario a utenti non autorizzati. La durata del token di aggiornamento dovrebbe pertanto essere configurata entro 30 giorni. Ciò può essere fatto nelle impostazioni avanzate del server dell'interfaccia web di Devolutions Server. Per impostazione predefinita, i token vengono aggiornati automaticamente per altri 30 giorni ogni volta che un utente è attivo; se l'utente è inattivo, viene avviato un conto alla rovescia che invalida il token dopo 30 giorni.
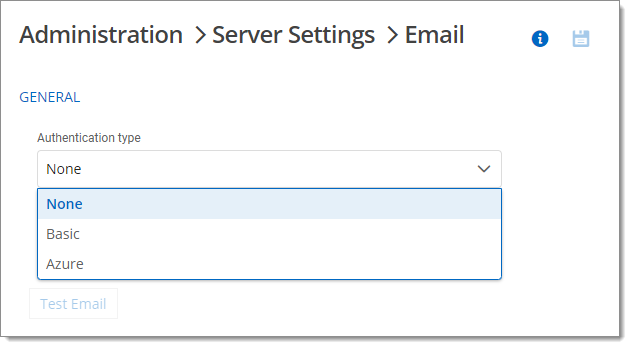
Notifiche e-mail
È necessaria una configurazione del server di posta elettronica per trasmettere messaggi importanti dell'applicazione, come eventi di sicurezza o errori. Possono essere configurati nell'interfaccia web. Consulti Configurare un'e-mail SMTP o Configurare un'e-mail SMTP con Azure per i passaggi di configurazione e le informazioni su ciascuna impostazione.
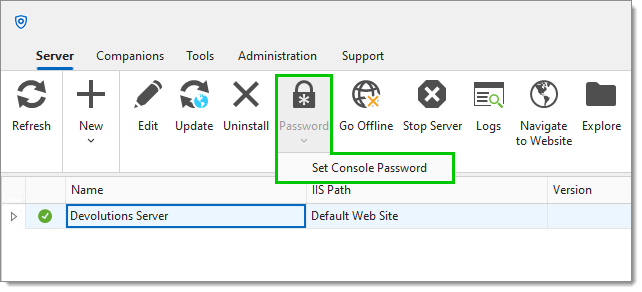
Password della Devolutions Server Console
È consigliabile aggiungere un ulteriore livello di sicurezza abilitando e impostando una password per la Devolutions Server Console. Scopra questa impostazione della password e tutte le altre impostazioni della Devolutions Server Console in Devolutions Server Console.
Dashboard di sicurezza di Devolutions Server
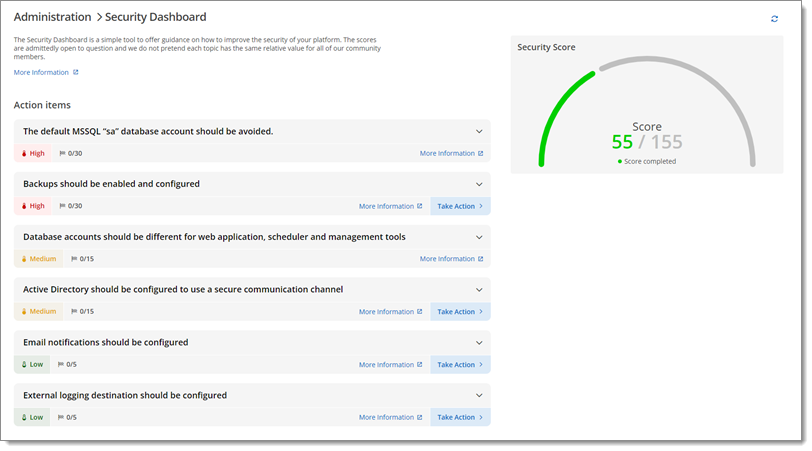
La dashboard di sicurezza di Devolutions Server è uno strumento che offre indicazioni su come migliorare la sicurezza della piattaforma Devolutions Server e anche suggerimenti per ridurre il carico di lavoro degli amministratori. Alcuni suggerimenti sono comuni best practice di sicurezza delle informazioni, altri sono un consenso tra i nostri team. È accessibile in qualsiasi momento nell'interfaccia web di Devolutions Server, in Amministrazione – Dashboard di sicurezza.
I punteggi sono certamente opinabili e non pretendiamo che ogni argomento abbia lo stesso valore relativo per tutti i membri della community. Raggiungere il 100% non è certamente un obiettivo finale in sé; miriamo semplicemente a sensibilizzare e a fornire idee per il suo hardening di sicurezza.
Ultimo aggiornamento
È stato utile?