

Sécurité basée sur les groupes d'utilisateurs
La sécurité basée sur les groupes d'utilisateurs de Devolutions Server permet de créer un système de protection granulaire qui est très flexible. Cependant, la flexibilité a un prix et, parfois, faire les mauvais choix peut augmenter le temps consacré à la gestion du système.
Les recommandations suivantes sont basées sur notre expérience du système et les idées partagées par notre communauté. Suivez ces directives, car elles vous aideront à utiliser efficacement la sécurité basée sur les groupes d'utilisateurs de Devolutions Server.
Voici les principaux points clés de la sécurité basée sur les groupes d'utilisateurs :
La sécurité est héritée : les éléments et dossiers enfants sont couverts par la sécurité d'un dossier parent.
Les permissions peuvent être remplacées : une permission définie sur un sous-dossier remplacera la permission de l'élément parent.
Les permissions sont granulaires : plusieurs permissions peuvent être définies sur les entrées à la fois.
Configuration des groupes d'utilisateurs
Lorsque vous utilisez la sécurité basée sur les groupes d'utilisateurs de Devolutions Server, les groupes d'utilisateurs servent surtout à contrôler l'accès de plusieurs utilisateurs à la fois.
Créer les groupes d'utilisateurs
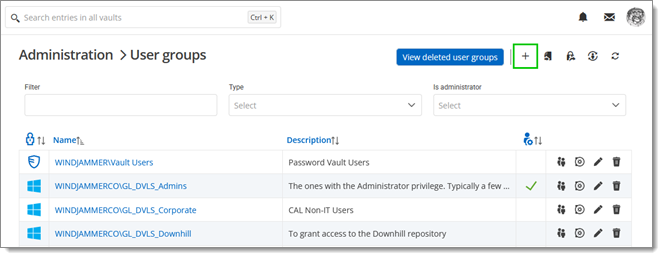
Pour créer des groupes d'utilisateurs, allez à Administration – Groupes d'utilisateurs, puis cliquez sur Ajouter.
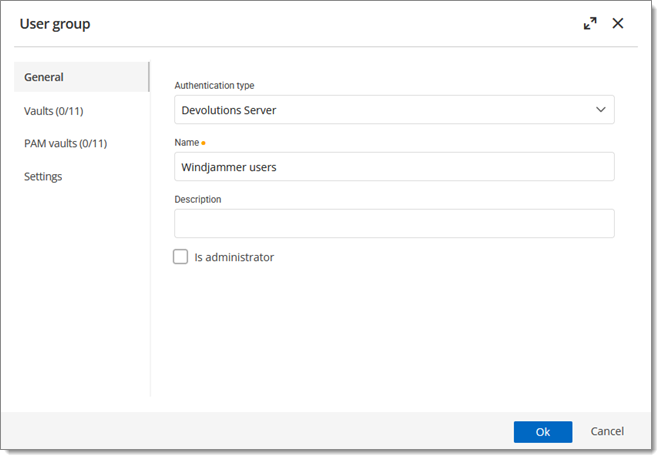
Tous les paramètres peuvent être laissés par défaut à moins que le groupe d'utilisateurs ne contienne que des administrateurs. Dans ce cas, cochez la case Est administrateur lors de la configuration du groupe d'utilisateurs. Entrez un nom et une description pour le groupe d'utilisateurs, puis cliquez sur OK. Pour les groupes Active Directory, le domaine doit être fourni comme suit.
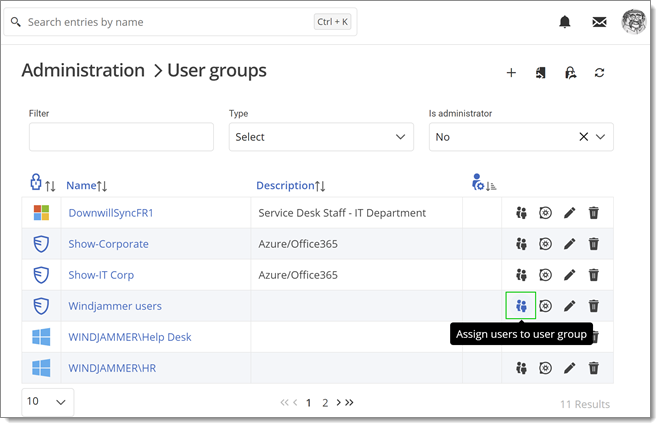
Pour assigner des utilisateurs au groupe d'utilisateurs, cliquez sur Assigner des utilisateurs au groupe d'utilisateurs. Avec un groupe d'utilisateurs créé à partir d'un groupe Active Directory, il n'est pas nécessaire d'assigner des utilisateurs, car cela est géré automatiquement par Devolutions Server.
Configuration des utilisateurs
Modèle d'utilisateur
Il est possible de modifier le modèle d'utilisateur par défaut. Pour ce faire, allez à Administration – Paramètres système – Modèle d'utilisateur. Ces paramètres contrôlent les paramètres par défaut d'un nouvel utilisateur. La meilleure pratique consiste à désactiver tous les privilèges.
Créer l'utilisateur
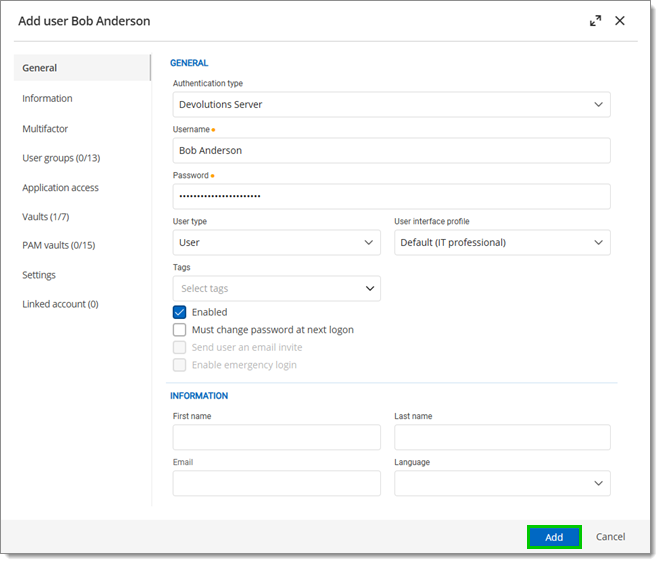
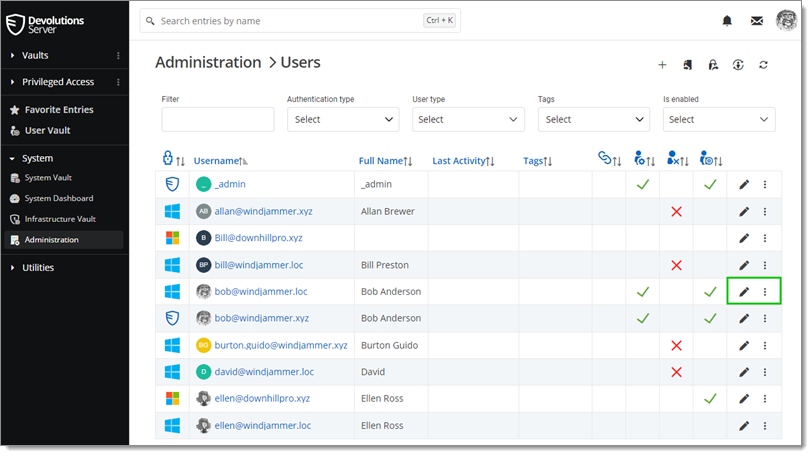
Pour créer des utilisateurs, allez à Administration – Utilisateurs, puis cliquez sur Ajouter un utilisateur. Entrez les informations et cliquez sur Ajouter pour enregistrer.
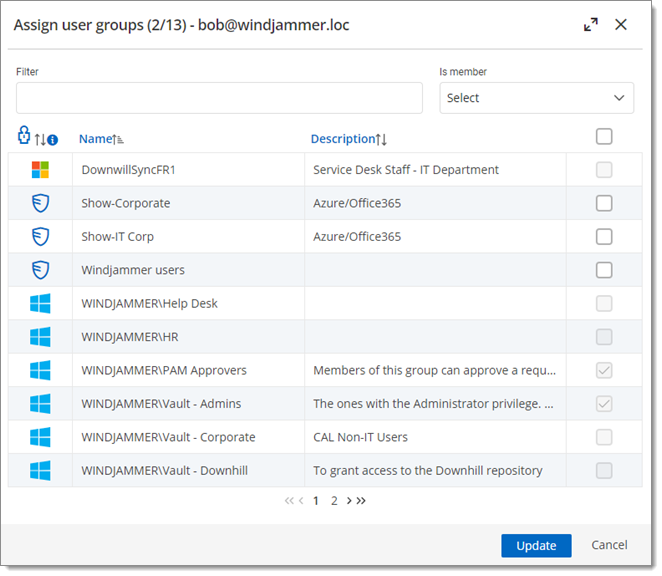
Un utilisateur peut être assigné à plusieurs groupes d'utilisateurs à la fois en cliquant sur Modifier – Groupes d'utilisateurs ou Plus – Assigner des groupes d'utilisateurs. Dans le cadre de l'intégration Active Directory, il n'est pas nécessaire d'assigner des utilisateurs à ces groupes d'utilisateurs, car cela est géré automatiquement par Devolutions Server.
Sélectionnez les groupes d'utilisateurs que vous souhaitez assigner à l'utilisateur et cliquez sur Mettre à jour.
Administrateurs
Les administrateurs peuvent tout faire, indépendamment de la sécurité. Ces utilisateurs sont généralement les dirigeants et la haute direction.
Utilisateurs
Les utilisateurs ont un accès limité aux ressources. Cependant, ils disposent par défaut des droits Ajouter, Modifier et Supprimer et peuvent effectuer ces actions sur toutes les entrées non sécurisées.
Contractuels
Les utilisateurs Contractuel ont un accès personnalisable aux ressources, expirent automatiquement à une date déterminée, doivent fournir une adresse courriel et sont tenus d'entrer un mot de passe lors de la connexion. Ce type d'utilisateur est pratique pour gérer les utilisateurs externes de Devolutions Server.
Bien que les utilisateurs contractuels aient accès aux fonctionnalités PAM, ils sont restreints au mode Lecture seule.
Sélectionner le type d'utilisateur approprié
Lors de la création d'utilisateurs, certains points clés doivent être pris en considération. Posez-vous les questions suivantes lors de la configuration d'un nouvel utilisateur :
Devrait-il pouvoir accéder à n'importe quelle ressource sans restriction?
Les administrateurs peuvent accéder à n'importe quelle ressource sans restriction.
Sélectionnez Administrateur comme Type d'utilisateur lors de la création de l'utilisateur.
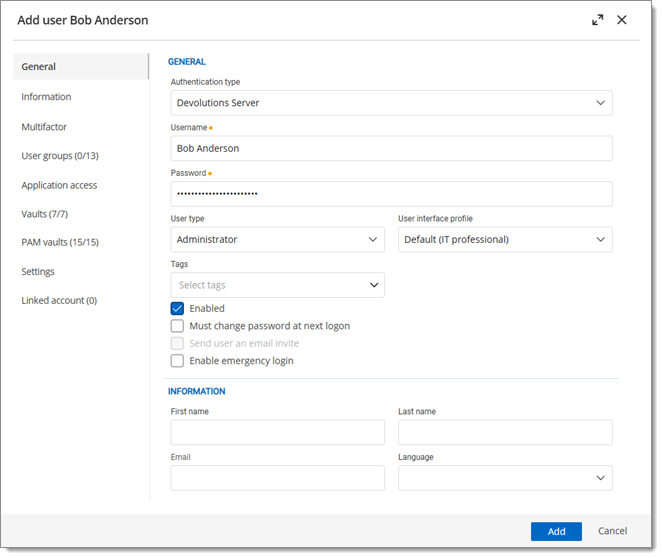
Devrait-il avoir des droits administratifs limités, mais la possibilité d'ajouter, de modifier, de supprimer, d'ajouter à la racine et de déplacer des entrées?
Si c'est le cas, sélectionnez Utilisateur comme Type d'utilisateur lors de la création de l'utilisateur. Les utilisateurs disposent de tous ces droits par défaut.
Configuration des entrées
L'accès est accordé ou refusé aux utilisateurs en définissant des permissions sur les entrées. Les permissions peuvent être définies pour des utilisateurs ou des groupes d'utilisateurs. La meilleure pratique consiste à accorder des permissions aux groupes d'utilisateurs pour contrôler l'accès de plusieurs utilisateurs à la fois.
Pour définir des permissions sur une entrée, modifiez n'importe quelle entrée, activez Avancé, puis allez à la section Sécurité – Permissions.
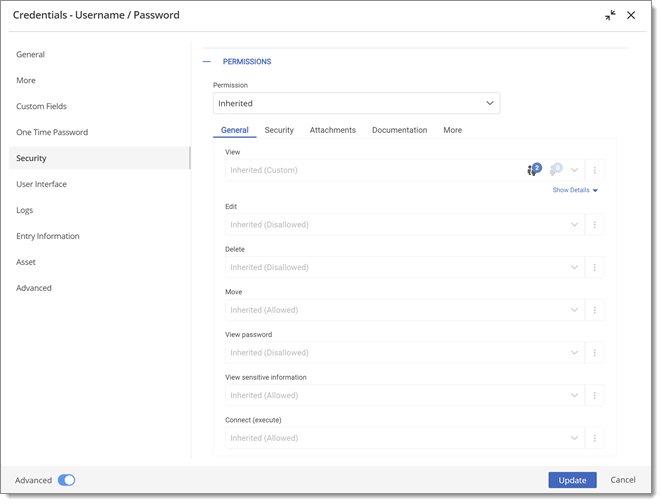
Les permissions sont généralement définies sur les dossiers et s'appliquent à toutes les entrées enfants. Une meilleure pratique consiste à définir toutes les permissions du dossier du coffre à Non autorisé. Par conséquent, toutes les permissions de toutes les entrées sont refusées par défaut.
L'accès est refusé aux utilisateurs en accordant expressément l'accès à d'autres utilisateurs. Autrement dit, tous les utilisateurs qui ne figurent pas dans la liste d'une permission ont l'accès refusé.
Pour qu'un utilisateur ait accès à un sous-dossier, il doit avoir au moins la permission Voir sur tous les dossiers parents.
Considérez la structure suivante :
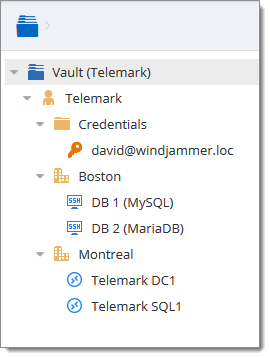
Il y a trois niveaux de dossiers : le coffre, Telemark et les éléments enfants de Telemark.
Supposons qu'un utilisateur, comme un consultant, doive avoir accès uniquement au dossier Montréal. Le consultant doit également recevoir la permission Voir sur le dossier Telemark. Cependant, accorder l'accès Voir au dossier Telemark donne au consultant les permissions de voir tous les éléments enfants de Telemark. Pour refuser les permissions Voir au consultant sur des éléments enfants spécifiques, les permissions Voir de ces éléments doivent être expressément définies pour d'autres utilisateurs.
Mis à jour
Ce contenu vous a-t-il été utile ?