

X-Forwarded-For
L'option Utiliser X-Forwarded-For, située dans l'interface Web de Devolutions Server sous Administration – Paramètres du serveur – Sécurité, a été introduite pour résoudre un problème de sécurité de Devolutions Server derrière un équilibreur de charge : le serveur ne voyait que l'appelant directement devant lui.
Lors de sa première implémentation, l'option était activée par défaut afin d'assurer la compatibilité avec les utilisateurs qui utilisaient déjà des équilibreurs de charge. Cependant, depuis Devolutions Server 2023.3, elle est désactivée par défaut pour les nouvelles installations de Devolutions Server. Par conséquent, pour les nouvelles installations utilisant un équilibreur de charge, vous devez activer manuellement l'option dans Administration – Paramètres du serveur – Sécurité. Aucune action n'est requise pour les installations existantes.
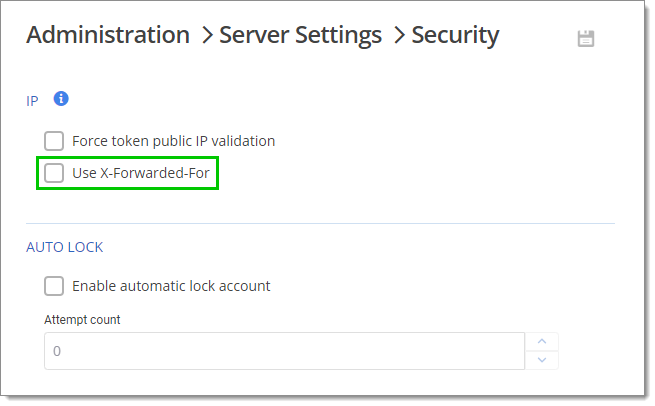
Lorsque l'option est activée, l'en-tête X-Forwarded-For est ajouté à la requête par IIS (cela ne fonctionne pas avec Kestrel). Chaque nœud intermédiaire ajoute l'identité de l'appelant d'origine à l'en-tête de la requête et continue d'ajouter son appelant au suivant. Par conséquent, le dernier nœud voit non seulement l'appelant d'origine, mais aussi quels nœuds sont intervenus avant lui.
Mis à jour
Ce contenu vous a-t-il été utile ?