> For the complete documentation index, see [llms.txt](https://docs.devolutions.net/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.devolutions.net/server/fr/knowledge-base/knowledge-base-articles/devolutions-server-security-dashboard.md).

# Tableau de bord de sécurité de Devolutions Server

Consultez le pointage et les actions d'amélioration du tableau de bord de sécurité de Devolutions Server, couvrant LDAPS, les sauvegardes de données, les comptes de service, la journalisation et la du

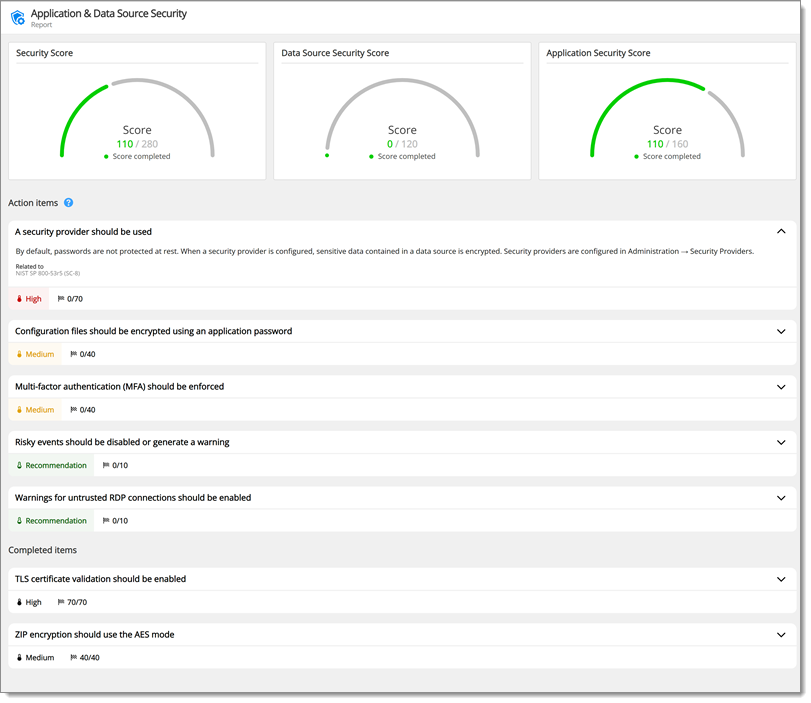
Le ***Tableau de bord de sécurité*** est un outil qui offre des conseils sur la façon d'améliorer la sécurité de la plateforme Devolutions Server ainsi que des astuces pour réduire la charge de travail des administrateurs. Certaines astuces sont des meilleures pratiques courantes en sécurité de l'information, d'autres sont un consensus entre nos propres équipes.

Les pointages sont certes discutables et nous ne prétendons pas que chaque sujet a la même valeur relative pour tous les membres de notre communauté. Atteindre 100 % n'est certainement pas un but en soi; nous visons simplement à sensibiliser et à fournir des idées pour votre propre renforcement de la sécurité.

<figure><img src="https://cdnweb.devolutions.net/docs/docs_en_kb_KB4707.png" alt=""><figcaption></figcaption></figure>

### Éléments d'action d'amélioration

#### Active Directory devrait être configuré pour utiliser un canal de communication sécurisé

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Le protocole LDAPS devrait être utilisé pour assurer la confidentialité et l'intégrité des communications sur le réseau. Autrement, des actions comme les réinitialisations de mot de passe pourraient envoyer le mot de passe en texte clair sur le réseau.</td></tr><tr><td>Atténuation</td><td>Dans l'interface web <em><strong>Administration – Paramètres du serveur – Authentification – Domaine</strong></em>, cochez <em><strong>Enable LDAPS</strong></em>.</td></tr></tbody></table>

#### Les sauvegardes de données devraient être activées et configurées

<table><thead><tr><th width="120"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Les sauvegardes de données devraient être configurées vers un support externe ou un stockage infonuagique afin d'éviter la perte permanente de données.</td></tr></tbody></table>

#### Les comptes de base de données devraient être différents pour l'application web, le planificateur et les outils de gestion

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Les privilèges minimaux devraient être accordés et appliqués pour que les comptes de service et de base de données puissent fonctionner. Les comptes de service et de base de données partagés et dotés de privilèges excessifs peuvent entraîner une exposition inutile aux risques de sécurité.</td></tr></tbody></table>

#### Devolutions Gateway devrait être configuré pour utiliser un canal de communication sécurisé (TLS)

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Devolutions Gateway devrait utiliser TLS pour assurer la confidentialité et l'intégrité des communications sur le réseau. Autrement, des actions comme les demandes d'authentification et d'autorisation pourraient être envoyées en texte clair sur le réseau, où elles peuvent être interceptées et lues par un attaquant. Notez que certains protocoles reposent sur cette couche de sécurité et peuvent transmettre des données dans un format non chiffré lorsqu'elle est désactivée.</td></tr><tr><td>Atténuation</td><td>Dans la configuration de Devolutions Gateway, cochez <em><strong>Enable TLS</strong></em> pour activer les communications sécurisées.</td></tr></tbody></table>

#### Les notifications par courriel devraient être configurées

<table><thead><tr><th width="115"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Une configuration de serveur de courriel est requise pour transmettre les messages importants de l'application, comme les événements de sécurité ou les erreurs.</td></tr><tr><td>Atténuation</td><td>Les paramètres du serveur de courriel se trouvent dans l'interface web <em><strong>Administration – Paramètres du serveur – Courriel</strong></em>.</td></tr></tbody></table>

#### Les utilisateurs existants de la base de données devraient être migrés vers un autre type d'authentification

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Des utilisateurs s'authentifient directement avec un compte de base de données. L'authentification par base de données est moins sécuritaire que des solutions de rechange comme Active Directory, puisqu'elle contourne les contrôles centralisés d'identité et d'accès. Il est recommandé de migrer ces utilisateurs vers une méthode d'authentification plus sécurisée.</td></tr><tr><td>Atténuation</td><td>Les paramètres d'authentification se trouvent dans l'interface web <em><strong>Administration – Paramètres du serveur – Authentification</strong></em>.</td></tr></tbody></table>

#### Une destination de journalisation externe devrait être configurée

<table><thead><tr><th width="114"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>L'envoi des journaux vers un système externe est recommandé pour maintenir l'intégrité et la disponibilité des informations sur les événements.</td></tr><tr><td>Atténuation</td><td>La journalisation est configurée dans l'interface web <em><strong>Administration – Paramètres du serveur – Journalisation</strong></em>.</td></tr></tbody></table>

#### Les communications https sécurisées devraient être activées

<table><thead><tr><th width="120"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Les communications sécurisées garantissent l'intégrité et la confidentialité des données transmises entre le client et le serveur.</td></tr></tbody></table>

#### Les sessions devraient être revalidées dans les 24 heures

<table><thead><tr><th width="121"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Une durée de session excessive peut permettre une exposition au-delà du nécessaire à des utilisateurs non autorisés. La durée de vie du jeton d'actualisation devrait donc être configurée à moins de 24 heures (1440 min).</td></tr></tbody></table>

#### Le nombre d'administrateurs ne devrait pas dépasser 5

<table><thead><tr><th width="122"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Limiter le nombre d'administrateurs actifs dans la plateforme réduira la surface d'attaque d'un attaquant aux seuls comptes configurés. Avoir plus de 5 administrateurs peut aussi être un signe d'une mauvaise séparation des tâches au sein de l'unité d'affaires ou de l'organisation.</td></tr></tbody></table>

#### Le compte de base de données « sa » par défaut de MSSQL devrait être évité

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Le compte administratif MSSQL par défaut est un compte à privilège élevé qui ne devrait servir qu'à gérer l'instance de base de données. Un utilisateur ou un compte de service moins privilégié est préférable afin de réduire l'impact d'une compromission.</td></tr></tbody></table>

#### Le fichier de configuration du serveur devrait être chiffré

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>De l'information sensible est stockée dans le fichier de configuration du serveur (<strong>appsettings.json</strong>). Il est recommandé d'activer le chiffrement pour empêcher toute altération et assurer la confidentialité</td></tr></tbody></table>

#### Mettre à jour pour corriger les vulnérabilités de sécurité connues

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>La version actuellement installée de Devolutions Server est affectée par une ou plusieurs vulnérabilités de sécurité connues (CVE). Cette vérification n'est effectuée que lorsque l'accès à Internet est activé, afin que le logiciel puisse interroger la National Vulnerability Database (NVD) pour les avis affectant la version en cours d'exécution.</td></tr><tr><td>Atténuation</td><td>Mettez à jour vers la plus récente version de Devolutions Server pour appliquer les correctifs de sécurité disponibles. Ce produit utilise l'API NVD, mais n'est ni approuvé ni certifié par la NVD.</td></tr></tbody></table>

#### Le niveau de sécurité du coffre devrait être réglé à élevé

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Description</td><td>Le niveau de sécurité du coffre devrait être réglé à élevé dans les <em><strong>paramètres du coffre</strong></em>. Un coffre dont le niveau de sécurité est élevé n'a pas accès au mode hors connexion.</td></tr><tr><td>Atténuation</td><td>Les <em><strong>paramètres du coffre</strong></em> se trouvent dans l'interface web de Devolutions Server sous <em><strong>Administration – Gestion des utilisateurs et de la sécurité – Coffres</strong></em>. Modifiez un coffre pour ouvrir la <em><strong>fenêtre Modifier les paramètres du coffre</strong></em> et sélectionnez <em><strong>Élevé</strong></em> dans le menu déroulant sous <em><strong>Général – Niveau de sécurité</strong></em>.</td></tr></tbody></table>

#### Voir aussi

* [Devolutions Academy – Configuration et sécurité](/server/fr/knowledge-base/knowledge-base-articles/devolutions-server-security-dashboard.md)


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.

Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:

```
GET https://docs.devolutions.net/server/fr/knowledge-base/knowledge-base-articles/devolutions-server-security-dashboard.md?ask=<question>&goal=<endgoal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.
