

Configurer l'authentificateur Okta
Suivez les étapes ci-dessous pour configurer Okta comme authentificateur pour Devolutions Server.
Prérequis
Un abonnement à Okta.
Une application Web utilisant OIDC configurée dans Okta.
Un jeton d'API configuré dans Okta.
Termes
Dans cette rubrique, nous supposerons que votre instance de Devolutions Server est configurée en HTTPS, que l'application Web est Devolutions Server et qu'elle est donc servie sous l'URL https://www.contoso.com/devolutions-server.
Configuration d'une application dans Okta
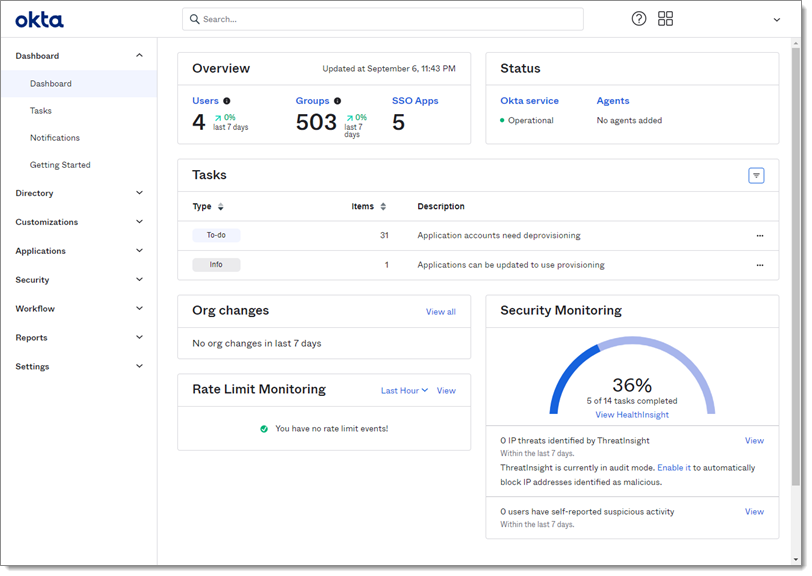
Connectez-vous à votre compte d'administration Okta.
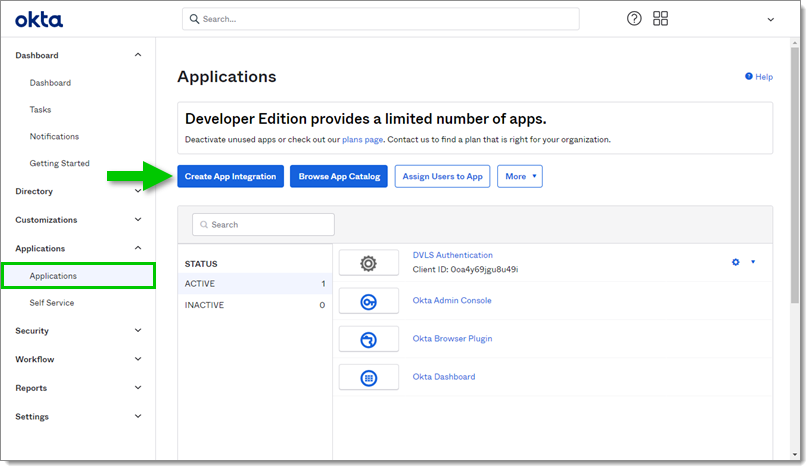
Allez dans Applications dans le sous-menu Applications et cliquez sur le bouton Create App Integration.
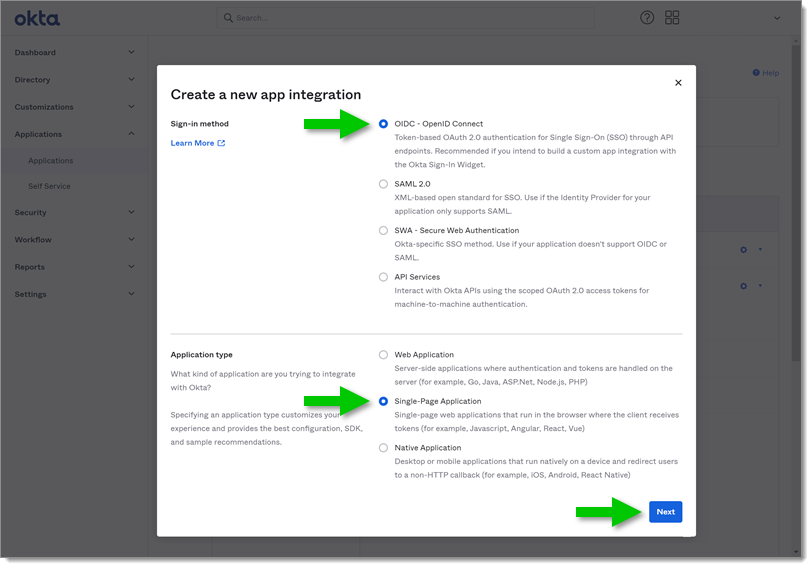
Dans la section Sign-in method, sélectionnez OIDC - OpenID Connect.
Dans la section Application type, sélectionnez Single-Page Application.
Cliquez sur Next pour continuer.
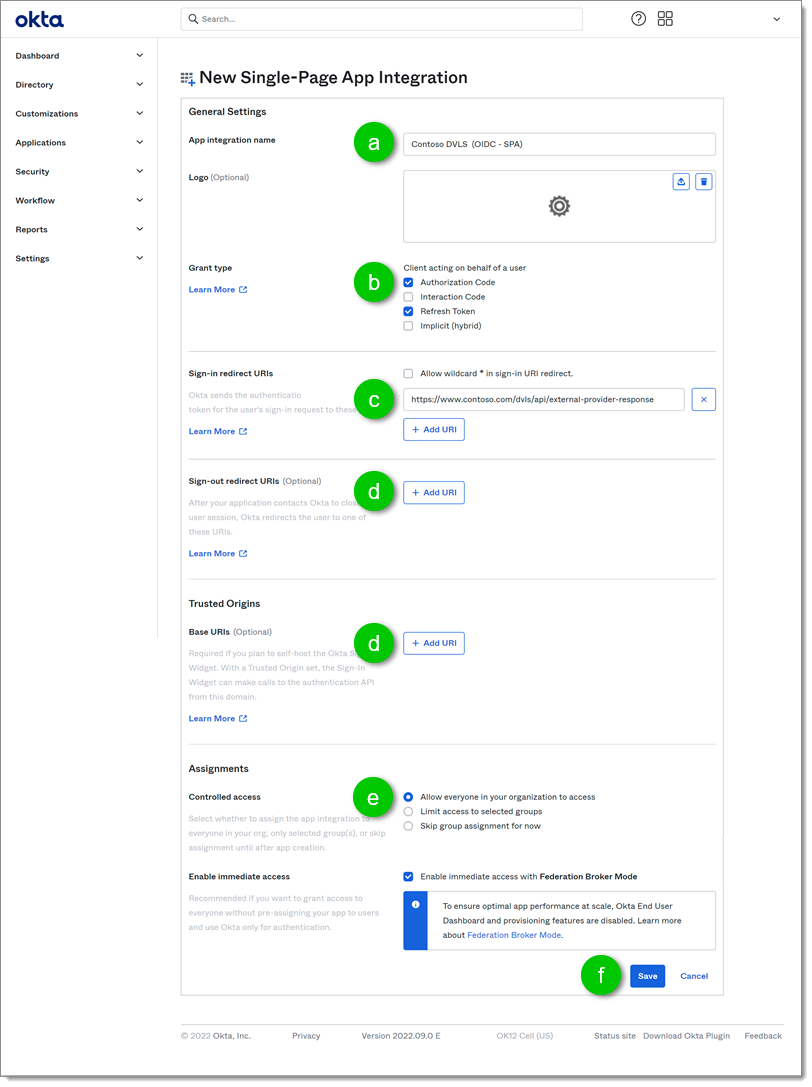
Dans la page New Single-Page App Integration présentant la configuration de la nouvelle application :
Tout d'abord, nommez l'application dans le champ App integration name pour la retrouver dans votre liste d'applications dans Okta.
Sous Grant type, activez les options Authorization Code et Refresh Token.
Ajoutez l'URI dans la section Sign-in redirect URIs. Dans notre exemple, nous avons ajouté https://www.contoso.com/dvls/api/external-provider-response
Vous pourriez laisser les sections Sign-out redirect URIs et Trusted Origins vides. Devolutions Server ne déconnecte pas votre utilisateur de la portée de l'application et le formulaire de connexion Okta n'est pas hébergé sur Devolutions Server, elles ne sont donc pas nécessaires.
Dans la section Assignments, nous recommandons de sélectionner Allow everyone in your organization to access, puis de cocher Enable immediate access with Federation Broker Mode Cela vous évitera d'avoir à assigner manuellement chaque utilisateur à l'application.
Cliquez sur Save.
Configuration d'une clé d'API dans Okta
Dans le menu latéral gauche, allez dans Security – API.
Dans l'onglet Tokens, cliquez sur le bouton Create token.
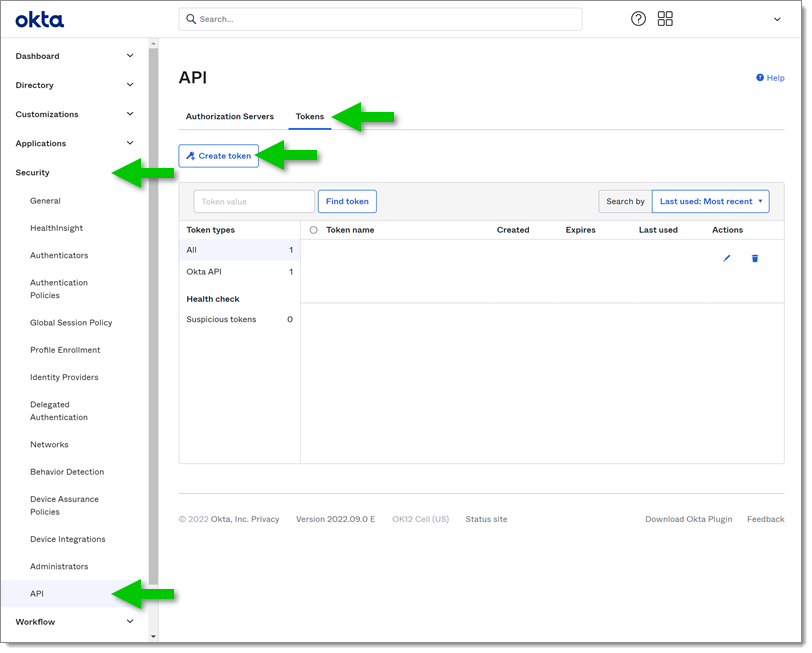
Nommez le jeton pour le retrouver dans votre liste, puis cliquez sur Create token.
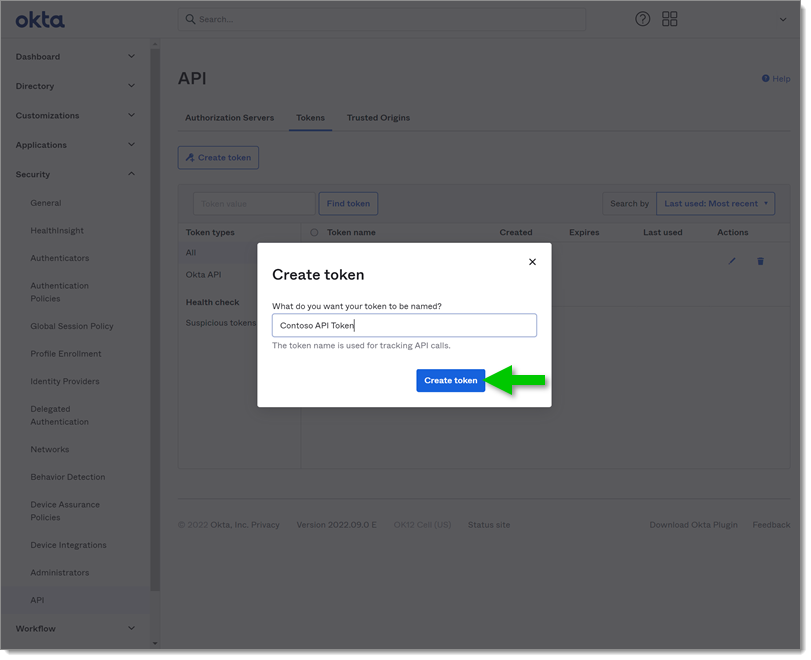
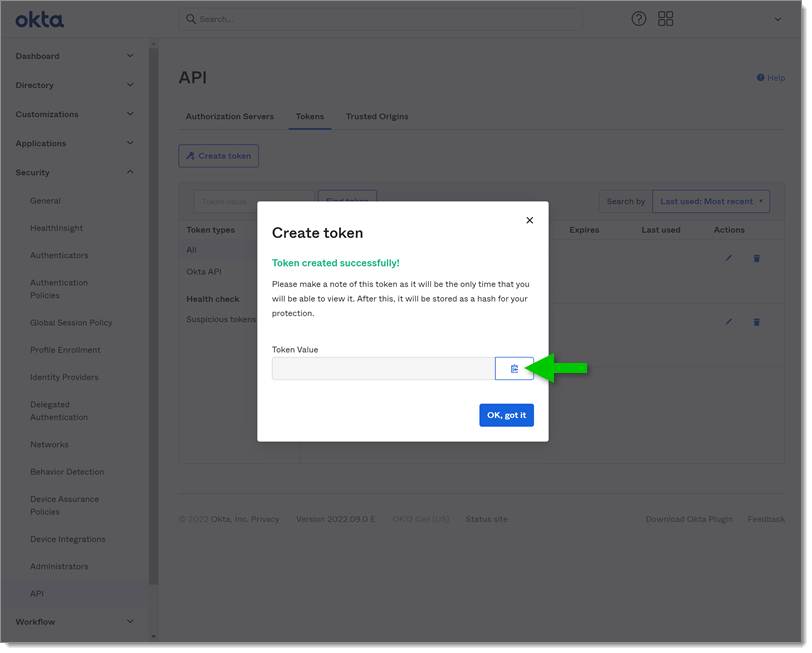
Une fois créé, copiez la Token Value dans un endroit sûr.
Si vous ne copiez pas la Token Value , vous ne pourrez pas la retrouver par la suite. Vous devrez en créer une nouvelle.
Configuration de l'authentification et de la synchronisation des utilisateurs et des groupes dans Okta
Une fois l'application et le jeton d'API créés, vous pouvez configurer l'interface Web de Devolutions Server.
Connectez-vous à l'instance Devolutions Server avec un compte administrateur.
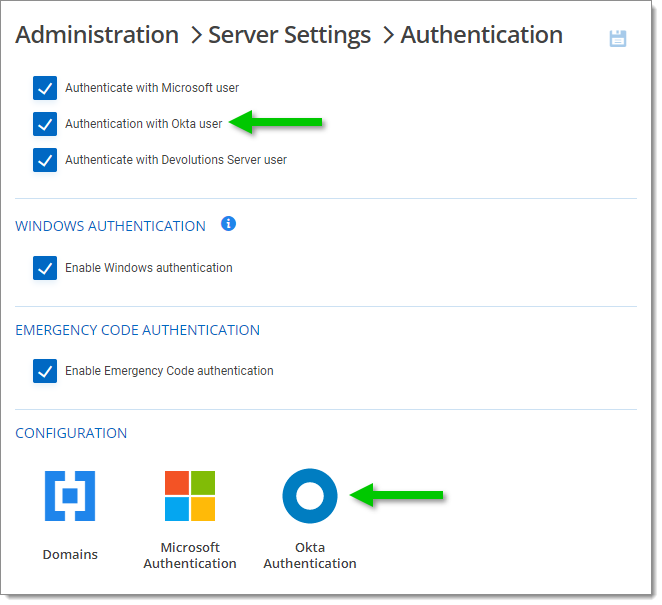
Allez dans Administration – Paramètres du serveur – Authentification.
Cochez Authentification avec un utilisateur Okta.
Dans la section Configuration, cliquez sur Authentification Okta.
Optionnel : Vous pouvez saisir une information dans le champ Nom d'affichage. Cela remplacera le mot Okta dans la page de connexion.
Dans la section Configuration de l'authentification, entrez votre Domaine Okta.
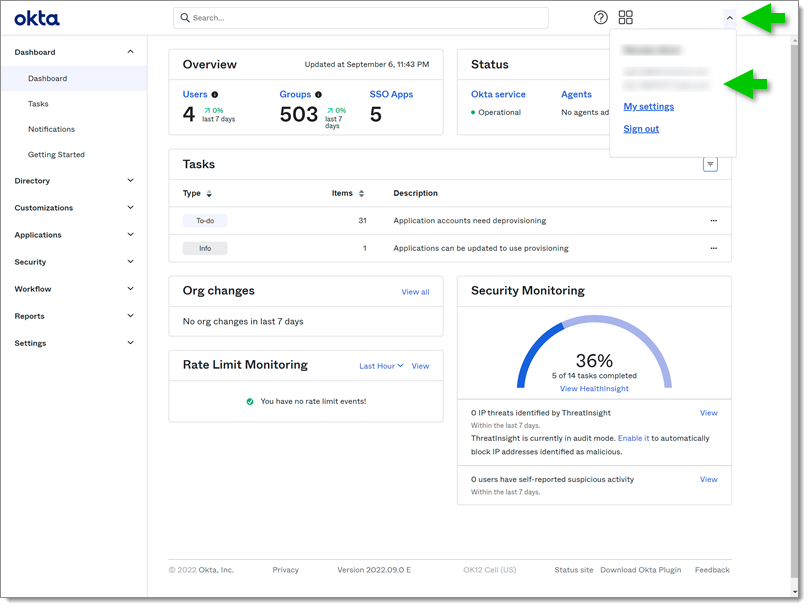
Pour trouver votre Domaine, allez dans votre compte Okta. Dans le coin supérieur droit de l'écran, cliquez sur votre menu utilisateur. Votre domaine devrait être visible.
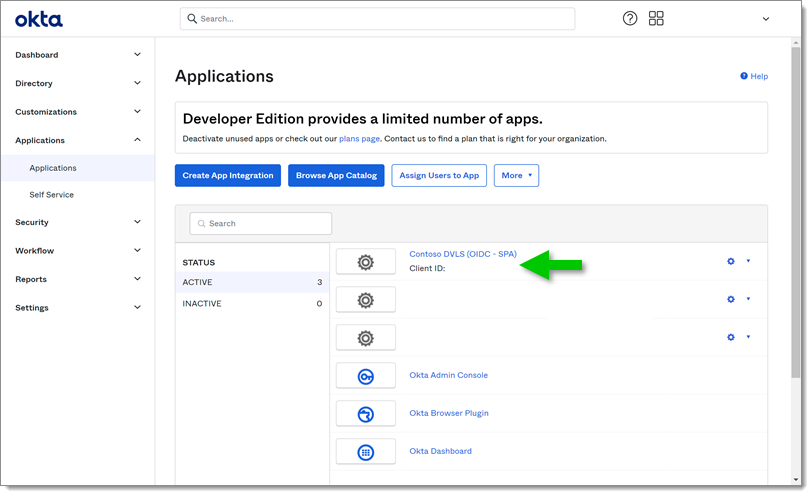
Dans la même section de Devolutions Server, remplissez le champ Client ID avec le Client ID de votre application.
Dans la section Synchroniser les utilisateurs et les groupes, remplissez le Jeton d'API enregistré plus tôt.
Enfin, si vous le souhaitez, vous pouvez activer la Création automatique des utilisateurs Cela évitera à l'administrateur d'avoir à importer manuellement les Utilisateurs dans Devolutions Server avant qu'ils puissent se connecter avec Okta. Vous pouvez également sélectionner un Groupe d'utilisateurs Dans ce cas, seuls les Utilisateurs de ce groupe pourront bénéficier de la création automatique.
Cliquez sur le bouton Enregistrer.
Vous pourrez maintenant constater que le bouton permettant de vous connecter à Okta est désormais présent dans la page de connexion.
Mis à jour
Ce contenu vous a-t-il été utile ?