

Seguridad basada en grupos de usuarios
La seguridad basada en grupos de usuarios de Devolutions Server permite crear un sistema de protección granular que resulta bastante flexible. Sin embargo, la flexibilidad tiene un precio y, en ocasiones, tomar decisiones equivocadas podría aumentar el tiempo necesario para gestionar el sistema.
Las siguientes recomendaciones se basan en nuestra experiencia con el sistema y en las ideas compartidas por nuestra comunidad. Siga estas directrices, ya que le ayudarán a utilizar de forma eficiente la seguridad basada en grupos de usuarios de Devolutions Server.
Estos son los principales puntos clave de la seguridad basada en grupos de usuarios:
La seguridad se hereda: los elementos y carpetas secundarios quedan cubiertos por la seguridad de la carpeta principal.
Los permisos se pueden anular: un permiso establecido en una subcarpeta anulará el permiso del elemento principal.
Los permisos son granulares: se pueden establecer varios permisos en las entradas a la vez.
Configuración de los grupos de usuarios
Cuando se utiliza la seguridad basada en grupos de usuarios de Devolutions Server, los grupos de usuarios se emplean principalmente para controlar el acceso de varios usuarios a la vez.
Crear los grupos de usuarios
Para crear grupos de usuarios, vaya a Administración – Grupos de usuarios y, a continuación, haga clic en Añadir.
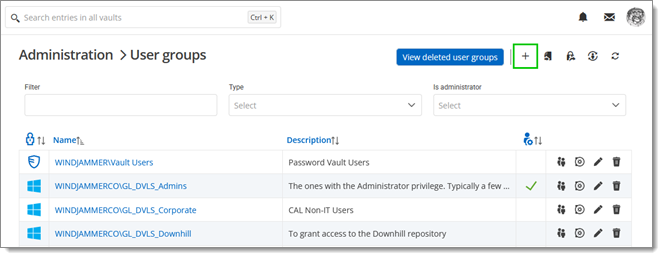
Todos los parámetros se pueden dejar con los valores predeterminados, a menos que el grupo de usuarios contenga únicamente administradores. En ese caso, marque la casilla Es administrador al configurar el grupo de usuarios. Introduzca un nombre y una descripción para el grupo de usuarios y, a continuación, haga clic en OK. En el caso de los grupos de Active Directory, el dominio debe indicarse de la siguiente manera.
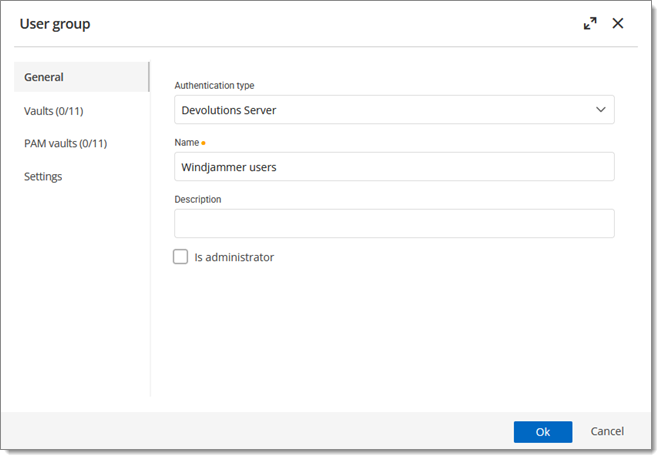
Para asignar usuarios al grupo de usuarios, haga clic en Asignar usuarios al grupo de usuarios. Con un grupo de usuarios creado a partir de un grupo de Active Directory, no es necesario asignar usuarios, ya que Devolutions Server lo gestiona automáticamente.
Configuración del usuario
Plantilla de usuario
Es posible cambiar la plantilla de usuario predeterminada. Para ello, vaya a Administración – Configuración del sistema – Plantilla de usuario. Estos parámetros controlan la configuración predeterminada de un nuevo usuario. La práctica recomendada es deshabilitar todos los privilegios.
Crear el usuario
Para crear usuarios, vaya a Administración – Usuarios y, a continuación, haga clic en Añadir usuario. Introduzca la información y haga clic en Añadir para guardar.
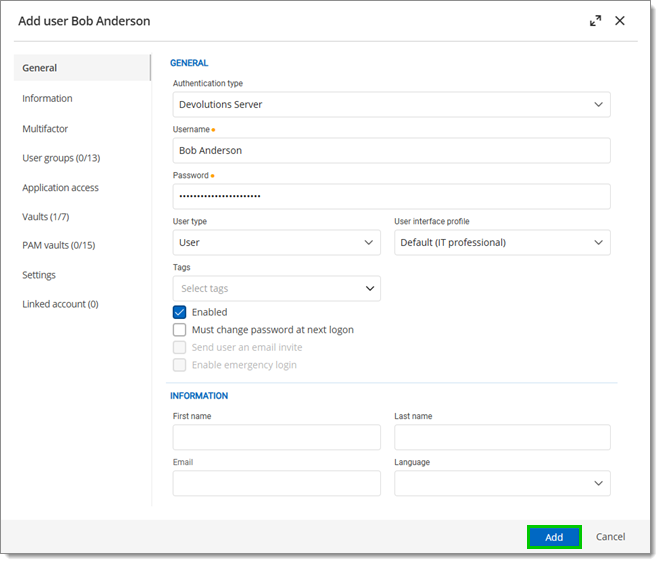
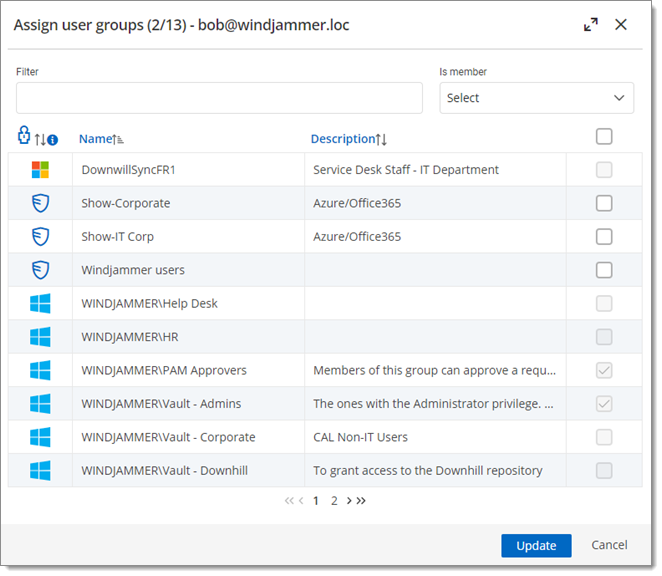
Un usuario puede asignarse a varios grupos de usuarios a la vez haciendo clic en Editar – Grupos de usuarios o en Más – Asignar grupos de usuarios. Como parte de la integración con Active Directory, no es necesario asignar usuarios a esos grupos de usuarios, ya que Devolutions Server lo gestiona automáticamente.
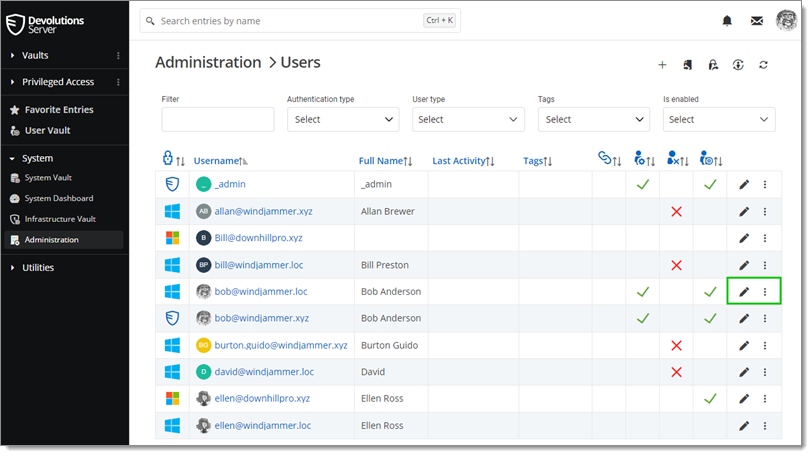
Seleccione los grupos de usuarios que desea asignar al usuario y haga clic en Actualizar.
Administradores
Los administradores pueden hacer todo, independientemente de la seguridad. Estos usuarios suelen ser los directivos y la alta dirección.
Usuarios
Los usuarios tienen un acceso limitado a los recursos. Sin embargo, disponen de forma predeterminada de los derechos Añadir, Editar y Eliminar, y pueden realizar estas acciones en todas las entradas no protegidas.
Contratistas
Los usuarios de tipo Contratista tienen un acceso personalizable a los recursos, caducan automáticamente en una fecha establecida, deben proporcionar una dirección de correo electrónico y están obligados a introducir una contraseña al iniciar sesión. Este tipo de usuario resulta útil para gestionar usuarios externos de Devolutions Server.
Aunque los usuarios contratistas tienen acceso a las capacidades de PAM, están restringidos al modo Solo lectura.
Seleccionar el tipo de usuario adecuado
Al crear usuarios, deben tenerse en cuenta algunos puntos clave. Hágase las siguientes preguntas mientras configura un nuevo usuario:
¿Debería poder acceder a cualquier recurso sin restricciones?
Los administradores pueden acceder a cualquier recurso sin restricciones.
Seleccione Administrador como Tipo de usuario al crear el usuario.
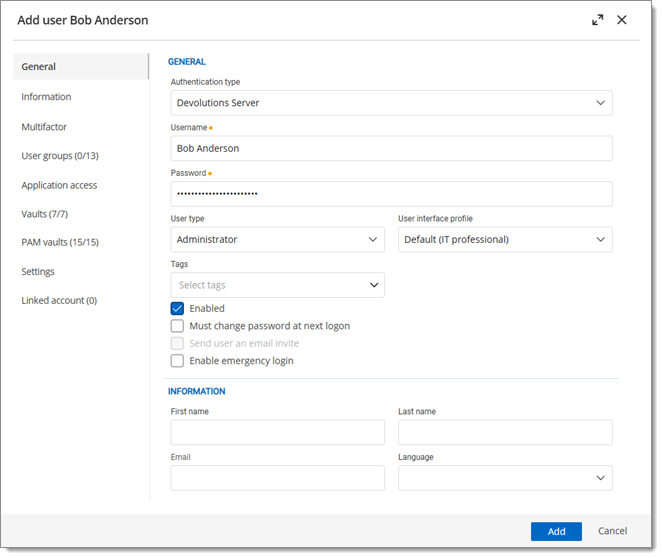
¿Debería tener derechos administrativos limitados, pero la capacidad de añadir, editar, eliminar, añadir en la raíz y mover entradas?
En ese caso, seleccione Usuario como Tipo de usuario al crear el usuario. Los usuarios tienen todos esos derechos de forma predeterminada.
Configuración de las entradas
El acceso se concede o se deniega a los usuarios estableciendo permisos en las entradas. Los permisos pueden establecerse para usuarios o para grupos de usuarios. La práctica recomendada es conceder permisos a los grupos de usuarios para controlar el acceso de varios usuarios a la vez.
Para establecer permisos en una entrada, edite cualquier entrada, habilite Avanzado y, a continuación, vaya a la sección Seguridad – Permisos.
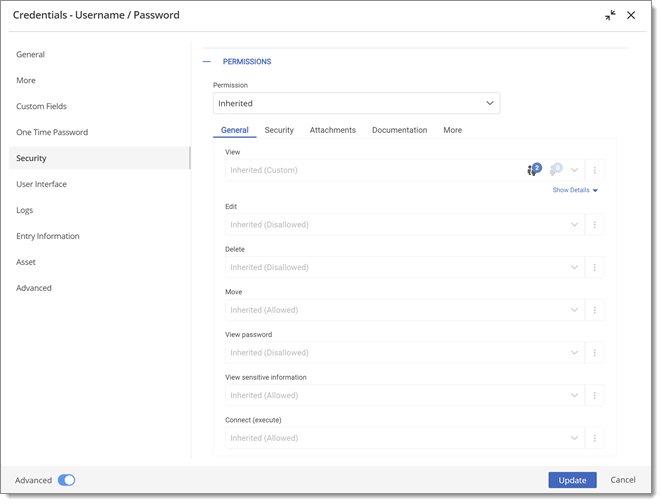
Los permisos se establecen normalmente en las carpetas y se aplican a todas las entradas secundarias. Una práctica recomendada es establecer todos los permisos de la carpeta de la bóveda en No permitido. Como resultado, todos los permisos de todas las entradas se deniegan de forma predeterminada.
El acceso se deniega a los usuarios concediendo expresamente el acceso a otros usuarios. En otras palabras, todos los usuarios que no figuren en la lista de un permiso tendrán el acceso denegado.
Para que un usuario tenga acceso a una subcarpeta, debe tener al menos el permiso Ver en todas las carpetas principales.
Considere la siguiente estructura:
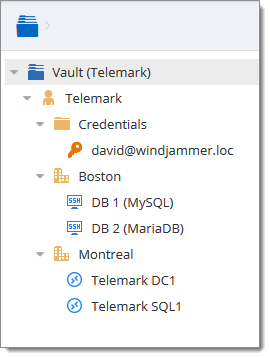
Hay tres niveles de carpetas: la bóveda, Telemark y los elementos secundarios de Telemark.
Supongamos que un usuario, como un consultor, debe tener acceso únicamente a la carpeta Montreal. También debe concederse al consultor el permiso Ver en la carpeta Telemark. Sin embargo, conceder el acceso Ver a la carpeta Telemark otorga al consultor los permisos para ver todos los elementos secundarios de Telemark. Para denegar los permisos Ver al consultor en elementos secundarios concretos, los permisos Ver de dichos elementos deben establecerse expresamente para otros usuarios.
Última actualización
¿Te fue útil?