

Multifactor
Configure la autenticación multifactor (MFA) en Devolutions Server para añadir una capa adicional de seguridad a la aplicación.
Devolutions Server admite varios tipos de MFA. Puede configurar un tipo de MFA predeterminado para toda su organización o configurar la MFA usuario por usuario. Cuando la MFA está configurada, los usuarios inician sesión con su nombre de usuario/contraseña además de un producto de MFA.
Configurar la autenticación multifactor desde la interfaz web
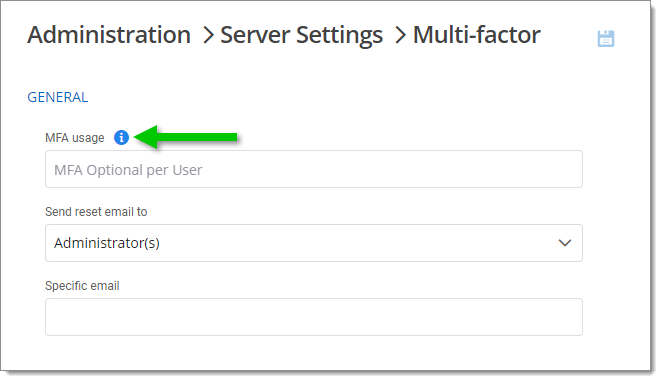
Para acceder a la configuración de MFA, navegue a Administración – Configuración del servidor – Multifactor.
La primera opción es elegir cómo desea aplicar la autenticación multifactor. Para ello, haga clic en el icono de información situado junto a Uso de MFA para ir a la sección Políticas de acceso condicional.
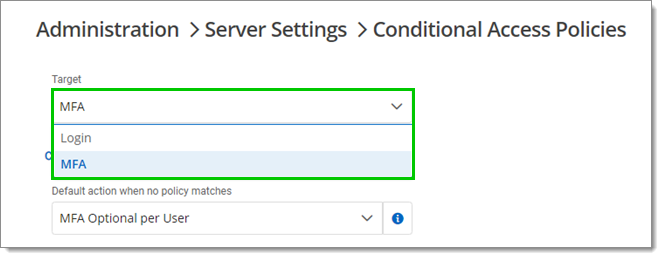
Seleccione un Destino (Inicio de sesión o MFA).
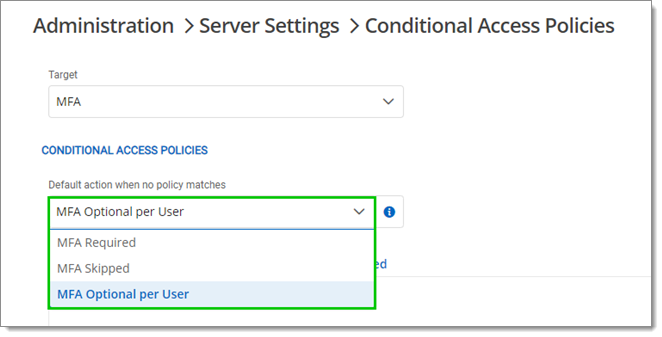
Si eligió MFA en el paso anterior, seleccione una Acción predeterminada cuando ninguna política coincide entre las siguientes:
MFA obligatorio: la MFA se aplica a todos los usuarios. Se establece un tipo de MFA predeterminado para todos los usuarios.
MFA omitido: la MFA no se aplica.
MFA opcional por usuario: la MFA se aplica de forma individual. El administrador elige quién usa la MFA y qué producto o tecnología utiliza. Elija esta opción si no todos los usuarios están configurados para la autenticación multifactor.
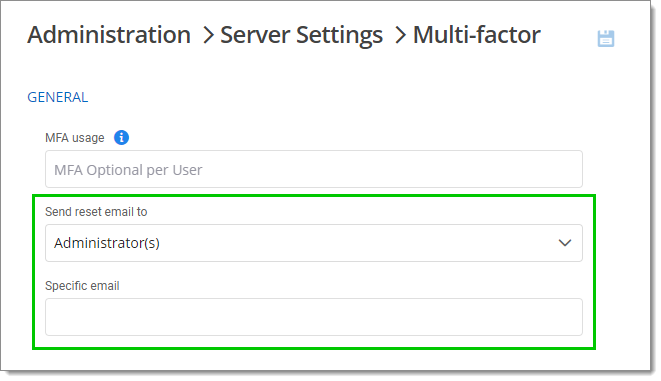
De vuelta en la sección Multifactor, elija a quién enviar el correo electrónico de restablecimiento entre Administrador(es) o un Correo electrónico específico (en cuyo caso debe especificar el correo electrónico en el campo Correo electrónico específico).
Marque las casillas junto a los autenticadores compatibles que desee habilitar. Puede elegir tantos como sea necesario.
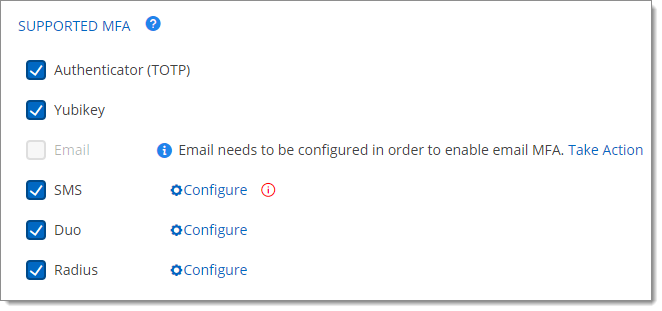
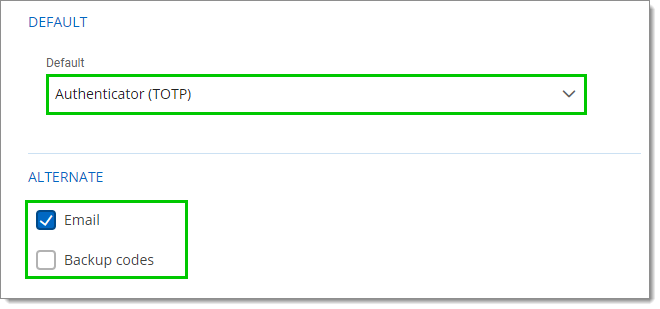
Seleccione la MFA Predeterminada entre las que habilitó en el paso anterior.
Seleccione formas alternativas de iniciar sesión entre Email y Códigos de respaldo. Estas opciones se ofrecerán cuando los usuarios no tengan acceso a su método habitual.
Haga clic en Guardar.
Véase también
Última actualización
¿Te fue útil?