

Políticas de acceso condicional
Las Políticas de acceso condicional generalmente tienen en cuenta diversos factores para evaluar si se permite o se deniega el acceso a un recurso o servicio específico. Al implementarlas, las organizaciones pueden aplicar de forma eficaz medidas de seguridad acordes con sus necesidades y requisitos particulares.
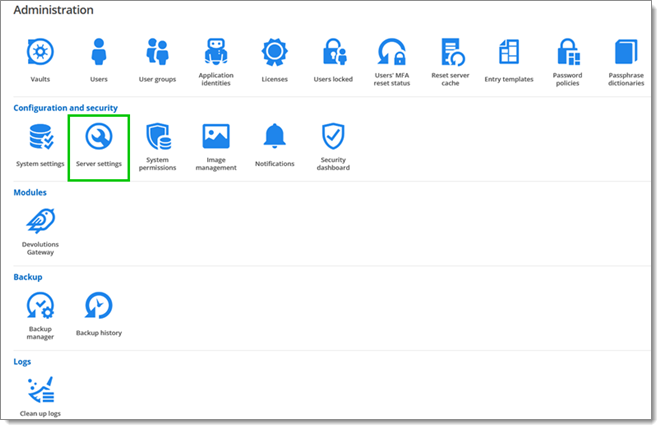
Para ver las Políticas de acceso condicional de Devolutions Server en la interfaz web, vaya a Administración – Configuración – Configuración del servidor.
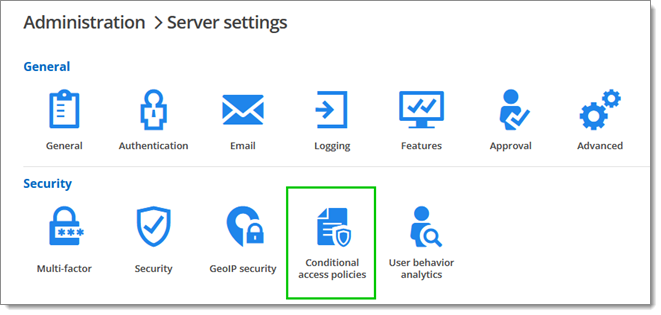
Haga clic en Políticas de acceso condicional en Seguridad.
Configurar el inicio de sesión desde la interfaz web
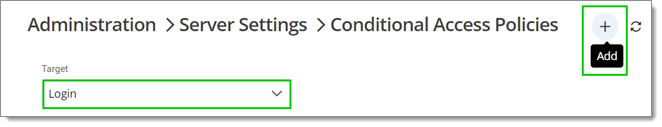
Seleccione Inicio de sesión en el menú desplegable Destino y haga clic en el botón más (Añadir).
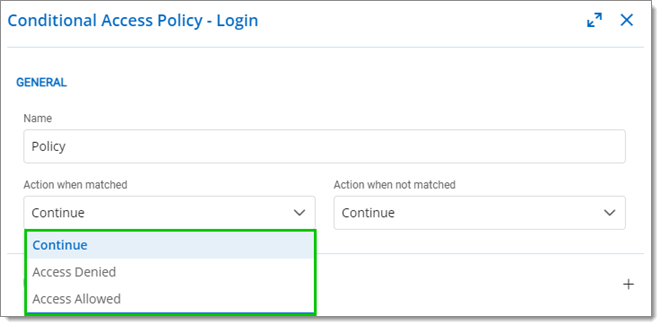
Elija un nombre de política y una acción en los menús Acción cuando coincide y Acción cuando no coincide.
Continuar: pasar a la siguiente política. Si es la última política, se aplica la acción predeterminada.
Acceso denegado: se denegará el acceso al usuario. Los usuarios recibirán un error y no podrán iniciar sesión.
Acceso permitido: se permitirá el acceso al usuario. Podría requerirse 2FA, según la configuración.
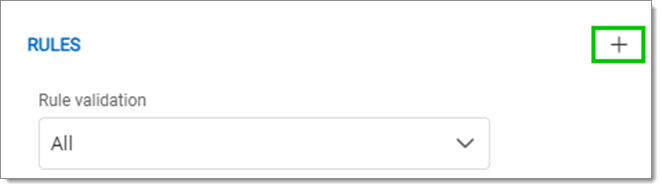
Haga clic en el botón más (Añadir) en la sección Reglas.
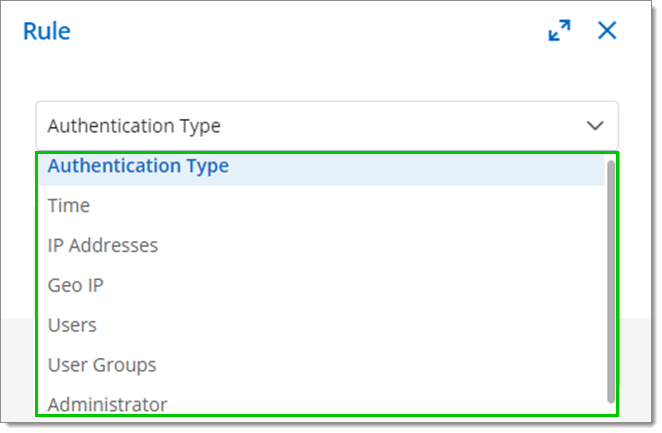
Elija en el menú desplegable si la regla se aplica a:
Tipo de autenticación
Hora
Direcciones IP
Geo IP
Usuarios
Grupos de usuarios
Administrador
Haga clic en Añadir para cerrar la ventana.
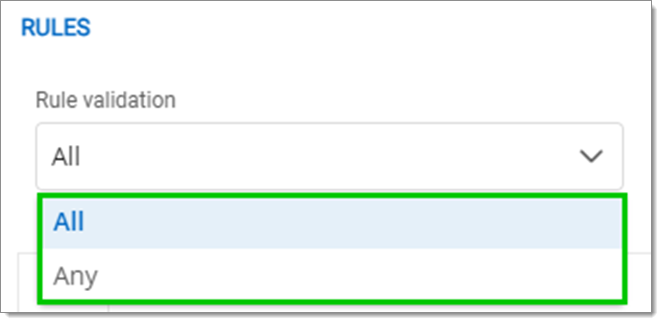
Seleccione Todas o Cualquiera en Reglas – Validación de reglas.
Todas: deben cumplirse todas las reglas para continuar.
Cualquiera: el usuario puede iniciar sesión en cuanto se cumpla una regla.
Haga clic en Está activo para habilitar o deshabilitar la política.
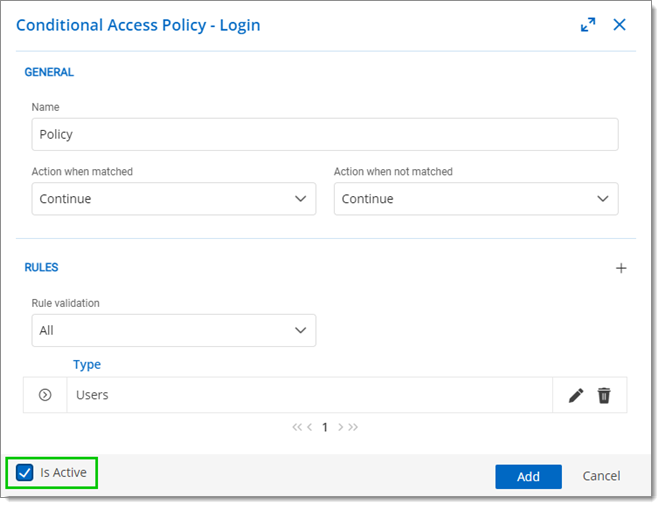
Haga clic en Añadir para guardar la política.
Configurar la autenticación multifactor desde la interfaz web
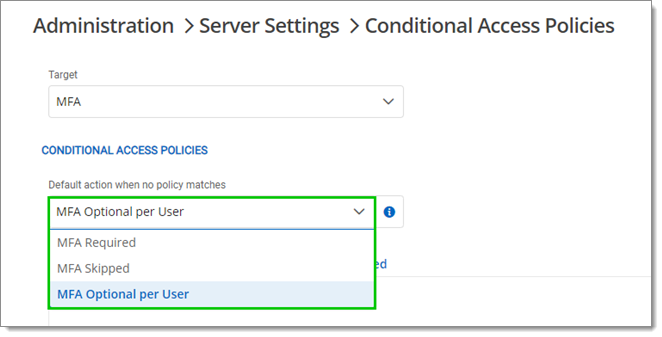
Seleccione MFA en el menú desplegable Destino.
Elija una Acción predeterminada cuando ninguna política coincide entre las siguientes:
MFA obligatorio: se aplica el MFA a todos los usuarios. Se establece un tipo de MFA predeterminado para todos los usuarios.
MFA omitido: no se aplica el MFA.
MFA opcional por usuario: el MFA se aplica de forma individual. El administrador elige quién utiliza el MFA y qué producto o tecnología emplea. Elija esta opción si no todos los usuarios están configurados para la autenticación multifactor.
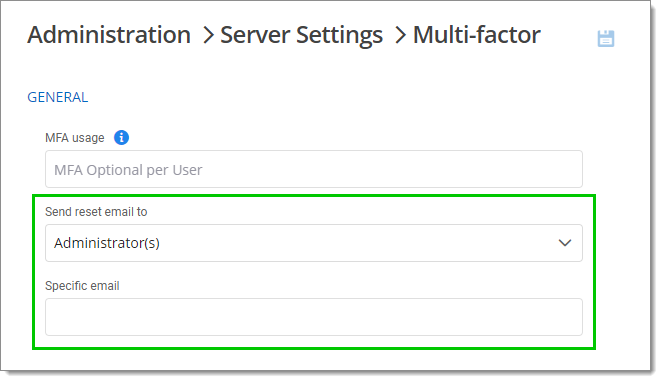
De vuelta en la sección Multifactor, elija a quién enviar el correo electrónico de restablecimiento entre Administrador(es) o un Correo electrónico específico (en cuyo caso debe especificar el correo electrónico en el campo Correo electrónico específico).
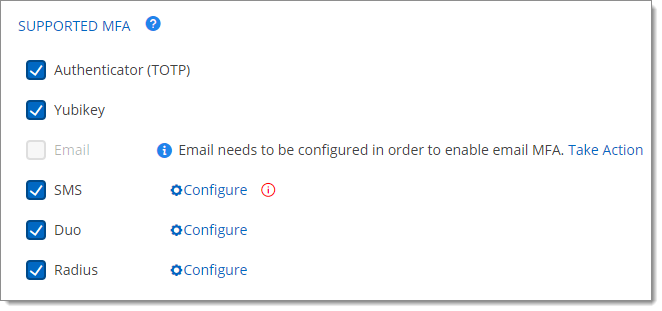
Marque las casillas junto a los autenticadores compatibles que desee habilitar. Puede elegir tantos como sea necesario.
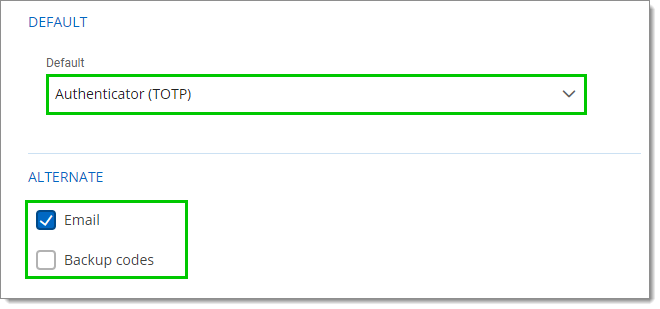
Seleccione el MFA Predeterminado entre los que habilitó en el paso anterior.
Seleccione formas alternativas de iniciar sesión entre Correo electrónico y Códigos de respaldo. Estas opciones se ofrecerán cuando los usuarios no tengan acceso a su método habitual.
Haga clic en Guardar.
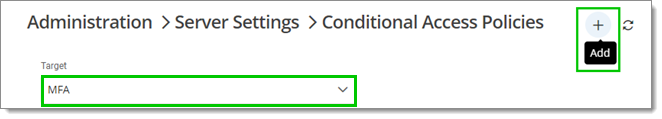
Para añadir una regla a las Políticas de acceso condicional, vuelva a Administración – Configuración – Configuración del servidor – Seguridad – Políticas de acceso condicional.
Seleccione MFA en el menú desplegable Destino y haga clic en el botón más (Añadir).
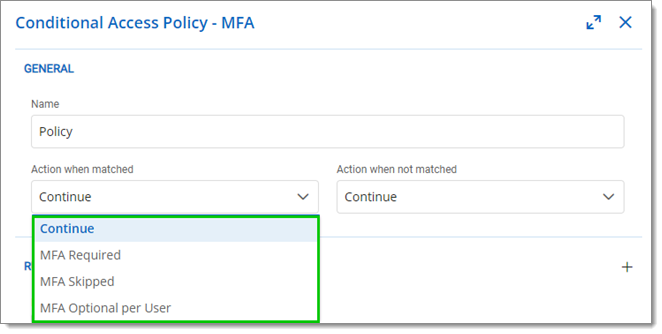
Elija un nombre de política y una acción en los menús Acción cuando coincide y Acción cuando no coincide.
Continuar: pasar a la siguiente política. Si es la última política, se aplica la acción predeterminada.
MFA obligatorio: se aplica el MFA a todos los usuarios. Se establece un tipo de MFA predeterminado para todos los usuarios.
MFA omitido: no se aplica el MFA.
MFA opcional por usuario: el MFA se aplica de forma individual. El administrador elige quién utiliza el MFA y qué producto o tecnología emplea. Elija esta opción si no todos los usuarios están configurados para la autenticación multifactor.
Haga clic en el botón más (Añadir) en la sección Reglas.
Elija en el menú desplegable si la regla se aplica a:
Tipo de autenticación
Hora
Direcciones IP
Geo IP
Usuarios
Grupos de usuarios
Administrador
Haga clic en Añadir para cerrar la ventana.
Seleccione Todas o Cualquiera en Reglas – Validación de reglas.
Todas: deben cumplirse todas las reglas para continuar. Cualquiera: el usuario puede iniciar sesión en cuanto se cumpla una regla.
Haga clic en Está activo para habilitar o deshabilitar la política.
Haga clic en Añadir para guardar la política.
Véase también
Última actualización
¿Te fue útil?