

PingOne
PingOne, una reconocida solución de gestión de identidades y accesos (IAM) basada en la nube proporcionada por Ping Identity, ofrece capacidades seguras de inicio de sesión único (SSO), autenticación multifactor (MFA) y funciones de aprovisionamiento de usuarios. Al integrar PingOne con Remote Desktop Manager, las organizaciones pueden aprovechar estas sólidas funciones de seguridad directamente en su entorno de gestión de escritorios remotos.
Aplicaciones necesarias
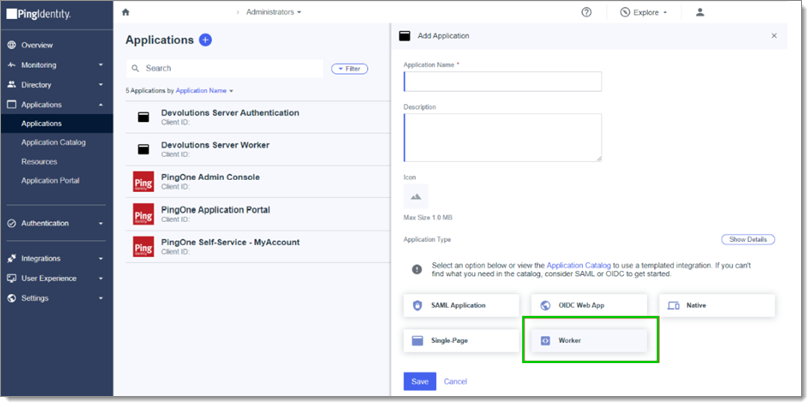
En PingOne, los permisos se asignan según el tipo de aplicación. Para un worker, los permisos provienen de roles predefinidos, mientras que los permisos de todos los demás tipos de aplicaciones provienen directamente del usuario. Para PingOne necesitamos dos aplicaciones, a diferencia de Azure u Okta.
Aplicación worker
Esta aplicación se utiliza para encontrar usuarios y grupos del directorio.
Roles necesarios
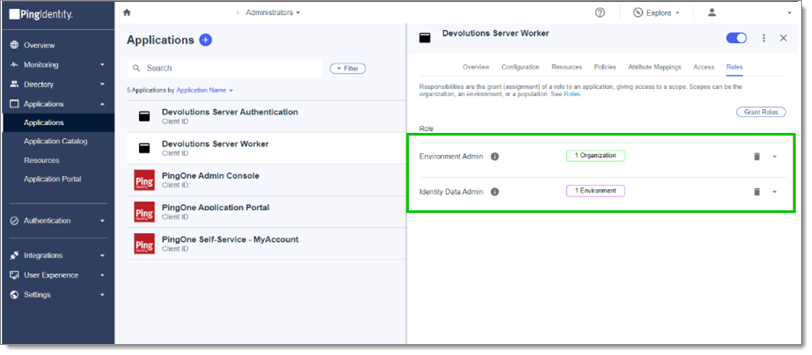
Se requieren tanto el rol de Environment Admin como el de Identity Admin.
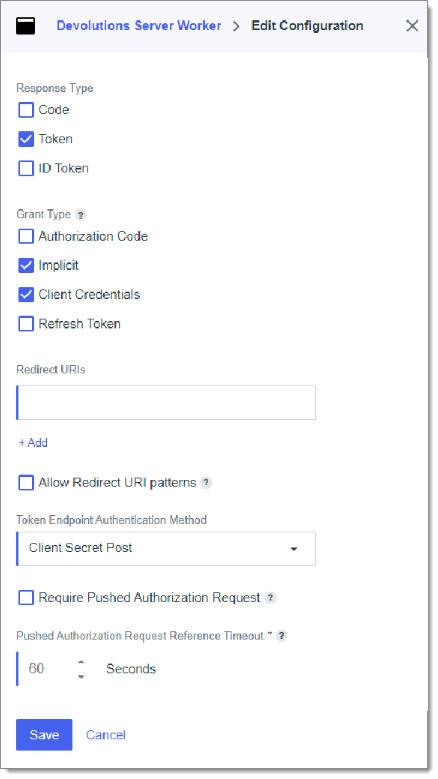
Ajustes de configuración necesarios
A continuación se indican los ajustes de configuración necesarios en PingOne.
Aplicación de autenticación
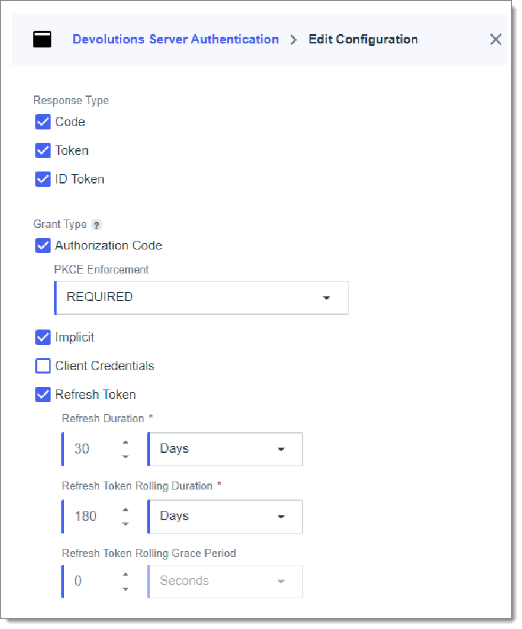
Estos son los ajustes de configuración necesarios para la aplicación utilizada para autenticar a un usuario en nuestro sistema mediante su identidad de PingOne. Los ajustes de configuración necesarios se encuentran en la pestaña Overview.
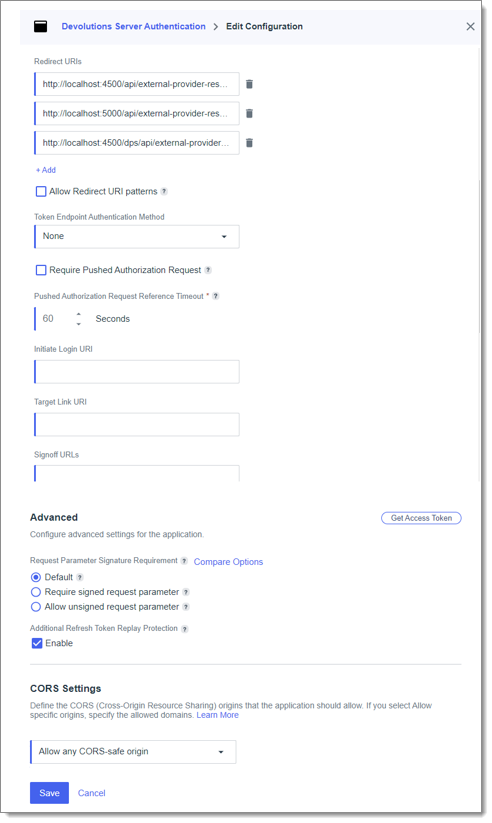
Configuración de autenticación de PingOne en Devolutions Server
En la interfaz web de Devolutions Server, vaya a Administración – Configuración del servidor – Autenticación. Marque Autenticar con usuario de PingOne y haga clic en Autenticación de PingOne.
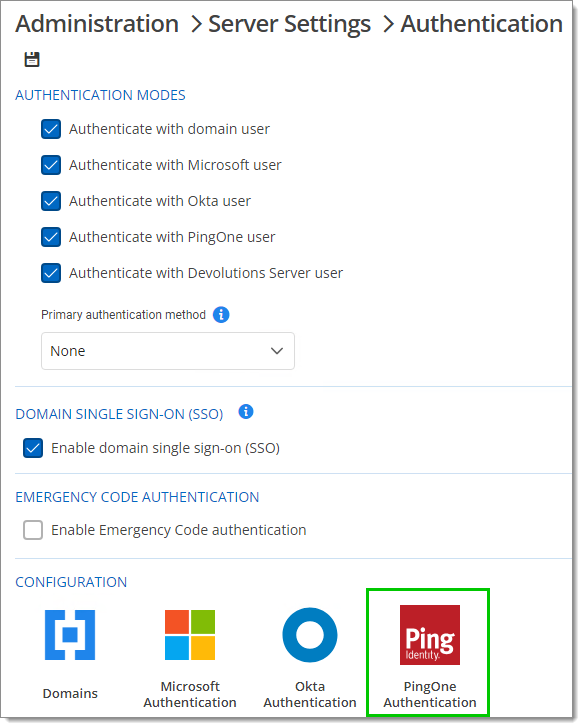
A continuación se describe la configuración de autenticación de PingOne en Devolutions Server.
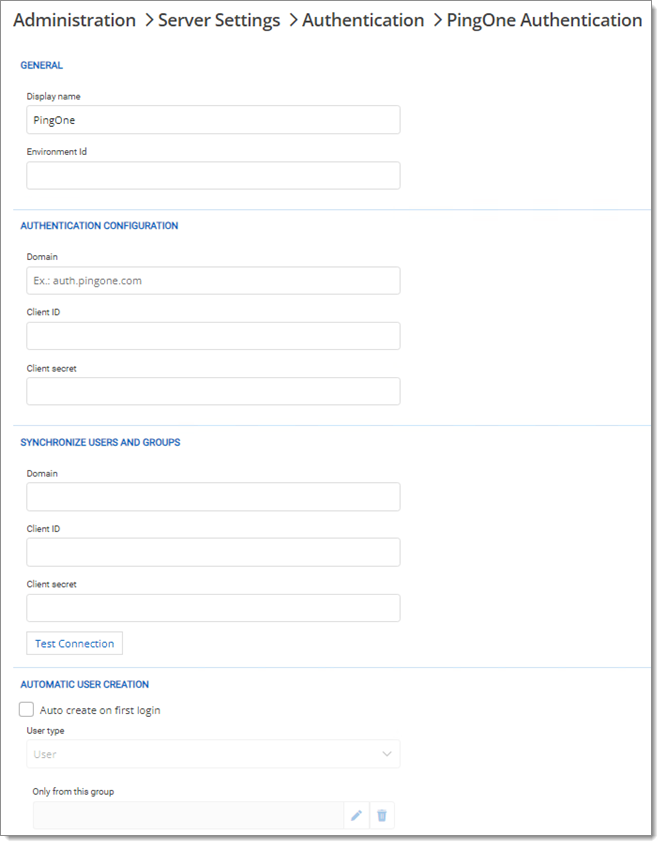
General
Nombre para mostrar
El nombre mostrado en el panel de PingOne para identificar una aplicación o un recurso.
ID de entorno
Un identificador único asignado por PingOne para diferenciar entre entornos operativos específicos (p. ej., desarrollo, pruebas, producción).
Configuración de autenticación
Dominio
El dominio utilizado en los procesos de autenticación, que a menudo refleja el dominio de internet principal de la organización, para identificar a la organización en PingOne.
ID de cliente
Un identificador único proporcionado por PingOne para una aplicación, que facilita la autenticación OAuth 2.0 al distinguirla de las demás.
Secreto de cliente
Una clave secreta proporcionada por PingOne, utilizada junto con el ID de cliente para la autenticación OAuth 2.0, que garantiza un acceso seguro a la aplicación.
Sincronizar usuarios y grupos
Dominio
El dominio de internet asociado a la organización para fines de sincronización de usuarios y grupos, normalmente el dominio de correo electrónico de la organización. La URL es api.pingone.[com, ca, eu, asia]/v1. Tenga en cuenta que la URL depende de dónde esté implementado PingOne.
ID de cliente
Un identificador de la aplicación o servicio utilizado por PingOne para gestionar los procesos de sincronización de usuarios y grupos.
Secreto de cliente
Una clave secreta utilizada junto con el ID de cliente para sincronizar de forma segura usuarios y grupos entre los servicios de directorio de la organización y PingOne.
Probar conexión
Pruebe y verifique que los ajustes de sincronización de usuarios y grupos están correctamente configurados y operativos con PingOne.
Creación automática de usuarios
Crear automáticamente en el primer inicio de sesión
Habilita la creación automática de cuentas de usuario en PingOne cuando inician sesión por primera vez.
Tipo de usuario
Especifica el rol o los permisos de los usuarios creados automáticamente en su primer inicio de sesión, lo que afecta a su acceso dentro de la plataforma PingOne.
Solo de este grupo
Limita la creación automática de cuentas de usuario a las personas que son miembros de un grupo concreto.
Última actualización
¿Te fue útil?