

X-Forwarded-For
La opción Usar X-Forwarded-For, disponible en la interfaz web de Devolutions Server en Administración – Configuración del servidor – Seguridad, se introdujo para resolver un problema de seguridad de Devolutions Server detrás de un equilibrador de carga: el servidor solo veía al llamante situado directamente delante de él.
Cuando se implementó por primera vez, la opción estaba activada de forma predeterminada para permitir la compatibilidad con versiones anteriores para los usuarios que ya utilizaban equilibradores de carga. Sin embargo, desde Devolutions Server 2023.3, está desactivada de forma predeterminada en las nuevas instalaciones de Devolutions Server. Por lo tanto, en las nuevas instalaciones que utilicen un equilibrador de carga, debe activar manualmente la opción en Administración – Configuración del servidor – Seguridad. No es necesaria ninguna acción en las instalaciones existentes.
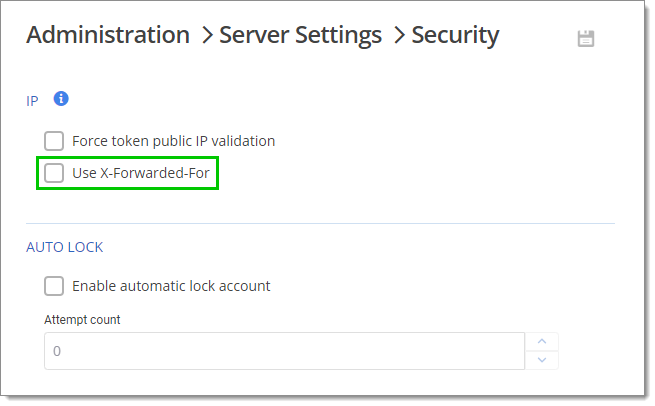
Cuando la opción está activada, IIS añade el encabezado X-Forwarded-For a la solicitud (esto no funciona con Kestrel). Cada nodo intermedio añade la identidad del llamante original al encabezado de la solicitud y sigue añadiendo su llamante al siguiente. Por consiguiente, el último nodo no solo ve al llamante original, sino también qué nodos intervinieron antes de él.
Última actualización
¿Te fue útil?