

Cuestionario de cuentas previo al despliegue
Una instancia de Devolutions Server requiere varias cuentas para ejecutar sus distintos servicios. Las instancias admiten cuentas de dominio de Active Directory o cuentas SQL combinadas con cuentas de servicio locales para ejecutar sus servicios.
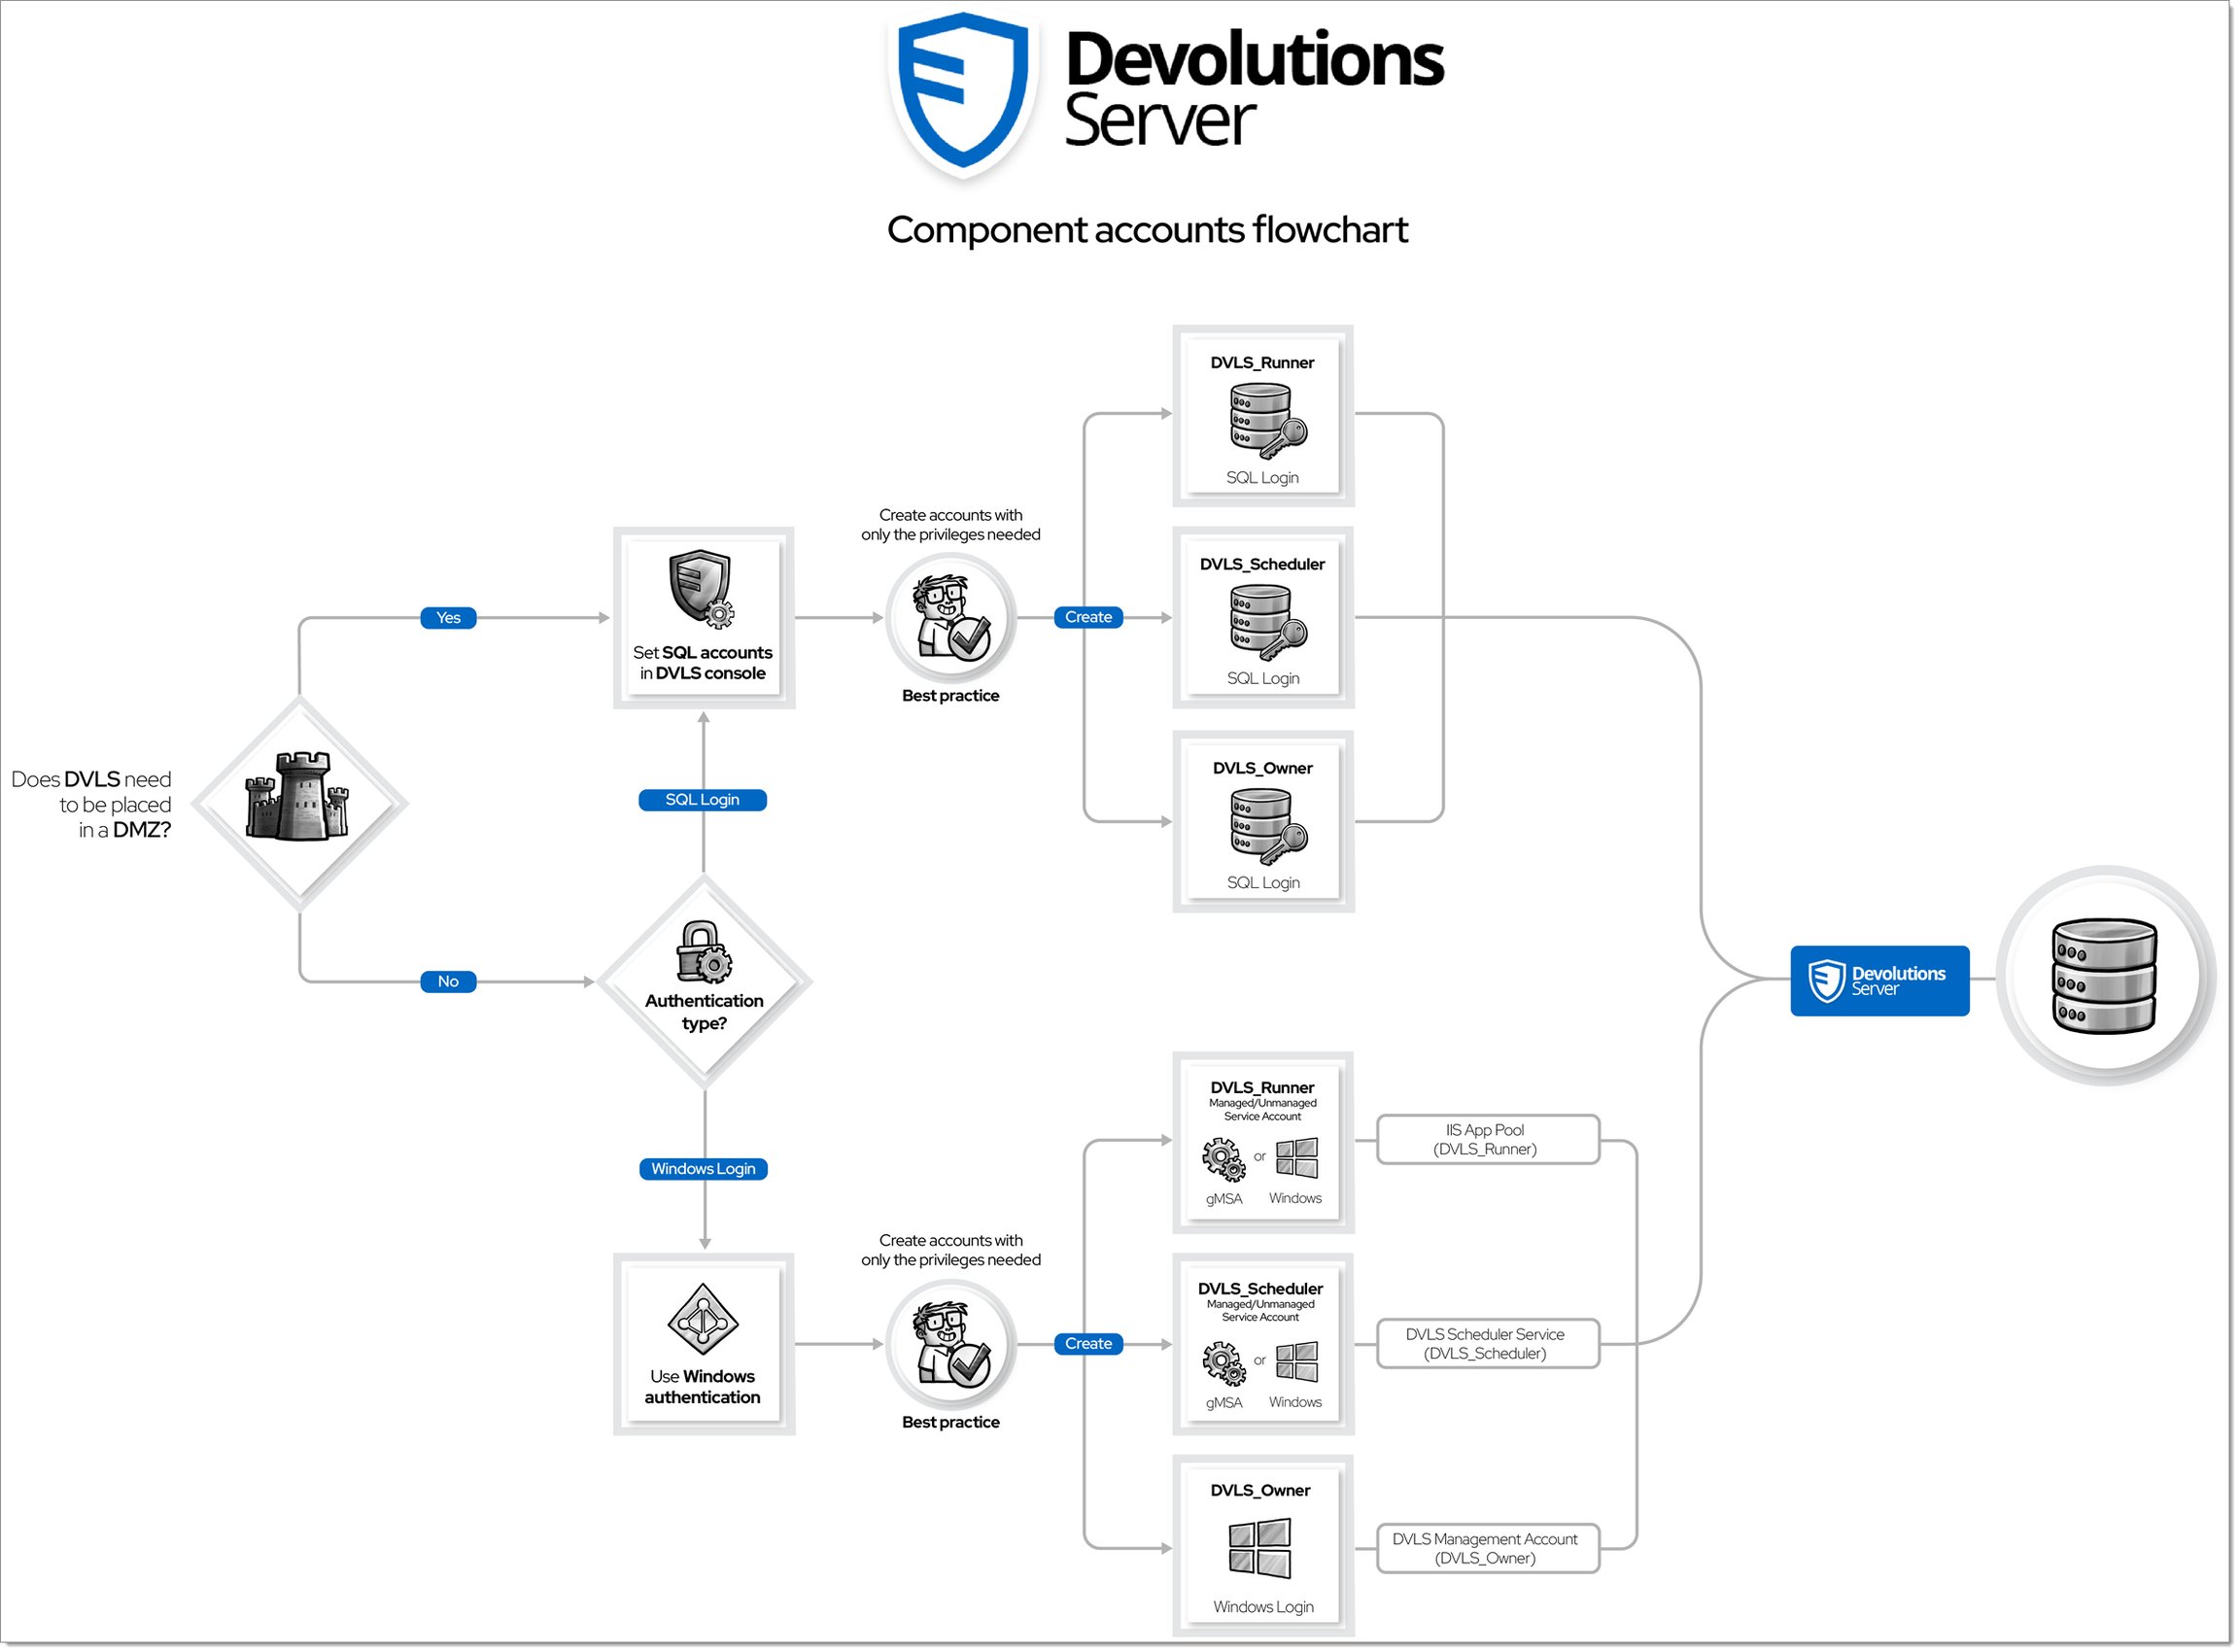
Cuentas de dominio de Windows (autenticación integrada)
Devolutions Server admite el uso de la autenticación integrada para cuentas de Windows. Normalmente, estas cuentas se gestionan en entornos locales de Active Directory o en Azure Entra ID alojado en la nube.
Se recomienda utilizar cuentas separadas para los distintos roles.
CUENTA
TIPO
PROPÓSITO
REQUISITOS
DVLS_Owner
Active Directory o Windows local
Debe existir una cuenta administrativa local de Windows en el sistema host de Devolutions Server para instalarlo y administrarlo correctamente (mediante la aplicación Devolutions Server Console).
Se utiliza para iniciar la aplicación Devolutions Server Console e instalar una instancia de Devolutions Server.
Un miembro interactivo del grupo de administradores locales de Windows en el sistema host de Devolutions Server.
Microsoft SQL Server
Rol de servidor:
dbcreatorElemento protegible:
Alter any login,Control ServerBase de datos:
dbowner
Haga clic aquí para saber por qué se requiere Control Server, cuándo se utiliza y cómo evitar concederlo.
DVLS_Runner
Active Directory
La cuenta se asigna al grupo de aplicaciones de IIS que ejecuta la instancia de Devolutions Server y recibe los privilegios mínimos durante la instalación de la instancia.
Después de instalar la aplicación, la configuración debe realizarse directamente en el grupo de aplicaciones de IIS. Una vez configurado el grupo, se debe utilizar Devolutions Server Console para asignar los privilegios mínimos necesarios para el usuario.
Requiere el permiso Log on as a service en la Política de seguridad local (secpol.msc) – Directivas locales – Asignación de derechos de usuario.
Asegúrese de deshabilitar cualquier GPO que pueda sobrescribir esta configuración.
DVLS_Scheduler
Active Directory
Esta cuenta es necesaria para ejecutar tareas en segundo plano dentro de una instancia de Devolutions Server, como el servicio Scheduler, y recibe los privilegios mínimos durante la instalación de la instancia.
Se configura en Devolutions Server Console durante la instalación de una instancia.
Requiere el permiso Log on as a service en la Política de seguridad local (secpol.msc) – Directivas locales – Asignación de derechos de usuario.
Asegúrese de deshabilitar cualquier GPO que pueda sobrescribir esta configuración.
DVLS_ADAuth
Active Directory
Una cuenta opcional que solo es necesaria si la autenticación de Windows está habilitada para una instancia de Devolutions Server. Una vez instalada, puede configurar los métodos de autenticación disponibles en la interfaz web en Administración – Configuración – Configuración del servidor – Autenticación.
Un acceso de solo lectura en la unidad organizativa (OU) determinada dentro de Active Directory, donde se almacenan los usuarios de Devolutions Server.
Debe ser un usuario de AD.
Cuentas SQL de Windows
Devolutions Server admite inicios de sesión SQL para ordenadores Windows que no están unidos a un dominio, o si se van a utilizar cuentas que no son de dominio. Se recomienda que utilice cuentas separadas para los distintos roles.
Se recomienda utilizar cuentas separadas para los distintos roles.
CUENTA
TIPO
PROPÓSITO
REQUISITOS
Cuenta de administrador local
Windows local
Debe existir una cuenta administrativa local de Windows en el sistema host de Devolutions Server para instalarlo y administrarlo correctamente (mediante la aplicación Devolutions Server Console).
Se utiliza para iniciar la aplicación Devolutions Server Console e instalar una instancia de Devolutions Server.
Un miembro interactivo del grupo de administradores locales de Windows en el sistema host de Devolutions Server.
DVLS_Owner
Inicio de sesión SQL
Una cuenta de inicio de sesión SQL con derechos para crear una base de datos y asignar los permisos necesarios a la nueva instancia de Devolutions Server.
Microsoft SQL Server
Rol de servidor:
dbcreatorElemento protegible:
Alter any login,Control ServerBase de datos:
dbowner
Haga clic aquí para saber por qué se requiere Control Server, cuándo se utiliza y cómo evitar concederlo.
DVLS_Runner
Inicio de sesión SQL
El grupo de aplicaciones de IIS se ejecuta como la cuenta local de Windows Network Service utilizando el inicio de sesión SQL dentro de una cadena de conexión SQL almacenada.
DVLS_Scheduler
Inicio de sesión SQL
Esta cuenta es necesaria para ejecutar tareas en segundo plano dentro de una instancia de Devolutions Server, como el servicio Scheduler, y recibe los privilegios mínimos durante la instalación de la instancia.
El servicio de Windows se ejecuta como la cuenta de Windows Local Service utilizando el inicio de sesión SQL dentro de una cadena de conexión SQL almacenada.
DVLS_ADAuth
Active Directory
Una cuenta opcional que solo es necesaria si la autenticación de Windows está habilitada para una instancia de Devolutions Server. Una vez instalada, puede configurar los métodos de autenticación disponibles en la interfaz web en Administración – Configuración – Configuración del servidor – Autenticación.
Un acceso de solo lectura en la unidad organizativa (OU) determinada dentro de Active Directory, donde se almacenan los usuarios de Devolutions Server.
Cuentas SQL de Linux
Devolutions Server para Linux no requiere el mismo número de cuentas que una instancia de Windows. Se ejecuta como una aplicación Kestrel con un planificador autónomo. Por lo tanto, se requiere un único usuario de Linux para ejecutar una instancia de Devolutions Server.
Se recomienda utilizar cuentas separadas para los distintos roles.
CUENTA
TIPO
PROPÓSITO
REQUISITOS
DVLS_Owner
Usuario de Linux
Se requiere una cuenta con sudo habilitado para ejecutar los scripts de instalación e instalar una instancia de Devolutions Server.
DVLS_Runner
Usuario de Linux
La cuenta de Linux se asigna a la instancia de Devolutions Server en ejecución, controlada por un fichero de unidad de SystemD.
DVLS_ADAuth
Active Directory
Una cuenta opcional que solo es necesaria si la autenticación de Windows está habilitada para una instancia de Devolutions Server. Una vez instalada, puede configurar los métodos de autenticación disponibles en la interfaz web en Administración – Configuración – Configuración del servidor – Autenticación.
Un acceso de solo lectura en la unidad organizativa (OU) determinada dentro de Active Directory, donde se almacenan los usuarios de Devolutions Server.
Última actualización
¿Te fue útil?