

Puertos y cortafuegos
Devolutions Server no especifica qué puertos son necesarios para acceder a sus recursos. Debe consultar con su administrador de sistemas para determinar los ajustes necesarios para garantizar que Devolutions Server pueda interactuar correctamente con su infraestructura existente.
Puerto entrante
El único puerto entrante que necesita Devolutions Server es para la comunicación HTTP o HTTPS, según su preferencia. Recomendamos encarecidamente utilizar https incluso si solo se usa dentro de su propia infraestructura de red. Aunque el puerto predeterminado se cambia con facilidad, normalmente es el puerto 443.
Puerto saliente
Dos tecnologías intervienen en el correcto funcionamiento de Devolutions Server: SQL Server, LDAP/LDAPS.
SQL Server
Según la elección de Instancia predeterminada o Instancia con nombre que se haya hecho durante la instalación, la instancia de SQL Server escuchará en puertos diferentes. Con SQL Server Configuration Manager, puede ver los detalles en la sección Protocolos.
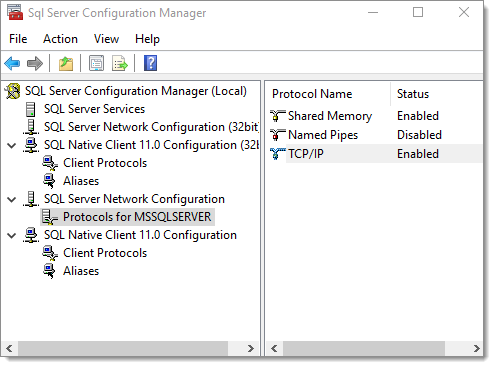
En la mayoría de los casos, se utilizará TCP/IP para las conexiones remotas. Podrá ver qué puertos están en uso. Si observa que hay puertos dinámicos TCP en juego, estos cambiarán cada vez que se reinicie la instancia de SQL Server y, por lo tanto, no son adecuados para una instalación reforzada.
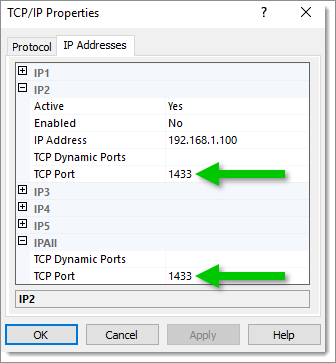
Para más información, consulte SQL Server Configuration Manager en Technet
LDAP/LDAPS
Como se indica en LDAPS en Technet, las comunicaciones LDAP son por naturaleza inseguras en determinadas condiciones:
De forma predeterminada, las comunicaciones LDAP entre las aplicaciones cliente y servidor no están cifradas. Esto significa que sería posible utilizar un dispositivo o software de supervisión de red y ver las comunicaciones que circulan entre los equipos cliente y servidor LDAP. Esto resulta especialmente problemático cuando se utiliza un enlace simple LDAP, ya que las credenciales (nombre de usuario y contraseña) se transmiten por la red sin cifrar. Esto podría llevar rápidamente al compromiso de las credenciales.
Siga las instrucciones de su sistema operativo para establecer LDAPS. Ello implicará implementar certificados generados con su Autoridad de certificación (CA).
LDAP utiliza de forma predeterminada el puerto 389. Incluso cuando habilita LDAPS, puede que se utilice LDAP simple, por lo que es necesario deshabilitarlo.
LDAPS utiliza de forma predeterminada el puerto 636 para los dominios típicos, pero utilizará el puerto 3269 cuando se comunique con un servidor de catálogo global (básicamente cuando dispone de un bosque). Su administrador de dominio debería poder proporcionarle los detalles de la infraestructura de su dominio, especialmente si se han utilizado puertos personalizados. También puede utilizar ldp.exe para realizar pruebas de conectividad.
Véase también
Última actualización
¿Te fue útil?