

Panel de seguridad de Devolutions Server
El Panel de seguridad es una herramienta que ofrece orientación sobre cómo mejorar la seguridad de la plataforma Devolutions Server y también consejos para reducir la carga de trabajo de los administradores. Algunos consejos son buenas prácticas habituales de seguridad de la información, otros son un consenso entre nuestros propios equipos.
Hay que reconocer que las puntuaciones son discutibles y no pretendemos que cada tema tenga el mismo valor relativo para todos los miembros de nuestra comunidad. Alcanzar el 100 % no es, desde luego, un objetivo en sí mismo; simplemente pretendemos concienciar y aportar ideas para su propio refuerzo de la seguridad.
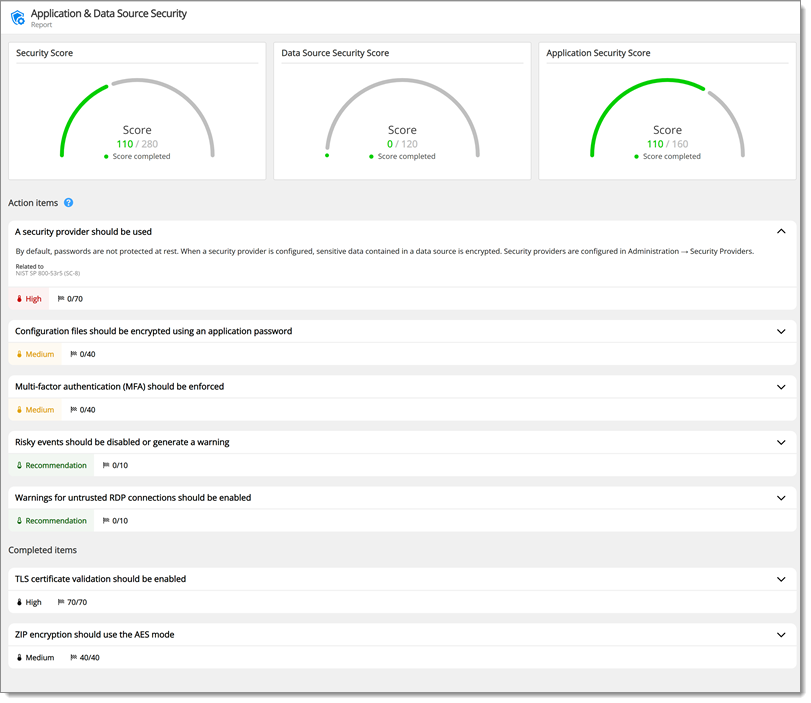
Acciones de mejora
Active Directory debería configurarse para usar un canal de comunicación seguro
Descripción
El protocolo LDAPS debería utilizarse para proporcionar confidencialidad e integridad de las comunicaciones a través de la red. De lo contrario, acciones como el restablecimiento de contraseñas podrían enviar la contraseña en texto claro por la red.
Mitigación
En la interfaz web Administración – Configuración del servidor – Autenticación – Dominio, marque Habilitar LDAPS.
Las copias de seguridad deberían estar habilitadas y configuradas
Descripción
Las copias de seguridad deberían configurarse en un medio externo o en almacenamiento en la nube para evitar la pérdida permanente de datos.
Las cuentas de base de datos deberían ser diferentes para la aplicación web, el programador y las herramientas de administración
Descripción
Deberían concederse y aplicarse los privilegios mínimos para que funcionen las cuentas de servicio y de base de datos. Las cuentas de servicio y de base de datos compartidas y con privilegios excesivos pueden inducir una exposición innecesaria a riesgos de seguridad.
Devolutions Gateway debería configurarse para usar un canal de comunicación seguro (TLS)
Descripción
Devolutions Gateway debería utilizar TLS para proporcionar confidencialidad e integridad de las comunicaciones a través de la red. De lo contrario, acciones como las solicitudes de autenticación y autorización podrían enviarse en texto claro por la red, donde un atacante podría interceptarlas y leerlas. Tenga en cuenta que ciertos protocolos dependen de esta capa de seguridad y pueden transmitir datos en formato no cifrado cuando está desactivada.
Mitigación
En la configuración de Devolutions Gateway, marque Habilitar TLS para habilitar las comunicaciones seguras.
Las notificaciones por correo electrónico deberían estar configuradas
Descripción
Se requiere una configuración de servidor de correo electrónico para transmitir mensajes importantes de la aplicación, como eventos de seguridad o errores.
Mitigación
La configuración del servidor de correo electrónico se encuentra en la interfaz web Administración – Configuración del servidor – Correo electrónico.
Los usuarios de base de datos existentes deberían migrarse a otro tipo de autenticación
Descripción
Hay usuarios que se autentican directamente con una cuenta de base de datos. La autenticación de base de datos es menos segura que alternativas como Active Directory, ya que elude los controles centralizados de identidad y acceso. Se recomienda migrar estos usuarios a un método de autenticación más seguro.
Mitigación
La configuración de autenticación se encuentra en la interfaz web Administración – Configuración del servidor – Autenticación.
Debería configurarse un destino de registro externo
Descripción
Se recomienda enviar los registros a un sistema externo para mantener la integridad y la disponibilidad de la información de eventos.
Mitigación
El registro se configura en la interfaz web Administración – Configuración del servidor – Registro.
Deberían habilitarse las comunicaciones seguras https
Descripción
Las comunicaciones seguras garantizan la integridad y la confidencialidad de los datos transmitidos entre el cliente y el servidor.
Las sesiones deberían revalidarse en un plazo de 24 horas
Descripción
Una duración excesiva de la sesión puede permitir una exposición mayor de la necesaria a usuarios no autorizados. Por tanto, la vida útil del token de actualización debería configurarse dentro de las 24 horas (1440 min).
El número de administradores no debería ser superior a 5
Descripción
Limitar el número de administradores activos dentro de la plataforma reducirá la superficie de ataque de un atacante únicamente a las cuentas configuradas. Tener más de 5 administradores también puede ser señal de una deficiente segregación de funciones dentro de la unidad de negocio u organización.
Debería evitarse la cuenta de base de datos «sa» predeterminada de mssql
Descripción
La cuenta administrativa predeterminada de MSSQL es una cuenta con privilegios elevados que solo debería utilizarse para administrar la instancia de base de datos. Es preferible una cuenta de usuario o de servicio con menos privilegios para reducir el impacto de un compromiso.
El fichero de configuración del servidor debería estar cifrado
Descripción
En el fichero de configuración del servidor (appsettings.json) se almacena información sensible. Se recomienda habilitar el cifrado para evitar manipulaciones y garantizar la confidencialidad
Actualizar para corregir vulnerabilidades de seguridad conocidas
Descripción
La versión de Devolutions Server actualmente instalada está afectada por una o varias vulnerabilidades de seguridad conocidas (CVE). Esta comprobación solo se realiza cuando el acceso a internet está habilitado, de modo que el software pueda consultar la National Vulnerability Database (NVD) en busca de avisos que afecten a la versión en ejecución.
Mitigación
Actualice a la última versión de Devolutions Server para aplicar las correcciones de seguridad disponibles. Este producto utiliza la API de NVD, pero no está respaldado ni certificado por la NVD.
El nivel de seguridad de la bóveda debería establecerse en alto
Descripción
El nivel de seguridad de la bóveda debería establecerse en alto en la configuración de la bóveda. Una bóveda con nivel de seguridad alto no tiene acceso al modo sin conexión.
Mitigación
La configuración de la bóveda se encuentra en la interfaz web de Devolutions Server en Administración – Gestión de usuarios y seguridad – Bóvedas. Edite una bóveda para abrir la ventana Editar la configuración de la bóveda y seleccione Alta en el menú desplegable de General – Nivel de seguridad.
Véase también
Última actualización
¿Te fue útil?