

Configurar la rotación centralizada de claves SSH
Rotar claves SSH manualmente en entornos grandes y complejos puede resultar poco práctico y aumentar los riesgos de seguridad. Por ello, recomendamos utilizar las funciones PAM de Devolutions Server para centralizar la gestión de claves SSH.
Este método es bastante sencillo: las claves SSH importadas desde un proveedor de claves SSH en Devolutions Server se vinculan a entradas SSH en Remote Desktop Manager, lo que permite una gestión de claves simplificada y centralizada.
Rotación segura de claves SSH con StrictModes
La rotación de claves SSH de Devolutions PAM requiere acceso a los ficheros authorized_keys de sus sistemas gestionados. Por lo tanto, se recomienda utilizar la configuración StrictModes dentro de la configuración de su servidor SSH.
Para la compatibilidad con StrictModes, utilice los siguientes comandos en sistemas de ficheros que admitan listas de control de acceso (ACL):
setfacl -m u:<PAM_USER>:--x /home/<ACCOUNT>
setfacl -m u:<PAM_USER>:--x /home/<ACCOUNT>/.ssh
setfacl -m u:<PAM_USER>:rw /home/<ACCOUNT>/.ssh/authorized_keys
Sustituya <PAM_USER> por el nombre de usuario de la cuenta que Devolutions PAM utiliza para gestionar las claves SSH y cambie ACCOUNT por todas las cuentas que se van a gestionar con claves SSH.
En Devolutions Server
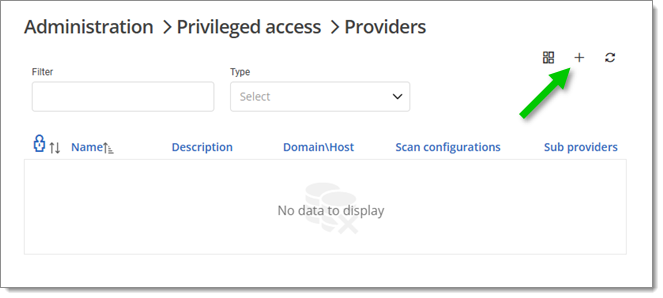
En Devolutions Server, vaya a Administración – Acceso privilegiado – Proveedores y haga clic en el icono Añadir (+). Seleccione el tipo de proveedor gestionado Clave SSH.
Introduzca la información requerida. Asegúrese de marcar tanto Añadir bóveda PAM como Añadir una nueva configuración de descubrimiento de cuentas.
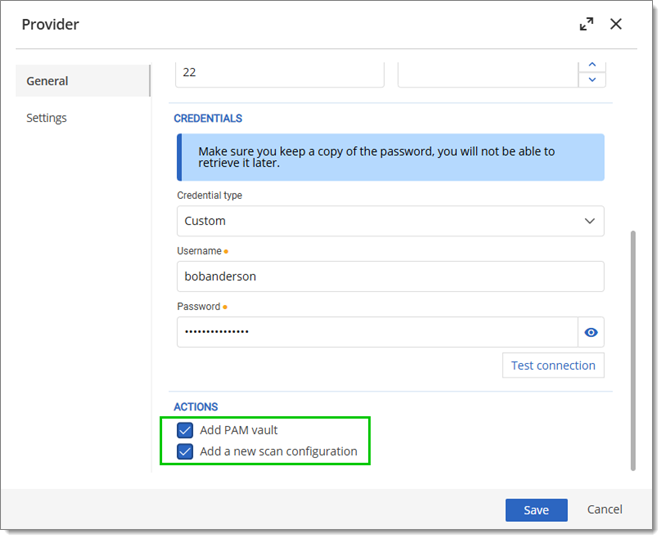
Haga clic en Probar conexión para asegurarse de que todo está en orden y Guarde el proveedor.
A continuación, en la ventana Configuración de descubrimiento de cuentas, introduzca un nombre y haga clic en Ok.
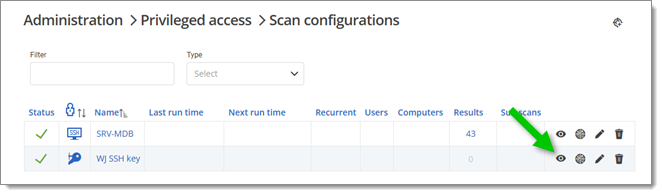
Diríjase a Administración – Acceso privilegiado – Configuraciones de descubrimiento de cuentas. Haga clic en el botón Ver resultado (icono de ojo) de la configuración de descubrimiento de cuentas recién creada.
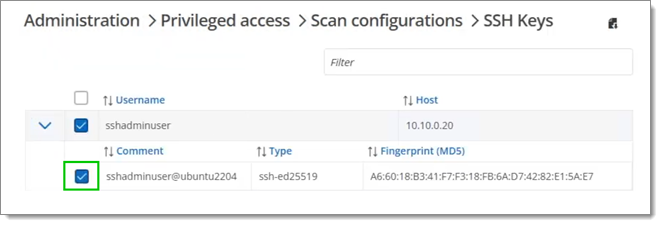
Seleccione la clave SSH que desee utilizar y haga clic en el botón Importar los ordenadores seleccionados.
Establezca una carpeta de destino para la clave importada y haga clic en Ok.
En Remote Desktop Manager
Haga clic en Añadir una nueva entrada y cree una entrada de sesión de terminal SSH. Introduzca el host y las credenciales.
En la subpestaña General de la pestaña Clave SSH, establezca el Tipo de entrada en Cuenta privilegiada. Haga clic en el icono de puntos suspensivos (…) a la derecha del campo Cuenta y busque su cuenta PAM.
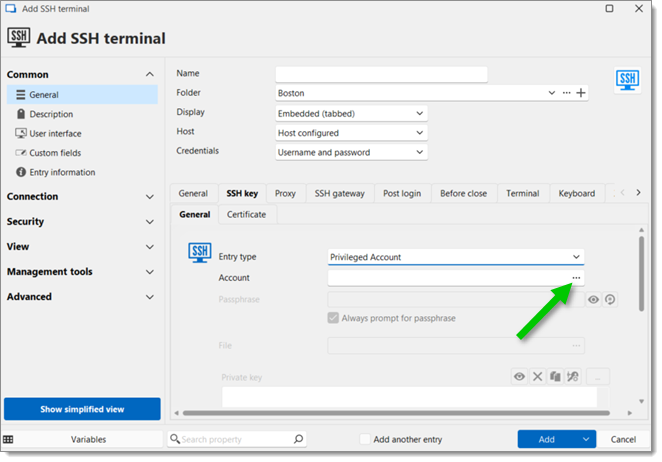
Haga clic en Ok y, a continuación, en Añadir para finalizar la creación de la entrada.
Para asegurarse de que el método ha funcionado, consulte la entrada de terminal SSH en Remote Desktop Manager e introduzca cat ~/.ssh/authorized_keys en la consola. La clave devuelta debería coincidir con la de la carpeta PAM creada durante el paso n.º 7 en Devolutions Server.
Véase también
Última actualización
¿Te fue útil?