

Enviar los registros de Devolutions Server a Azure Log Analytics
Esta guía proporciona instrucciones para crear y configurar todos los componentes necesarios para enviar los logs de Devolutions Server a Azure Log Analytics.
Crear un nuevo registro de aplicación
Abra el portal de Azure y navegue a App Registrations.
Haga clic en New Registration.
Asigne un nombre a su aplicación y haga clic en Register (no es necesaria ninguna Redirect URL).
En Supported account types, seleccione Accounts in this organizational directory only.
Obtener el client ID y el tenant ID
Después del registro, localice el Client ID y el Tenant ID en la sección Overview. Serán necesarios más adelante.
Crear un client secret
Navegue a Certificates & secrets.
Haga clic en New client secret para crear un secreto.
Guarde el valor del secreto de forma segura, ya que se utilizará más adelante en Devolutions Server.
Una vez que el secreto caduque, debe renovarlo y actualizarlo en Devolutions Server; de lo contrario, la ingesta de logs se detendrá.
Configurar un Data Collection Endpoint (DCE)
Cree un Data Collection Endpoint (DCE) en Azure para recibir las solicitudes de Devolutions Server.
Crear una tabla de Azure Log Analytics
Crear la tabla a partir del flujo genérico de datos de muestra de Microsoft generará columnas planas que no coinciden con esta estructura, y todos los campos más allá de ReportType y MachineName llegarán vacíos. En su lugar, cree la tabla manualmente con el esquema siguiente. Cree la tabla con las siguientes columnas (todas de tipo string salvo que se indique lo contrario):
TimeGenerated
datetime
ReportType
string
MachineName
string
User
string
ConnectionName
string
ConnectionId
string
VaultName
string
VaultId
string
Message
string
LogDate
string
ConnectionType
string
ConnectionUsername
string
Machine
string
Ticket
string
ActiveTime
string
OnOpenComment
string
OnCloseComment
string
Obtener el immutable ID y el nombre del stream
Una vez creada la tabla de Log analytics, localice el Immutable ID y el Stream Name para el streaming de logs.
Configurar la transformación del DCR
La transformación de la Data Collection Rule (transformKql) es la que asigna el JSON CLEF entrante al esquema de tabla anterior. Sin ella, los campos no se rellenarán aunque la tabla y los permisos sean correctos por lo demás. Establezca la transformación en:
Asignar permisos a la Data Collection Rule (DCR)
Desde el DCR en Azure, vaya a Access Control (IAM) – Add role assignment.
Seleccione Monitoring Metrics Publisher y luego Next.
Marque User, group, or service principal y haga clic en Select members.
Haga clic en la aplicación creada durante el registro. Haga clic en Review + assign para asegurarse de que todo está en orden antes de guardar.
Probar y activar el registro de logs
Haga clic en Test Connection para verificar sus credenciales, luego genere una actividad de conexión en Devolutions Server y confirme que la fila correspondiente aparece en Log Analytics con sus campos rellenados.
Test Connection solo valida las credenciales utilizadas para llegar al endpoint, no envía una entrada de log real. Un resultado en verde confirma la conectividad, no que la ingesta o la transformación estén configuradas correctamente. Verifique siempre después con un evento real.
Configuración de Devolutions Server
Abra el servicio web de Devolutions Server.
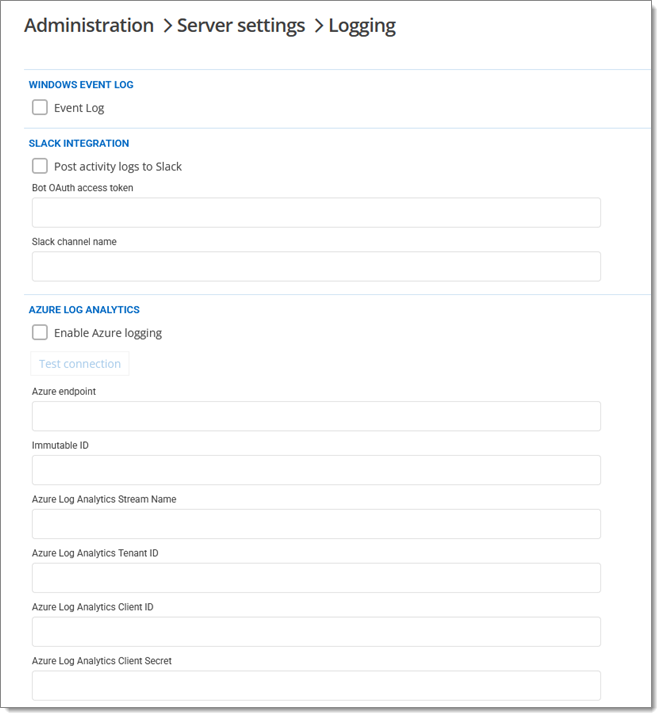
Vaya a Administration - Server settings - Logging.
Introduzca la información.
Última actualización
¿Te fue útil?