

Eliminar el proveedor de seguridad
Para cualquier duda o para recibir ayuda con este procedimiento, contacte con nosotros en service@devolutions.net.
El Security provider se implementó en versiones anteriores de Devolutions Server. Quedó obsoleto en la versión 2019.2.9.0 de Devolutions Server. Ya no se considera seguro, como se menciona en Update on Devolutions Server Security Provider Deprecation.
El siguiente procedimiento explica cómo eliminar el Security provider e implementar el cifrado en reposo utilizando las claves de cifrado.
Asegúrese de que ningún usuario esté conectado al workspace de Devolutions Server ni a la interfaz web de Devolutions Server. Es posible verificar y desconectar a todos los usuarios en Reports – Connected user list en la interfaz web de Devolutions Server.
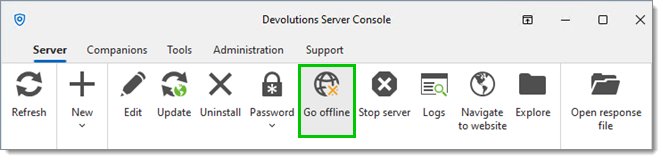
Cambie la instancia de Devolutions Server al modo sin conexión con el botón Go offline en la pestaña Server de la Devolutions Server Console.
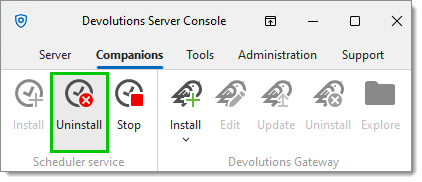
Si el planificador está instalado, desinstálelo desde la Devolutions Server Console en Companions – Scheduler service – Uninstall. Si hay una cuenta de servicio configurada para ejecutar el servicio del planificador, asegúrese de tener la contraseña de la cuenta de servicio para reinstalarlo al final del procedimiento.
Haga una copia de seguridad de la carpeta de la aplicación web de Devolutions Server o, si es posible, tome una instantánea de la máquina virtual donde está alojado Devolutions Server.
Realice una copia de seguridad completa de la base de datos.
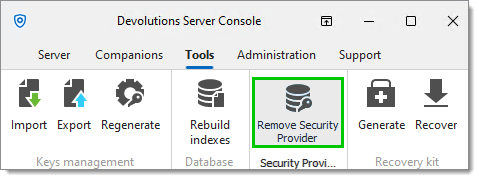
En el menú Tools de la Devolutions Server Console, haga clic en Remove security provider.
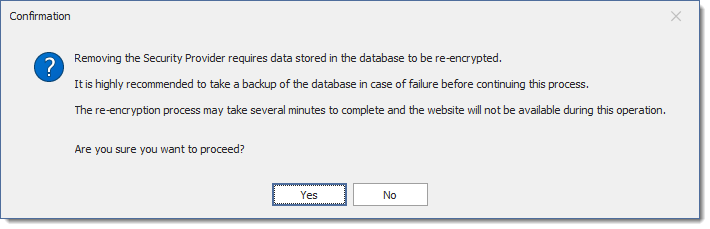
Haga clic en Yes cuando se le pida confirmar la eliminación del Security Provider.
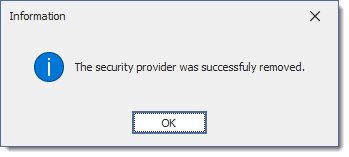
El security provider se eliminó correctamente. Haga clic en OK para cerrar la ventana.
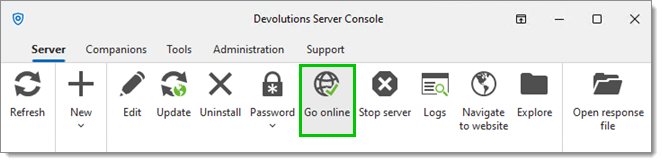
Cambie la instancia de Devolutions Server al modo en línea utilizando Go online en la pestaña Server de la Devolutions Server Console.
Una vez completado, verifique que los datos estén disponibles (configuración de las entradas, contraseñas, etc.). Verifique los documentos o adjuntos que existen en la base de datos.
Si todo va bien, cambie la instancia al modo sin conexión, realice otra copia de seguridad de la base de datos y una captura de pantalla de la máquina virtual donde está alojado Devolutions Server. Si por cualquier motivo falla alguno de los próximos pasos, habrá una copia de seguridad disponible para volver a este paso en lugar de empezar de nuevo.
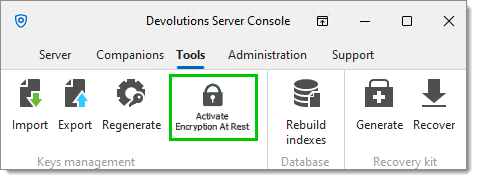
Vaya a Tools en la Devolutions Server Console y, a continuación, haga clic en Activate encryption at rest. Este paso es esencial para cifrar correctamente los datos en la base de datos SQL.
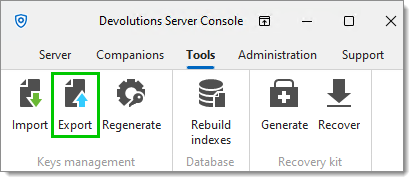
Una vez completado, exporte las claves de cifrado. Asegúrese de guardar ese fichero y la contraseña en un lugar seguro para poder construir otra instancia de Devolutions Server conectada a la misma base de datos SQL. Sin esas claves de cifrado, es imposible acceder a los datos.
Recomendamos no almacenar el fichero de claves de cifrado ni su contraseña en su instancia de Devolutions Server.
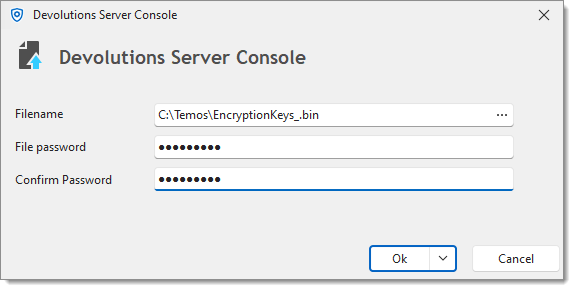
Una vez completado, verifique de nuevo si las entradas, los documentos y los adjuntos están disponibles.
Si el servicio del planificador se desinstaló en el paso 3, vuelva a instalarlo desde la Devolutions Server Console en la pestaña Companions.
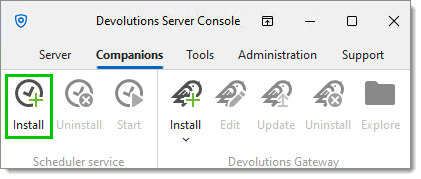
Si todo va bien, se puede realizar una última copia de seguridad de la base de datos y una captura de pantalla de la máquina virtual.
Última actualización
¿Te fue útil?