

Gestionar las claves de cifrado
Las claves de cifrado se utilizan para cifrar las entradas de datos (conexiones, bóveda de usuario, documentación y adjuntos). Se generan y se almacenan en el fichero encryption.config únicamente en el servidor. Para cifrar los datos almacenados en la base de datos, utilizamos nuestra biblioteca criptográfica de código abierto.
Recomendamos realizar una copia de seguridad de la base de datos SQL antes de cualquier operación que pueda modificar la información que contiene (Importar o Regenerar). Durante esta operación, todos los usuarios deben estar en modo sin conexión o desconectados del espacio de trabajo de Devolutions Server para evitar la pérdida de datos.
El fichero encryption.config no se puede mover directamente a otro sistema. Está cifrado mediante la API de protección de datos (DPAPI), que vincula el fichero al sistema en el que se cifró originalmente. Por lo tanto, el fichero no se puede leer ni utilizar en otra máquina.
Para utilizar la configuración de cifrado en otro sistema, debe exportar las claves de cifrado desde el sistema original y luego importarlas en el sistema de destino.
Todas las instancias de Devolutions Server que comparten la misma base de datos SQL en una topología de alta disponibilidad o de balanceo de carga deben utilizar las mismas claves de cifrado. Este mismo requisito también se aplica al realizar una migración.
Exportar las claves de cifrado
Abra la Devolutions Server Console.
En la pestaña Tools, haga clic en Export.
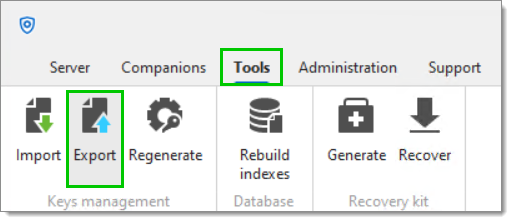
Introduzca un Filename y una ruta de destino y, a continuación, establezca una contraseña para proteger el fichero.
Recomendamos encarecidamente almacenar el fichero de claves de cifrado en un almacenamiento seguro fuera de Devolutions Server, como Devolutions Cloud, Azure Key Vault o AWS Key Management Service.
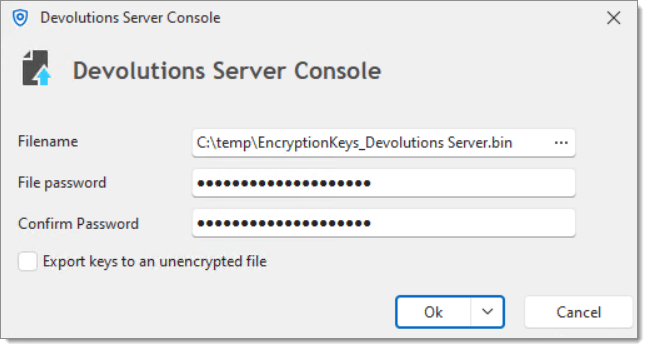
Haga clic en Ok.
Sus claves de cifrado se han exportado al destino especificado.
Importar las claves de cifrado
Abra la Devolutions Server Console en el servidor.
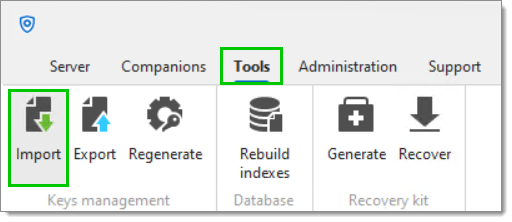
En la pestaña Tools, haga clic en Import.
Seleccione el fichero de claves de cifrado y, a continuación, introduzca la contraseña.
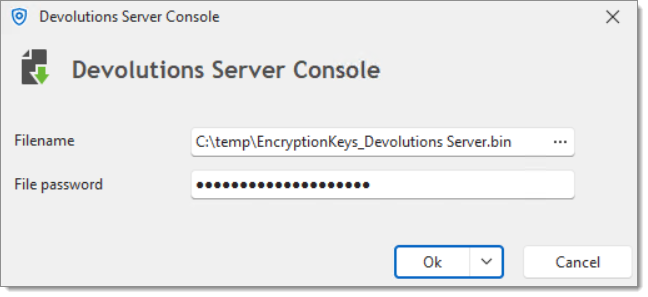
Haga clic en Ok.
Una vez completada la operación, las nuevas claves de cifrado se aplican a los datos de la base de datos.
Regenerar las claves de cifrado
La regeneración de las claves de cifrado modifica y vuelve a cifrar los datos almacenados en la base de datos SQL de Devolutions Server. Esta operación debe realizarse con el máximo cuidado.
Puede haber situaciones en las que necesite regenerar las claves de cifrado, por ejemplo si sospecha que su base de datos se ha visto comprometida. Los pasos siguientes explican cómo realizar esta operación.
Cree una copia de seguridad completa de la base de datos y asegúrese de que la copia de seguridad es válida y utilizable.
Haga una copia de seguridad de la carpeta de la aplicación web de Devolutions Server.
Exporte las claves de cifrado existentes. Consulte el procedimiento de exportación en esta página.
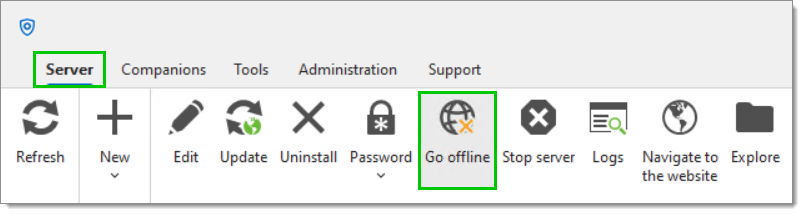
En la pestaña Server, cambie la instancia de Devolutions Server al modo sin conexión haciendo clic en Go offline.
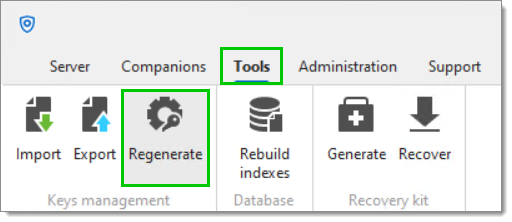
Vaya a la pestaña Tools y haga clic en Regenerate.
Introduzca un Filename y una ruta de destino y, a continuación, establezca una contraseña para proteger el fichero.
Recomendamos encarecidamente almacenar el fichero de claves de cifrado en un almacenamiento seguro fuera de Devolutions Server, como Devolutions Cloud, Azure Key Vault o AWS Key Management Service.
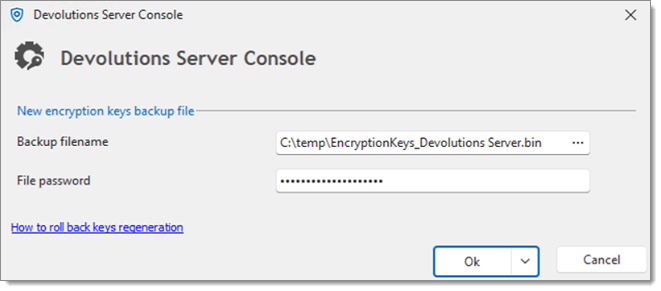
Haga clic en Ok.
Aparece una advertencia final antes de que comience el proceso de regeneración. Haga clic de nuevo en OK para continuar.
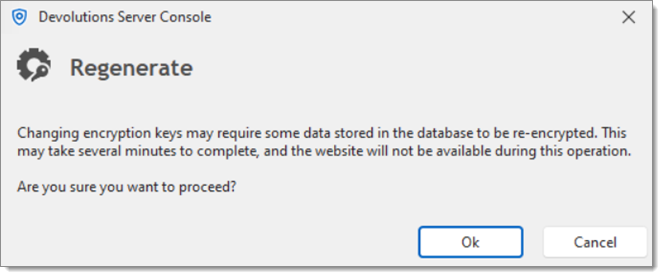
Se iniciará el proceso de regeneración. Una vez completado, el estado indicará que la operación ha finalizado.
Si el proceso de regeneración falla
Si se producen errores durante el proceso de regeneración, siga estas instrucciones para restaurar la instancia de Devolutions Server a su estado anterior:
Restaure su base de datos a la copia de seguridad realizada justo antes de la regeneración de las claves.
Vaya a la carpeta
App_Dataen la raíz de su instancia de Devolutions Server.Cambie el nombre del fichero
encryption.configaencryption.config.bak(Devolutions Server ignorará ahora este fichero).Cambie el nombre del fichero
encryption.<date and time>.configmás reciente aencryption.config.Reinicie el grupo de aplicaciones si es necesario.
Última actualización
¿Te fue útil?