

Configurar el autenticador de Okta
Siga los pasos a continuación para configurar Okta como autenticador para Devolutions Server.
Requisito previo
Una suscripción a Okta.
Una aplicación web que utilice OIDC configurada en Okta.
Un token de API configurado en Okta.
Términos
En este tema asumiremos que su instancia de Devolutions Server está configurada en HTTPS, que la aplicación web es Devolutions Server y que, por lo tanto, se sirve bajo la URL https://www.contoso.com/devolutions-server.
Configuración de una aplicación en okta
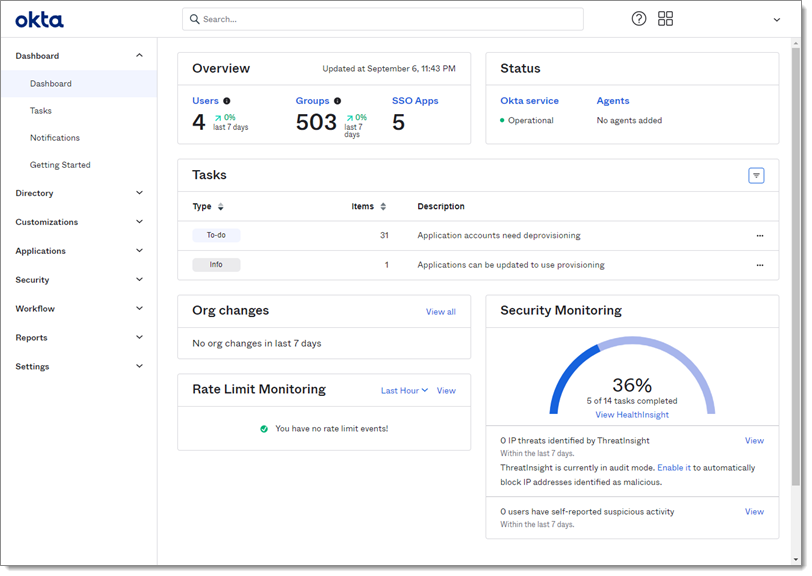
Inicie sesión en su cuenta de administración de Okta.
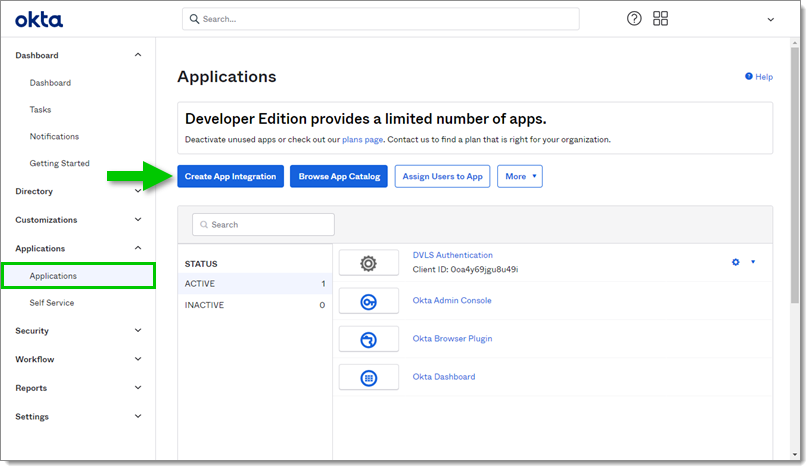
Vaya a Applications en el submenú Applications y haga clic en el botón Create App Integration.
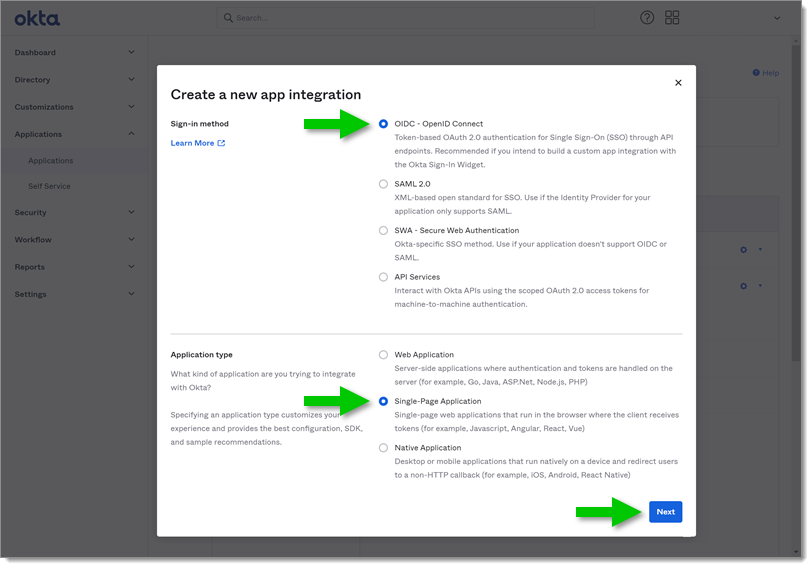
En la sección Sign-in method seleccione OIDC - OpenID Connect.
En la sección Application type seleccione Single-Page Application.
Haga clic en Next para continuar.
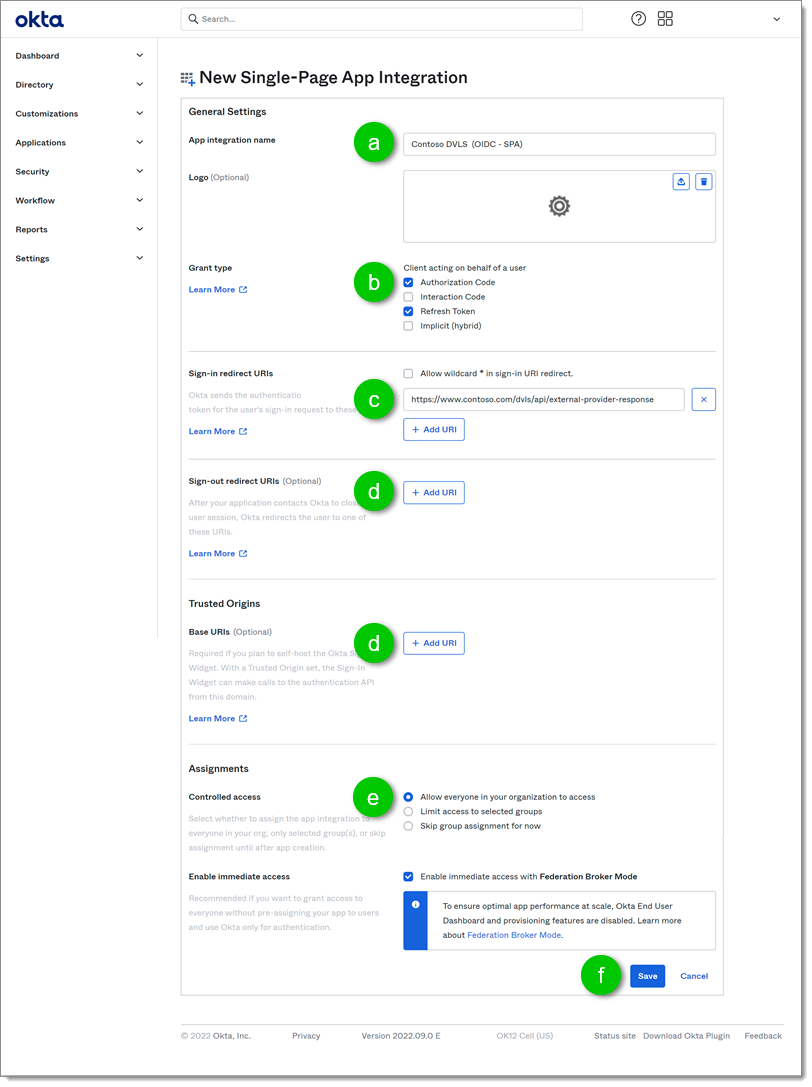
En la página New Single-Page App Integration que presenta la configuración de la nueva aplicación:
Primero, nombre la aplicación en el campo App integration name para encontrarla en su lista de aplicaciones en Okta.
En Grant type, active las opciones Authorization Code y Refresh Token.
Añada el URI en la sección Sign-in redirect URIs. En nuestro ejemplo añadimos https://www.contoso.com/dvls/api/external-provider-response
Podría dejar vacías las secciones Sign-out redirect URIs y Trusted Origins. Devolutions Server no cierra la sesión de su usuario del ámbito de la aplicación y el formulario de inicio de sesión de Okta no está alojado en Devolutions Server, por lo tanto no son necesarias.
En la sección Assignments, le recomendamos que seleccione Allow everyone in your organization to access y luego marque Enable immediate access with Federation Broker Mode Esto le ahorrará tener que asignar cada usuario a la aplicación manualmente.
Haga clic en Save.
Configuración de una clave de API en okta
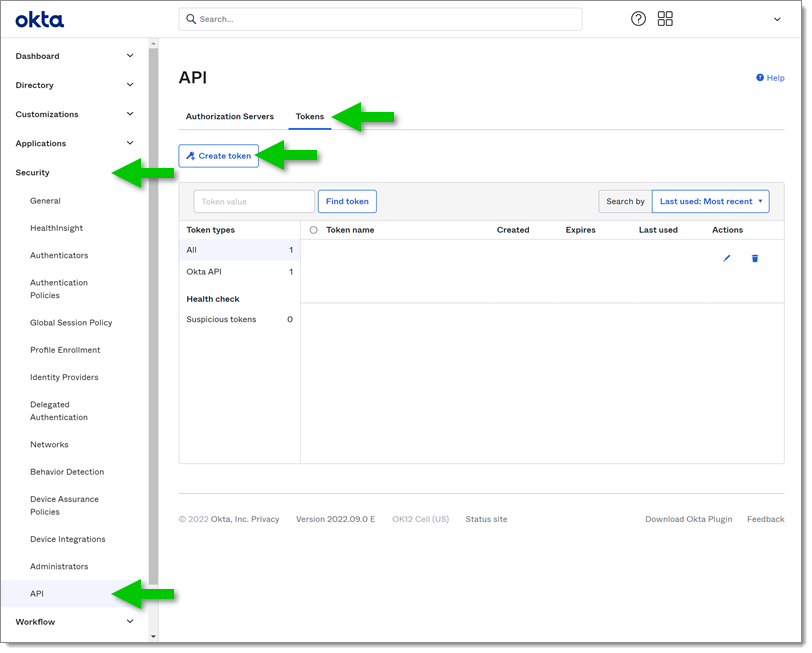
En el menú lateral izquierdo vaya a Security – API.
En la pestaña Tokens haga clic en el botón Create token.
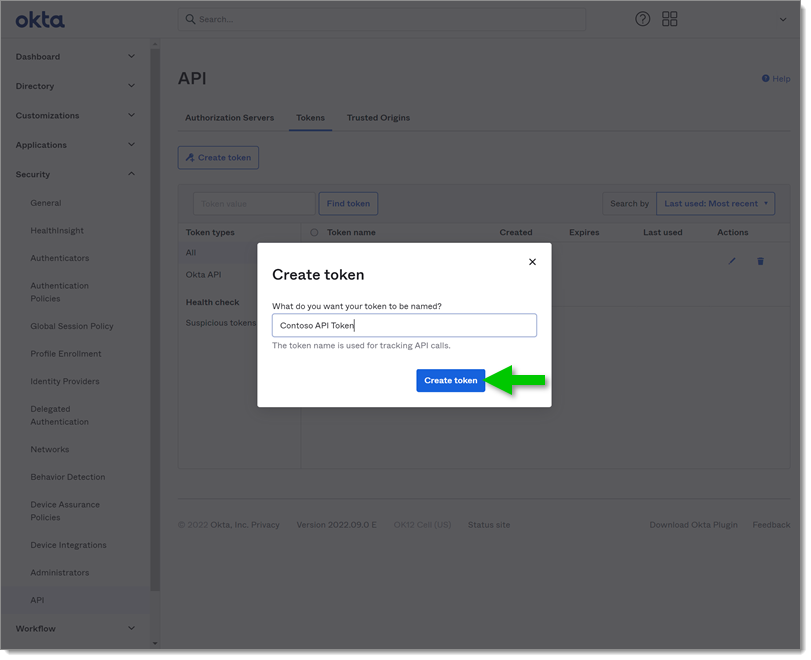
Nombre el token para encontrarlo en su lista y luego haga clic en Create token.
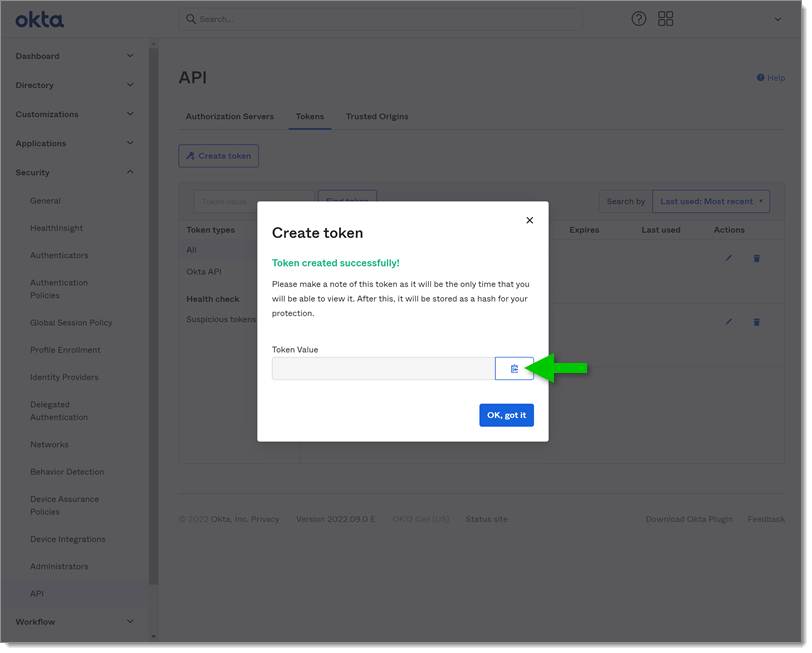
Una vez creado, copie el Token Value en un lugar seguro.
Si no copia el Token Value , no podrá encontrarlo posteriormente. Tendrá que crear uno nuevo.
Configuración de la autenticación y de la sincronización de usuarios y grupos en okta
Una vez creados la aplicación y el token de API, puede configurar la interfaz web de Devolutions Server.
Inicie sesión en la instancia de Devolutions Server con una cuenta de administrador.
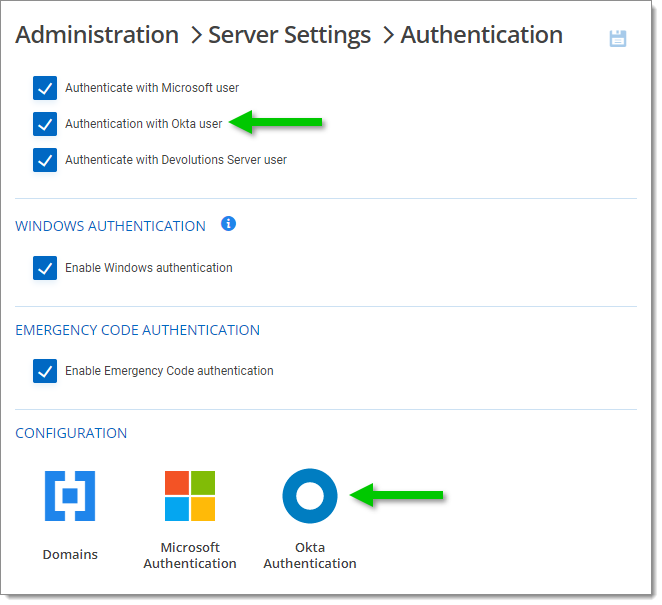
Vaya a Administración – Configuración del servidor – Autenticación.
Marque Autenticación con usuario de Okta.
En la sección Configuración, haga clic en Autenticación de Okta.
Opcional: puede introducir una información en el campo Nombre para mostrar. Esto reemplazará la palabra Okta en la página de inicio de sesión.
En la sección Configuración de autenticación, introduzca su Dominio de Okta**.**
Para encontrar su Dominio vaya a su cuenta de Okta. En la esquina superior derecha de la pantalla, haga clic en su menú de usuario. Su dominio debería ser visible.
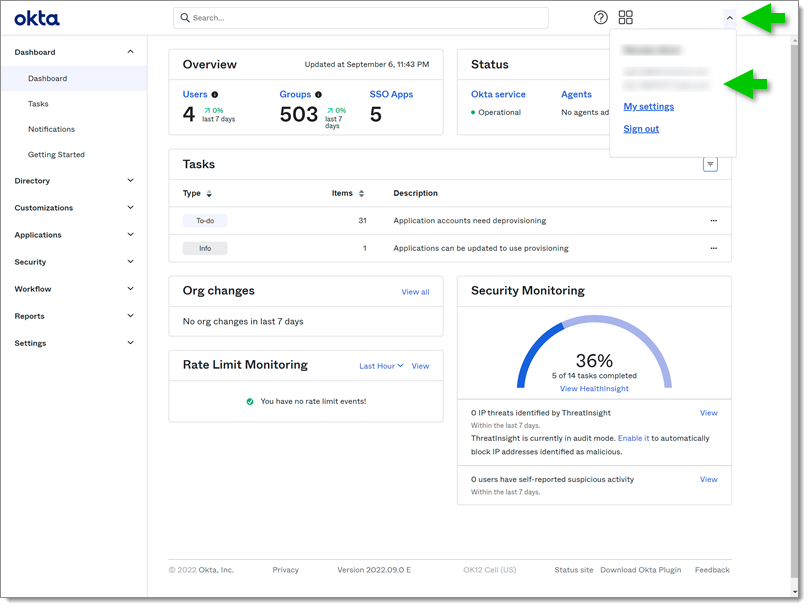
En la misma sección de Devolutions Server, rellene el campo Client ID con el Client ID de su aplicación.
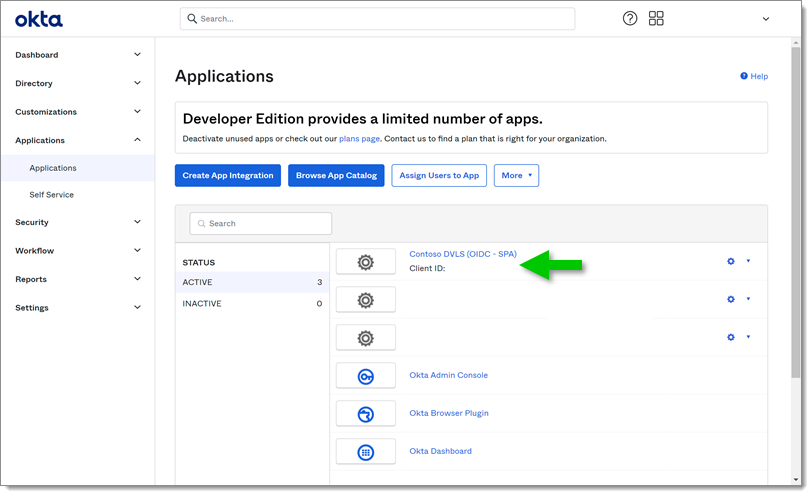
En la sección Sincronizar usuarios y grupos introduzca el Token de API guardado anteriormente.
Por último, si lo desea, puede activar la Creación automática de usuarios Esto evitará que el administrador tenga que importar manualmente los Usuarios a Devolutions Server antes de que puedan conectarse con Okta. También puede seleccionar un Grupo de usuarios En este caso solo los Usuarios de este grupo podrán beneficiarse de la creación automática.
Haga clic en el botón Guardar.
Ahora podrá observar que el botón que permite conectarse a Okta está presente en la página de inicio de sesión.
Última actualización
¿Te fue útil?