

Benutzergruppenbasierte Sicherheit
Die auf Benutzergruppen basierende Sicherheit von Devolutions Server ermöglicht es, ein granulares Schutzsystem zu erstellen, das sehr flexibel ist. Diese Flexibilität hat jedoch ihren Preis, und manchmal können falsche Entscheidungen den Zeitaufwand für die Verwaltung des Systems erhöhen.
Die folgenden Empfehlungen basieren auf unserer Erfahrung mit dem System und den Ideen, die von unserer Community geteilt wurden. Befolgen Sie diese Richtlinien, da sie Ihnen helfen, die auf Benutzergruppen basierende Sicherheit von Devolutions Server effizient zu nutzen.
Hier sind die wichtigsten Kernpunkte der auf Benutzergruppen basierenden Sicherheit:
Sicherheit wird vererbt: untergeordnete Elemente und Ordner sind durch die Sicherheit eines übergeordneten Ordners abgedeckt.
Berechtigungen können überschrieben werden: eine für einen Unterordner festgelegte Berechtigung überschreibt die Berechtigung des übergeordneten Elements.
Berechtigungen sind granular: mehrere Berechtigungen können gleichzeitig für Einträge festgelegt werden.
Konfiguration von Benutzergruppen
Bei der Verwendung der auf Benutzergruppen basierenden Sicherheit von Devolutions Server werden Benutzergruppen hauptsächlich verwendet, um den Benutzerzugriff für mehrere Benutzer gleichzeitig zu steuern.
Benutzergruppen erstellen
Um Benutzergruppen zu erstellen, navigieren Sie zu Administration – Benutzergruppen und klicken Sie dann auf Hinzufügen.
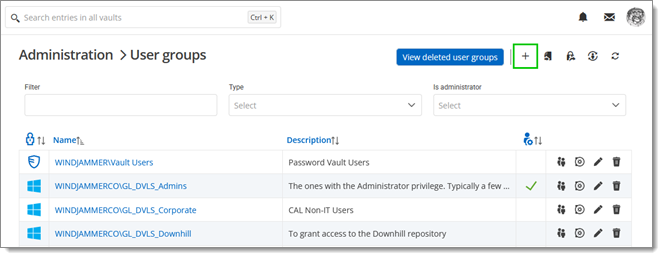
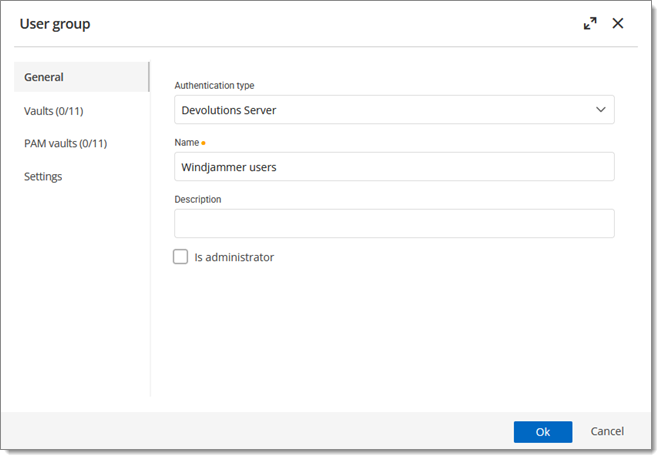
Alle Einstellungen können auf den Standardwerten belassen werden, es sei denn, die Benutzergruppe enthält nur Administratoren. In diesem Fall aktivieren Sie das Kontrollkästchen Ist Administrator bei der Konfiguration der Benutzergruppe. Geben Sie einen Namen und eine Beschreibung für die Benutzergruppe ein und klicken Sie dann auf OK. Bei Active Directory-Gruppen muss die Domäne wie folgt angegeben werden.
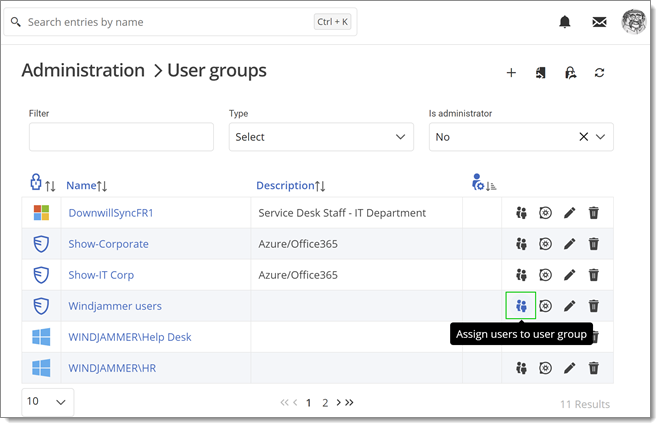
Um der Benutzergruppe Benutzer zuzuweisen, klicken Sie auf Benutzer der Benutzergruppe zuweisen. Bei einer aus einer Active Directory-Gruppe erstellten Benutzergruppe ist es nicht erforderlich, Benutzer zuzuweisen, da dies automatisch von Devolutions Server verwaltet wird.
Benutzerkonfiguration
Benutzervorlage
Es ist möglich, die Standard-Benutzervorlage zu ändern. Navigieren Sie dazu zu Administration – Systemeinstellungen – Benutzervorlage. Diese Einstellungen steuern die Standardeinstellungen eines neuen Benutzers. Die Best Practice ist, alle Privilegien zu deaktivieren.
Den Benutzer erstellen
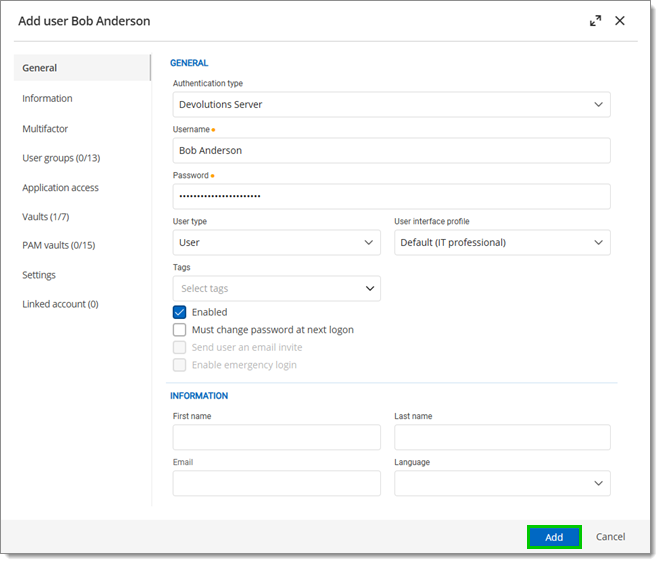
Um Benutzer zu erstellen, navigieren Sie zu Administration – Benutzer und klicken Sie dann auf Benutzer hinzufügen. Geben Sie die Informationen ein und klicken Sie auf Hinzufügen, um zu speichern.
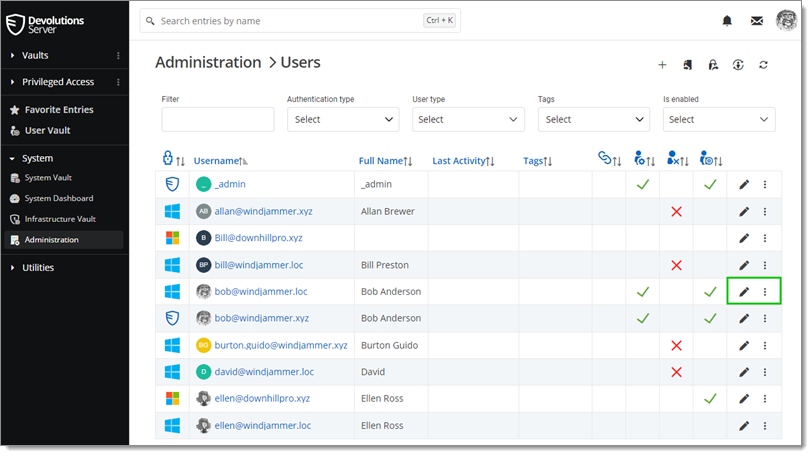
Ein Benutzer kann mehreren Benutzergruppen gleichzeitig zugewiesen werden, indem Sie auf Bearbeiten – Benutzergruppen oder Mehr – Benutzergruppen zuweisen klicken. Im Rahmen der Active Directory-Integration ist es nicht erforderlich, Benutzer diesen Benutzergruppen zuzuweisen, da dies automatisch von Devolutions Server verwaltet wird.
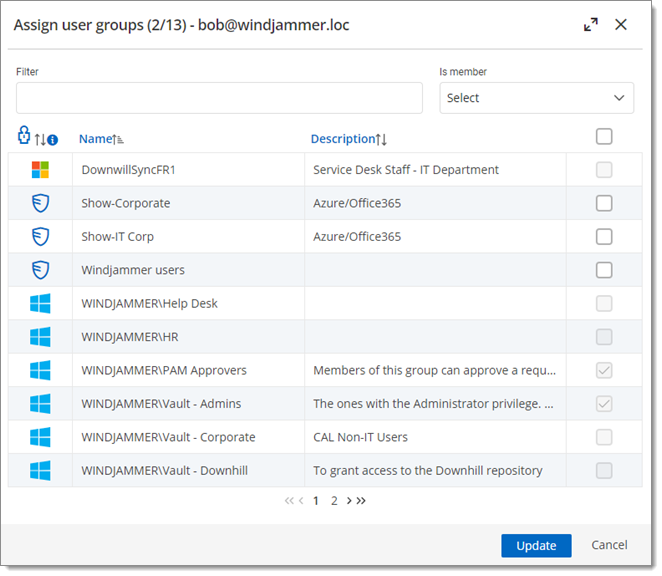
Wählen Sie die Benutzergruppen aus, die Sie dem Benutzer zuweisen möchten, und klicken Sie auf Aktualisieren.
Administratoren
Administratoren können unabhängig von der Sicherheit alles tun. Diese Benutzer sind in der Regel die leitenden Angestellten und die Geschäftsleitung.
Benutzer
Benutzer haben eingeschränkten Zugriff auf Ressourcen. Sie haben jedoch standardmäßig die Rechte Hinzufügen, Bearbeiten und Löschen und können diese Aktionen für alle nicht gesicherten Einträge ausführen.
Auftragnehmer
Auftragnehmer-Benutzer haben anpassbaren Zugriff auf Ressourcen, laufen automatisch zu einem festgelegten Datum ab, müssen eine E-Mail-Adresse angeben und müssen bei der Anmeldung ein Passwort eingeben. Dieser Benutzertyp ist praktisch für die Verwaltung externer Devolutions Server-Benutzer.
Obwohl Auftragnehmer-Benutzer Zugriff auf PAM-Funktionen haben, sind sie auf den Modus Nur lesen beschränkt.
Den passenden Benutzertyp auswählen
Beim Erstellen von Benutzern müssen einige wichtige Punkte berücksichtigt werden. Stellen Sie sich die folgenden Fragen, während Sie einen neuen Benutzer konfigurieren:
Sollen sie ohne Einschränkung auf jede Ressource zugreifen können?
Administratoren können ohne Einschränkung auf jede Ressource zugreifen.
Wählen Sie beim Erstellen des Benutzers Administrator als Benutzertyp aus.
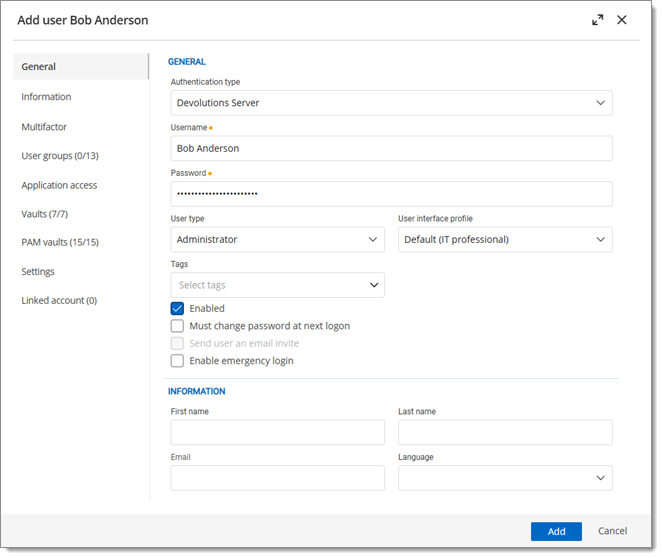
Sollen sie eingeschränkte administrative Rechte haben, aber die Möglichkeit, Einträge hinzuzufügen, zu bearbeiten, zu löschen, im Stammverzeichnis hinzuzufügen und zu verschieben?
Wenn ja, wählen Sie beim Erstellen des Benutzers Benutzer als Benutzertyp aus. Benutzer haben standardmäßig all diese Rechte.
Eintragskonfiguration
Benutzern wird der Zugriff gewährt oder verweigert, indem Berechtigungen für Einträge festgelegt werden. Berechtigungen können Benutzern oder Benutzergruppen zugewiesen werden. Die Best Practice ist, Berechtigungen an Benutzergruppen zu vergeben, um den Zugriff für mehrere Benutzer gleichzeitig zu steuern.
Um Berechtigungen für einen Eintrag festzulegen, bearbeiten Sie einen beliebigen Eintrag, aktivieren Sie Erweitert und navigieren Sie dann zum Abschnitt Sicherheit – Berechtigungen.
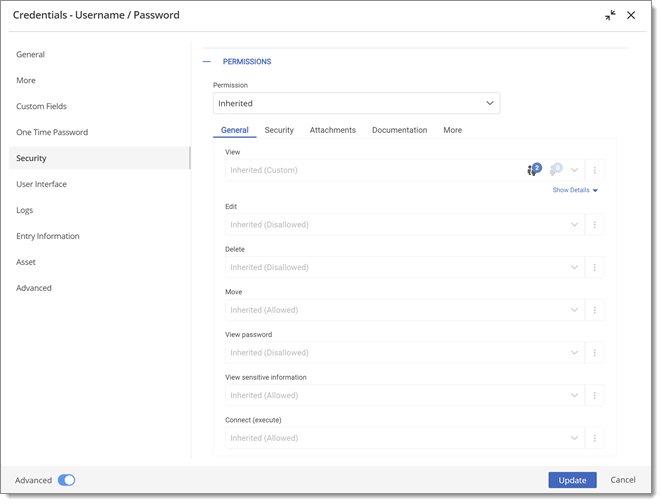
Berechtigungen werden normalerweise für Ordner festgelegt und gelten für alle untergeordneten Einträge. Eine Best Practice ist, alle Berechtigungen des Tresor-Ordners auf Nicht erlaubt zu setzen. Dadurch werden alle Berechtigungen aller Einträge standardmäßig verweigert.
Der Zugriff wird Benutzern verweigert, indem der Zugriff ausdrücklich anderen Benutzern gewährt wird. Anders gesagt: Allen Benutzern, die nicht in der Liste einer Berechtigung stehen, wird der Zugriff verweigert.
Damit ein Benutzer Zugriff auf einen Unterordner hat, muss der Benutzer mindestens die Berechtigung Anzeigen für alle übergeordneten Ordner besitzen.
Betrachten Sie die folgende Struktur:
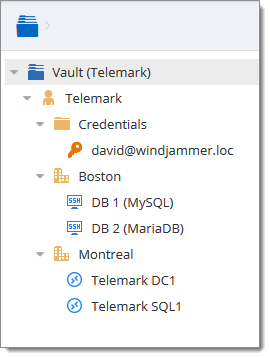
Es gibt drei Ordnerebenen: den Tresor, Telemark und die untergeordneten Elemente von Telemark.
Angenommen, ein Benutzer, wie zum Beispiel ein Berater, soll nur Zugriff auf den Ordner Montreal haben. Dem Berater muss auch die Berechtigung Anzeigen für den Ordner Telemark gewährt werden. Das Gewähren des Anzeigen-Zugriffs auf den Ordner Telemark gibt dem Berater jedoch die Berechtigung, alle untergeordneten Elemente von Telemark anzuzeigen. Um die Anzeigen-Berechtigungen für den Berater bei bestimmten untergeordneten Elementen zu verweigern, müssen die Anzeigen-Berechtigungen dieser Elemente ausdrücklich für andere Benutzer festgelegt werden.
Zuletzt aktualisiert
War das hilfreich?