

Multifaktor
Konfigurieren Sie die Multifaktor-Authentifizierung (MFA) in Devolutions Server, um der Anwendung eine zusätzliche Sicherheitsebene hinzuzufügen.
Devolutions Server unterstützt mehrere Arten von MFA. Sie können einen Standard-MFA-Typ für Ihre gesamte Organisation oder MFA benutzerweise konfigurieren. Wenn MFA konfiguriert ist, melden sich Benutzer mit ihrem Benutzernamen/Passwort sowie einem MFA-Produkt an.
Multifaktor-Authentifizierung über die Weboberfläche konfigurieren
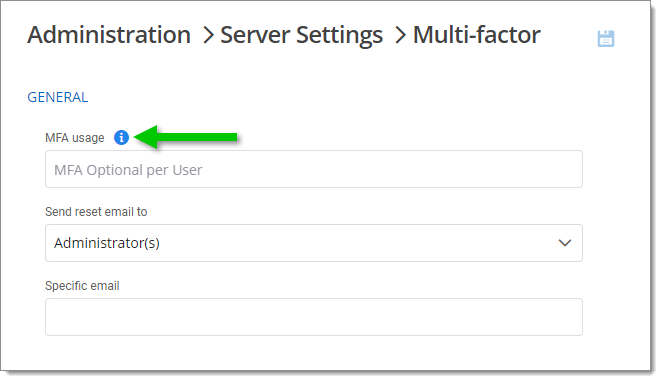
Um auf die MFA-Konfiguration zuzugreifen, navigieren Sie zu Administration – Server settings – Multifactor.
Die erste Option besteht darin, zu wählen, wie Sie die Multifaktor-Authentifizierung durchsetzen möchten. Klicken Sie dazu auf das Informationssymbol neben MFA usage, um zum Abschnitt Bedingte Zugriffsrichtlinien zu gelangen.
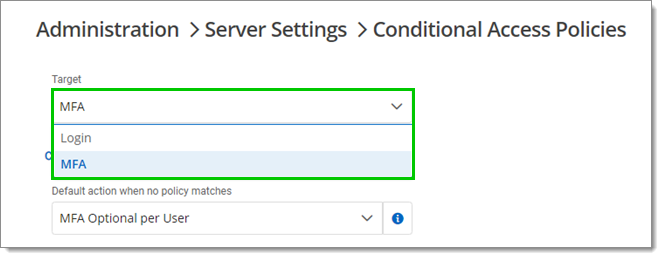
Wählen Sie ein Target (Login oder MFA).
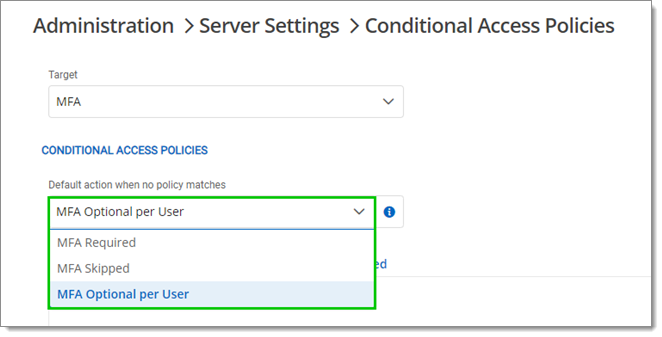
Wenn Sie im letzten Schritt MFA gewählt haben, wählen Sie eine Default action when no policy matches zwischen den folgenden:
MFA required: MFA wird für alle Benutzer erzwungen. Ein Standard-MFA-Typ wird für alle Benutzer festgelegt.
MFA skipped: MFA wird nicht erzwungen.
MFA optional per user: MFA wird individuell erzwungen. Der Administrator wählt aus, wer MFA verwendet und welches Produkt oder welche Technologie verwendet wird. Wählen Sie diese Option, wenn nicht alle Benutzer für die Multifaktor-Authentifizierung eingerichtet sind.
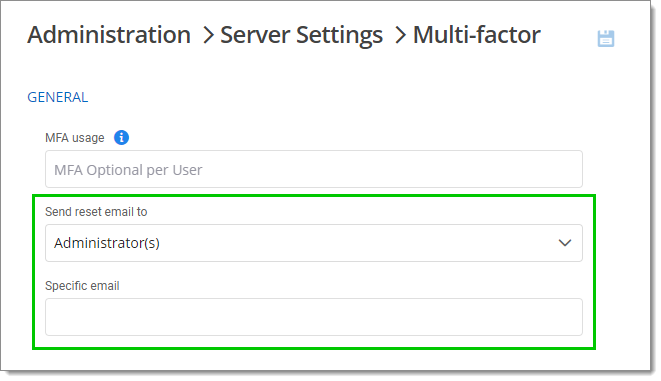
Zurück im Abschnitt Multifactor wählen Sie, an wen die Zurücksetzungs-E-Mail gesendet werden soll: Administrator(s) oder eine Specific email (in diesem Fall müssen Sie die E-Mail-Adresse im Feld Specific email angeben).
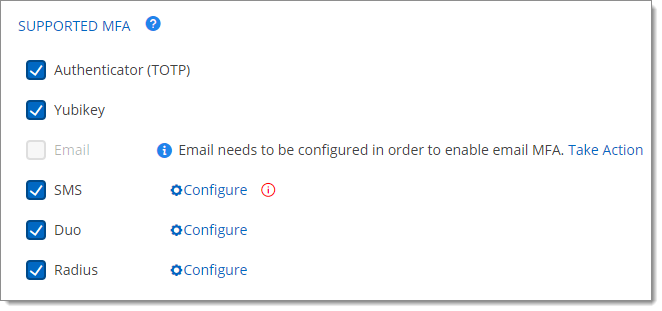
Aktivieren Sie die Kontrollkästchen neben den unterstützten Authentifikatoren, die Sie aktivieren möchten. Sie können so viele auswählen, wie nötig.
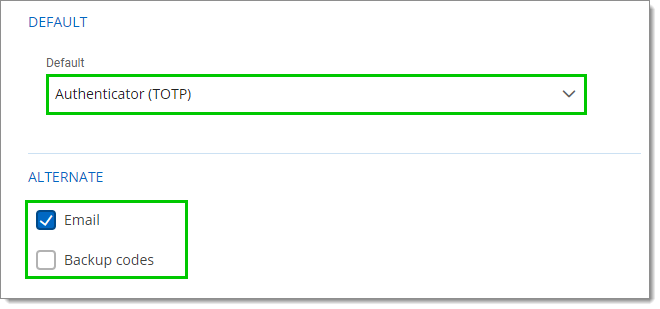
Wählen Sie die Default-MFA unter den im vorherigen Schritt aktivierten aus.
Wählen Sie alternative Anmeldemöglichkeiten zwischen Email und Backup codes. Diese Optionen werden angeboten, wenn Benutzer keinen Zugriff auf ihre gewohnte Methode haben.
Klicken Sie auf Save.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?