

Bedingte Zugriffsrichtlinien
Bedingte Zugriffsrichtlinien berücksichtigen im Allgemeinen verschiedene Faktoren, um zu beurteilen, ob der Zugriff auf eine bestimmte Ressource oder einen bestimmten Dienst zugelassen oder verweigert wird. Durch deren Implementierung können Organisationen wirksam Sicherheitsmaßnahmen durchsetzen, die auf ihre individuellen Anforderungen und Bedürfnisse abgestimmt sind.
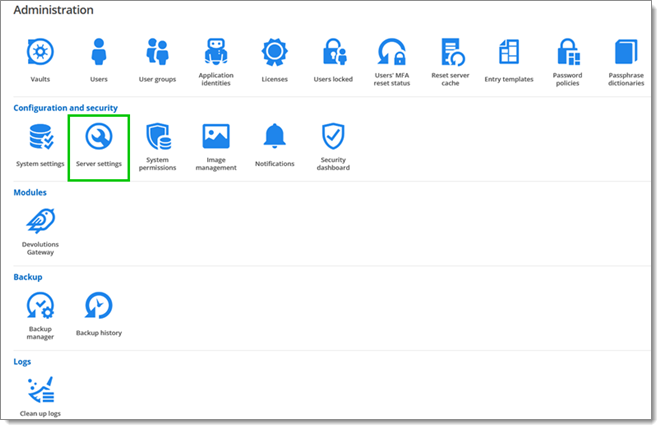
Um die Bedingten Zugriffsrichtlinien von Devolutions Server in der Weboberfläche anzuzeigen, gehen Sie zu Administration – Configuration– Server Settings.
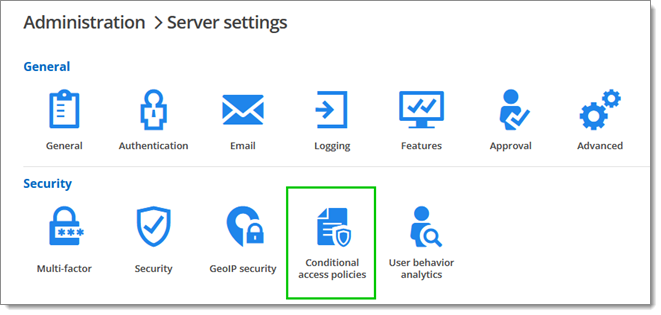
Klicken Sie unter Security auf Conditional Access Policies.
Anmeldung über die Weboberfläche konfigurieren
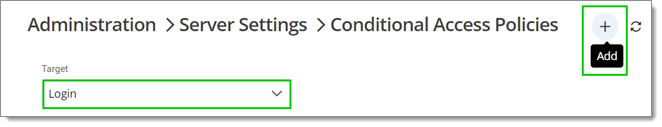
Wählen Sie Login im Dropdown-Menü Target aus und klicken Sie auf die Plus-Schaltfläche (Add).
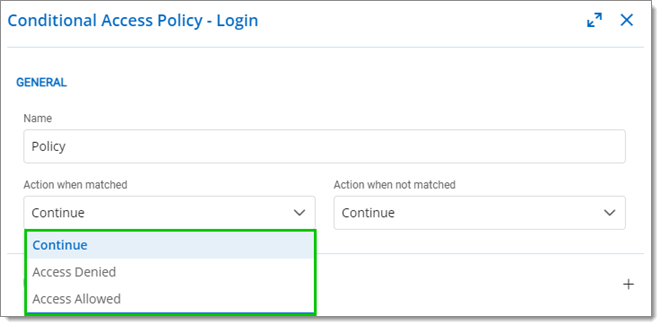
Wählen Sie einen Richtliniennamen und eine Aktion aus den Menüs Action when matched und Action when not matched.
Continue: Zur nächsten Richtlinie wechseln. Wenn es die letzte Richtlinie ist, wird die Standardaktion angewendet.
Access Denied: Der Benutzerzugriff wird verweigert. Benutzer erhalten einen Fehler und können sich nicht anmelden.
Access Allowed: Der Benutzerzugriff wird zugelassen. Abhängig von der Konfiguration kann eine 2FA erforderlich sein.
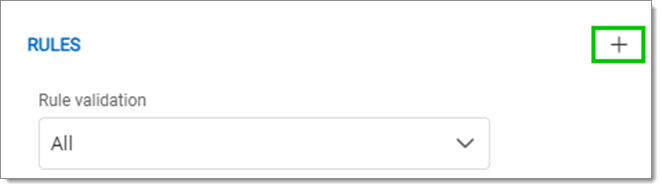
Klicken Sie im Abschnitt Rules auf die Plus-Schaltfläche (Add).
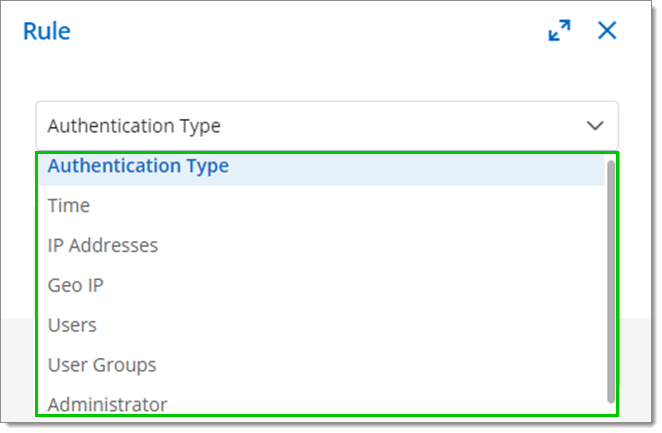
Wählen Sie im Dropdown-Menü aus, ob die Regel für Folgendes gilt:
Authentication type
Time
IP Addresses
Geo IP
Users
Users Groups
Administrator
Klicken Sie auf Add, um das Fenster zu schließen.
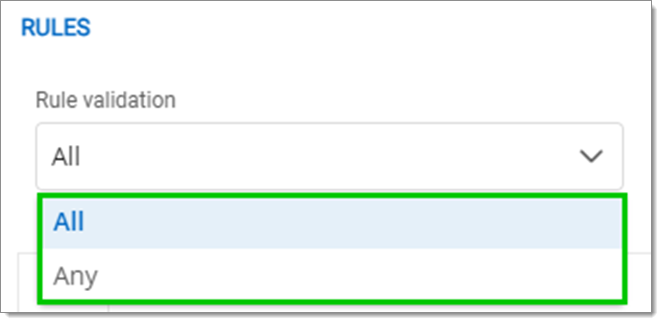
Wählen Sie All oder Any unter Rules – Rule validation aus.
All: Alle Regeln müssen erfüllt sein, um fortzufahren.
Any: Der Benutzer kann sich anmelden, sobald eine Regel erfüllt ist.
Klicken Sie auf Is Active, um die Richtlinie zu aktivieren oder zu deaktivieren.
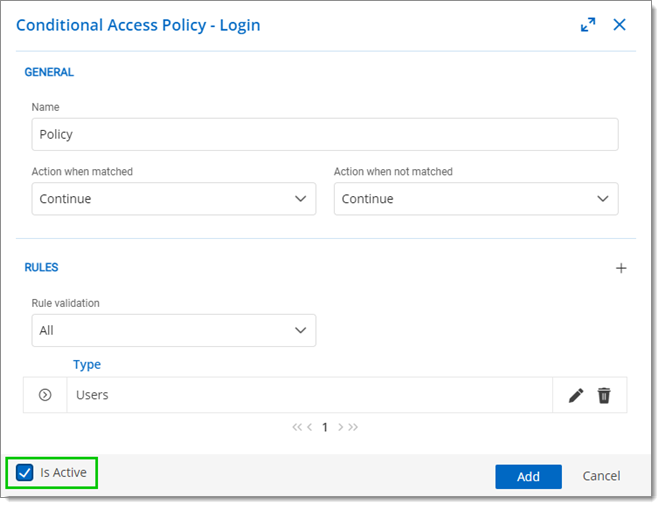
Klicken Sie auf Add, um die Richtlinie zu speichern.
Multifaktor-Authentifizierung über die Weboberfläche konfigurieren
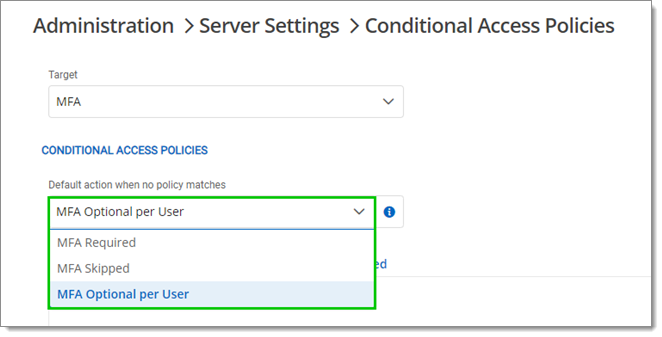
Wählen Sie MFA im Dropdown-Menü Target aus.
Wählen Sie eine Default action when no policy matches zwischen den folgenden Optionen:
MFA Required: MFA wird für alle Benutzer erzwungen. Für alle Benutzer wird ein Standard-MFA-Typ festgelegt.
MFA Skipped: MFA wird nicht erzwungen.
MFA Optional per User: MFA wird individuell erzwungen. Der Administrator entscheidet, wer MFA verwendet und welches Produkt oder welche Technologie dabei zum Einsatz kommt. Wählen Sie diese Option, wenn nicht alle Benutzer für die Multifaktor-Authentifizierung eingerichtet sind.
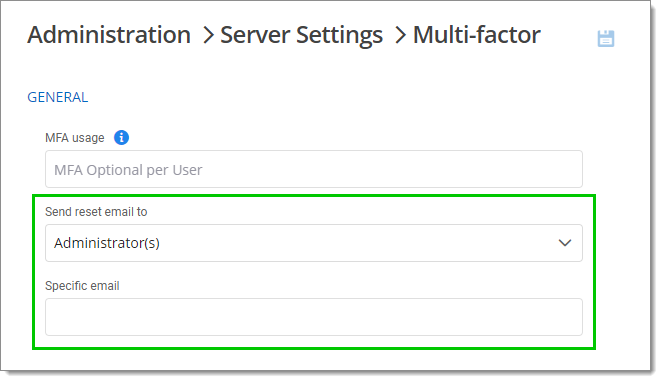
Wählen Sie zurück im Abschnitt Multifactor aus, an wen die Zurücksetzungs-E-Mail gesendet werden soll: an Administrator(s) oder an eine Specific email (in diesem Fall müssen Sie die E-Mail-Adresse im Feld Specific email angeben).
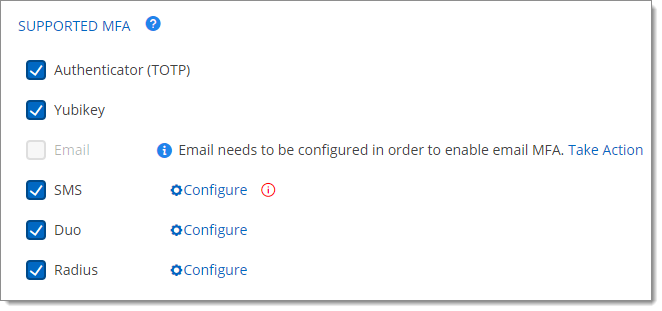
Aktivieren Sie die Kontrollkästchen neben den unterstützten Authentifikatoren, die Sie aktivieren möchten. Sie können so viele auswählen, wie erforderlich.
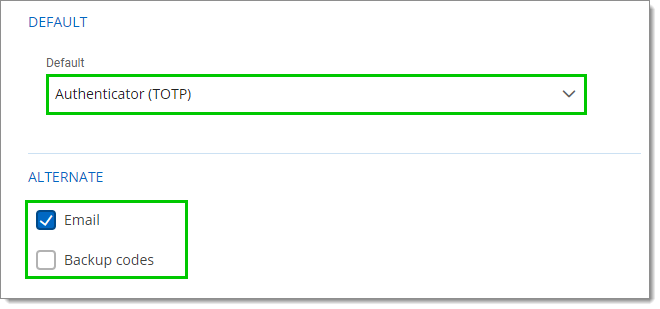
Wählen Sie die Default-MFA unter den im vorherigen Schritt aktivierten aus.
Wählen Sie alternative Anmeldemöglichkeiten zwischen Email und Backup codes aus. Diese Optionen werden angeboten, wenn Benutzer keinen Zugriff auf ihre gewohnte Methode haben.
Klicken Sie auf Save.
Um eine Regel zu den Conditional Access Policies hinzuzufügen, gehen Sie zurück zu Administration – Configuration– Server Settings – Security – Conditional Access Policies.
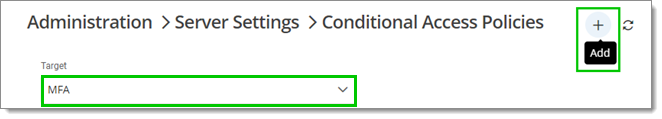
Wählen Sie MFA im Dropdown-Menü Target aus und klicken Sie auf die Plus-Schaltfläche (Add).
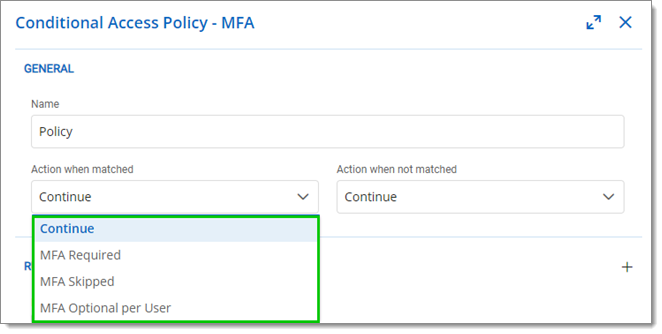
Wählen Sie einen Richtliniennamen und eine Aktion aus den Menüs Action when matched und Action when not matched.
Continue: Zur nächsten Richtlinie wechseln. Wenn es die letzte Richtlinie ist, wird die Standardaktion angewendet.
MFA Required: MFA wird für alle Benutzer erzwungen. Für alle Benutzer wird ein Standard-MFA-Typ festgelegt.
MFA Skipped: MFA wird nicht erzwungen.
MFA Optional per User: MFA wird individuell erzwungen. Der Administrator entscheidet, wer MFA verwendet und welches Produkt oder welche Technologie dabei zum Einsatz kommt. Wählen Sie diese Option, wenn nicht alle Benutzer für die Multifaktor-Authentifizierung eingerichtet sind.
Klicken Sie im Abschnitt Rules auf die Plus-Schaltfläche (Add).
Wählen Sie im Dropdown-Menü aus, ob die Regel für Folgendes gilt:
Authentication type
Time
IP Addresses
Geo IP
Users
Users Groups
Administrator
Klicken Sie auf Add, um das Fenster zu schließen.
Wählen Sie All oder Any unter Rules – Rule validation aus.
All: Alle Regeln müssen erfüllt sein, um fortzufahren. Any: Der Benutzer kann sich anmelden, sobald eine Regel erfüllt ist.
Klicken Sie auf Is Active, um die Richtlinie zu aktivieren oder zu deaktivieren.
Klicken Sie auf Add, um die Richtlinie zu speichern.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?