

Sicherheit
Der Abschnitt Sicherheit ermöglicht dem Administrator die Konfiguration von IP- und Auto-Lock-Einstellungen.
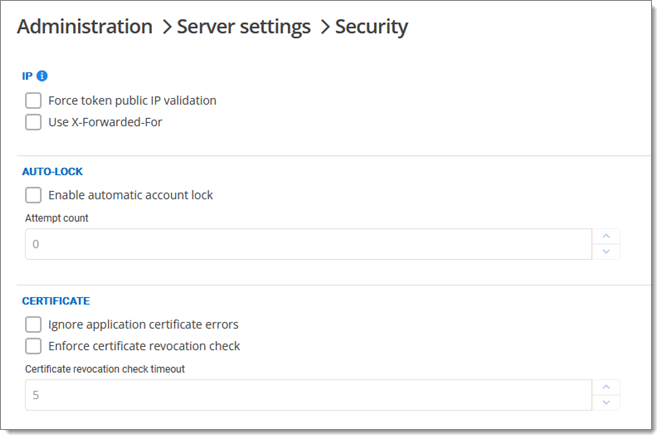
Einstellungen
IP
Öffentliche IP-Validierung des Tokens erzwingen
Erzwingen, dass Sitzungstokens nur von der IP-Adresse verwendet werden können, von der die Sitzung initiiert wurde.
X-Forwarded-For verwenden
Aktivieren Sie die Verwendung eines X-Forwarded-For-Headers für Bereitstellungen in Hochverfügbarkeits- oder lastverteilten Umgebungen.
Auto-Lock
Automatische Kontosperre aktivieren
Benutzerkonten automatisch nach einer vorgegebenen Anzahl aufeinanderfolgender fehlgeschlagener Anmeldeversuche sperren.
Anzahl der Versuche
Legen Sie die Anzahl der fehlgeschlagenen Versuche fest, die Benutzer machen können, bevor ihre Konten gesperrt werden.
Zertifikat
Anwendungszertifikatfehler ignorieren
TLS-Zertifikatfehler für ausgehende Verbindungen ignorieren. Die Verwendung dieser Option wird nicht empfohlen, da sie Verbindungen Adversary-in-the-Middle-Angriffen aussetzen könnte.
Zertifikatswiderrufsprüfungen erzwingen
Aktivieren Sie Online-Widerrufsprüfungen für ausgehende TLS-Verbindungen.
Timeout für Zertifikatswiderrufsprüfung
Legen Sie die maximale Wartezeit (in Sekunden) für Widerrufsprüfungen fest. Wird das Timeout erreicht, gilt das Zertifikat nicht als widerrufen.
Zuletzt aktualisiert
War das hilfreich?