

PingOne
PingOne, eine renommierte Cloud-basierte Identitäts- und Zugriffsverwaltungslösung (IAM) von Ping Identity, bietet sichere Single Sign-On (SSO)-Funktionen, Multifaktor-Authentifizierung (MFA) und Funktionen zur Benutzerbereitstellung. Durch die Integration von PingOne mit Remote Desktop Manager können Organisationen diese robusten Sicherheitsfunktionen direkt in ihrer Remote-Desktop-Verwaltungsumgebung nutzen.
Erforderliche Anwendungen
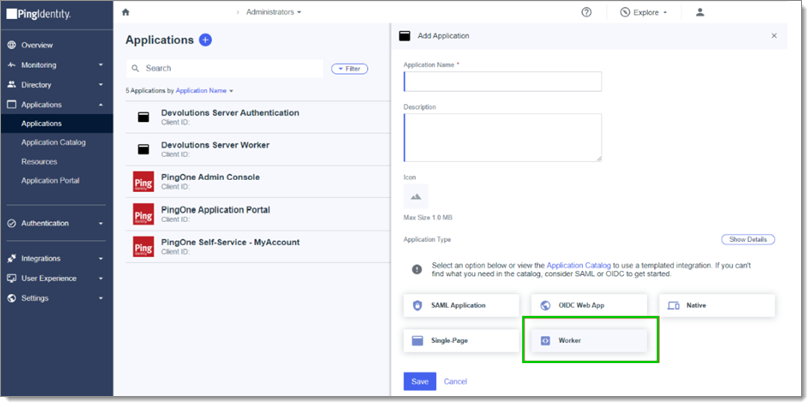
In PingOne werden Berechtigungen basierend auf dem Anwendungstyp zugewiesen. Bei einem Worker stammen die Berechtigungen aus vordefinierten Rollen, während die Berechtigungen für alle anderen Anwendungstypen direkt vom Benutzer kommen. Für PingOne benötigen wir im Gegensatz zu Azure oder Okta zwei Anwendungen.
Worker-Anwendung
Diese Anwendung wird verwendet, um Benutzer und Gruppen aus dem Verzeichnis zu finden.
Erforderliche Rollen
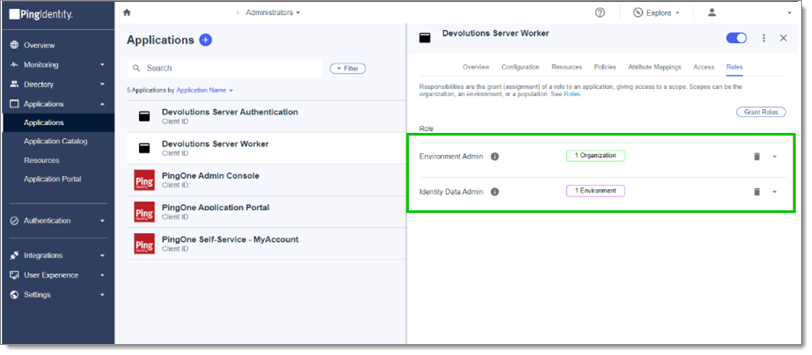
Sowohl die Rolle Environment Admin als auch Identity Admin sind erforderlich.
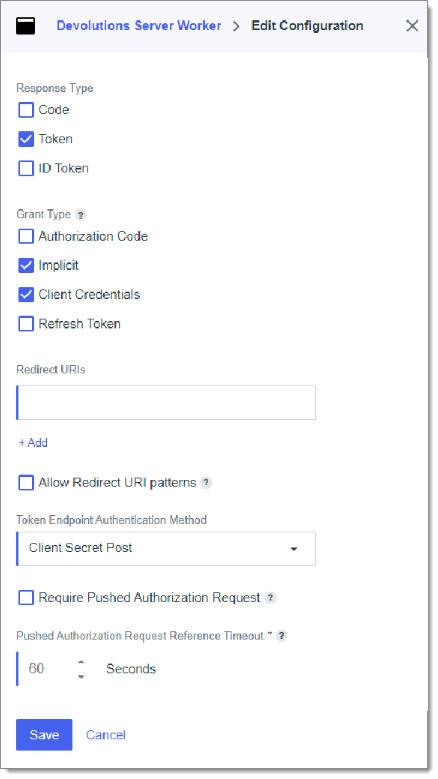
Erforderliche Konfigurationseinstellungen
Nachfolgend finden Sie die erforderlichen Konfigurationseinstellungen in PingOne.
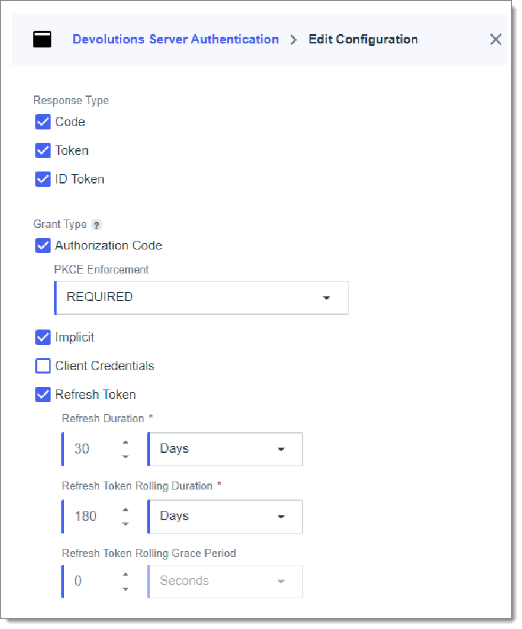
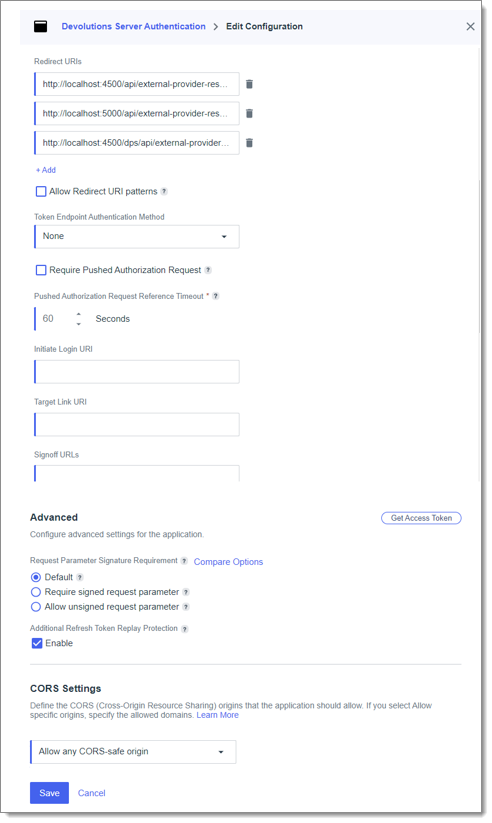
Authentifizierungs-App
Hier sind die erforderlichen Konfigurationseinstellungen für die Anwendung, die zur Authentifizierung eines Benutzers an unserem System über seine PingOne-Identität verwendet wird. Die erforderlichen Konfigurationseinstellungen befinden sich in der Registerkarte Overview.
PingOne-Authentifizierungseinstellungen in Devolutions Server
Gehen Sie in der Weboberfläche von Devolutions Server zu Administration – Server Settings – Authentication. Aktivieren Sie Authenticate with PingOne user und klicken Sie auf PingOne authentication.
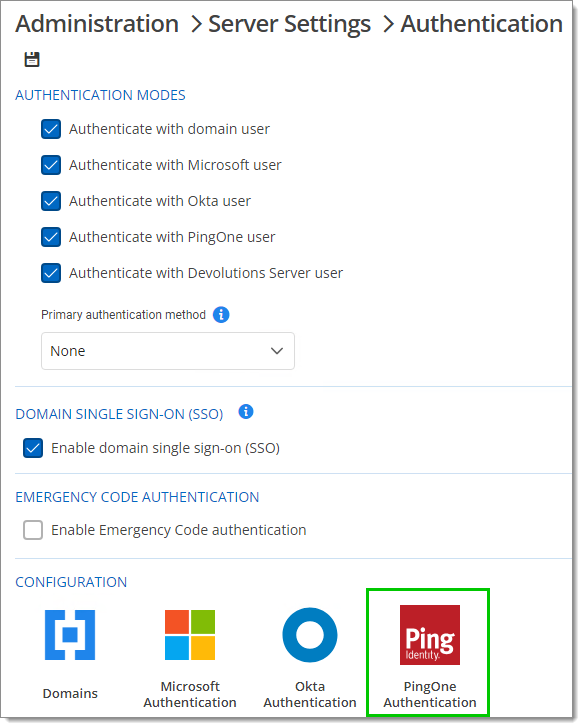
Nachfolgend finden Sie eine Beschreibung der Authentifizierungseinstellungen für PingOne in Devolutions Server.
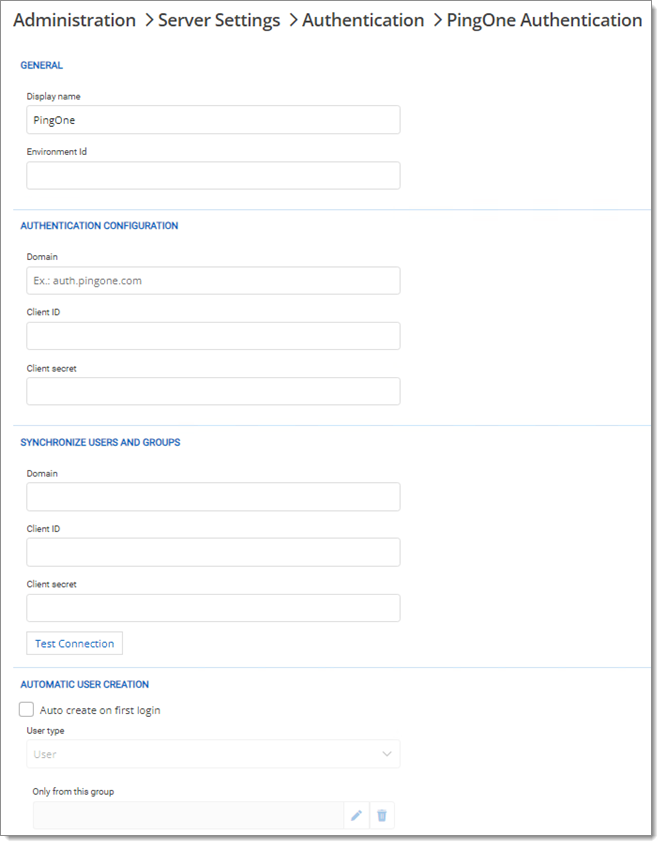
Allgemein
Display Name
Der im PingOne-Dashboard angezeigte Name zur Identifizierung einer Anwendung oder Ressource.
Environment ID
Eine von PingOne zugewiesene eindeutige Kennung zur Unterscheidung zwischen bestimmten Betriebsumgebungen (z. B. Entwicklung, Test, Produktion).
Authentifizierungskonfiguration
Domain
Die in Authentifizierungsprozessen verwendete Domäne, die häufig die primäre Internetdomäne der Organisation widerspiegelt, um die Organisation in PingOne zu identifizieren.
Client ID
Eine von PingOne bereitgestellte eindeutige Kennung für eine Anwendung, die die OAuth 2.0-Authentifizierung erleichtert, indem sie sie von anderen unterscheidet.
Client Secret
Ein von PingOne bereitgestellter geheimer Schlüssel, der zusammen mit der Client ID für die OAuth 2.0-Authentifizierung verwendet wird und einen sicheren Zugriff auf die Anwendung gewährleistet.
Benutzer und Gruppen synchronisieren
Domain
Die mit der Organisation verknüpfte Internetdomäne für die Synchronisierung von Benutzern und Gruppen, typischerweise die E-Mail-Domäne der Organisation. Die URL lautet api.pingone.[com, ca, eu, asia]/v1. Beachten Sie, dass die URL davon abhängt, wo PingOne bereitgestellt wird.
Client ID
Eine Kennung für die Anwendung oder den Dienst, die von PingOne zur Verwaltung der Synchronisierungsprozesse von Benutzern und Gruppen verwendet wird.
Client Secret
Ein geheimer Schlüssel, der zusammen mit der Client ID verwendet wird, um Benutzer und Gruppen sicher zwischen den Verzeichnisdiensten der Organisation und PingOne zu synchronisieren.
Test Connection
Testen und überprüfen Sie, ob die Einstellungen für die Synchronisierung von Benutzern und Gruppen korrekt konfiguriert und mit PingOne funktionsfähig sind.
Automatische Benutzererstellung
Auto Create on First Login
Aktiviert die automatische Erstellung von Benutzerkonten in PingOne, wenn sich diese erstmals anmelden.
User Type
Legt die Rolle oder Berechtigungen für Benutzer fest, die bei ihrer ersten Anmeldung automatisch erstellt werden, was sich auf ihren Zugriff innerhalb der PingOne-Plattform auswirkt.
Only from this group
Beschränkt die automatische Erstellung von Benutzerkonten auf Personen, die Mitglieder einer bestimmten Gruppe sind.
Zuletzt aktualisiert
War das hilfreich?