

Authentifizierung
Die SQL-Authentifizierung wird nach der Migration aktiviert. Es ist jedoch nicht möglich, Benutzer mit diesem Authentifizierungstyp zu erstellen. Ziel ist es lediglich, die Migration zu unterstützen, und es wird empfohlen, die SQL-Authentifizierung zu deaktivieren, sobald alle Benutzer migriert sind.
Im Abschnitt Authentifizierung kann der Administrator auswählen, welche Authentifizierungstypen für die Verbindung mit Devolutions Server verwendet werden können.
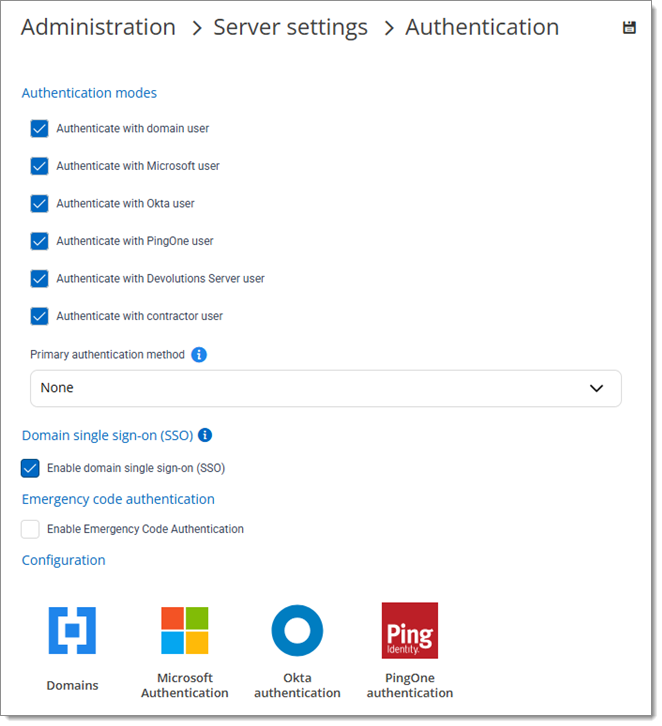
Einstellungen
Authentifizierungsmodi
Mit Domänenbenutzer authentifizieren
Die Domäne wird zur Authentifizierung des Benutzers verwendet.
Mit Microsoft-Benutzer authentifizieren
AzureAD wird zur Authentifizierung des Benutzers verwendet.
Mit Okta-Benutzer authentifizieren
Okta wird zur Authentifizierung des Benutzers verwendet.
Mit PingOne-Benutzer authentifizieren
PingOne wird zur Authentifizierung des Benutzers verwendet.
Mit Devolutions Server-Benutzer authentifizieren
Devolutions Server wird zur Authentifizierung des Benutzers verwendet. Sie müssen den initialen Benutzer über die Devolutions Server Console erstellen.
Mit Auftragnehmer-Benutzer authentifizieren
Erlaubt die Authentifizierung mit einem Auftragnehmer-Benutzer, d. h. einem temporären Benutzer mit eingeschränkten Zugriffsrechten und UI-Optionen.
Primäre Authentifizierungsmethode
Wenn Sie eine primäre Authentifizierungsmethode auswählen, werden Benutzer, die noch keine personalisierte Auswahl des Authentifizierungstyps für die Anmeldeseite haben, automatisch zur gewählten Methode weitergeleitet.
Domänen-Single Sign-On (SSO)
Domänen-Single Sign-On (SSO) erfordert eine weitere Konfiguration auf Ihrem IIS-Server.
Authentifizierung mit Notfallcode aktivieren
Die Anwendung sendet eine E-Mail mit einem Notfallcode zur Authentifizierung, falls eine der oben genannten Authentifizierungsmethoden nicht funktioniert. Die Einstellung E-Mail ist erforderlich, damit diese Option funktioniert.
Konfiguration
Domäne
Konfigurieren Sie den Typ Domäne.
Microsoft-Authentifizierung
Konfigurieren Sie den Typ Office365.
Okta-Authentifizierung
Konfigurieren Sie den Typ Okta.
PingOne-Authentifizierung
Konfigurieren Sie den Typ PingOne.
Authentifizierungsmigration
Migrieren Sie die Authentifizierungsmethode des vorhandenen Benutzerkontos zu einer anderen Authentifizierungsmethode oder einer anderen Domäne in Active Directory oder Azure Active Directory.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?