

X-Forwarded-For
Die Option X-Forwarded-For verwenden, die in der Weboberfläche von Devolutions Server unter Administration – Servereinstellungen – Sicherheit zu finden ist, wurde eingeführt, um ein Sicherheitsproblem mit Devolutions Server hinter einem Load Balancer zu lösen: Der Server sah nur den Aufrufer direkt vor ihm.
Bei der ersten Implementierung war die Option standardmäßig aktiviert, um die Rückwärtskompatibilität für Benutzer zu gewährleisten, die bereits Load Balancer verwendeten. Seit Devolutions Server 2023.3 ist sie jedoch bei neuen Devolutions Server-Installationen standardmäßig deaktiviert. Daher müssen Sie bei neuen Installationen mit einem Load Balancer die Option manuell unter Administration – Servereinstellungen – Sicherheit aktivieren. Für bestehende Installationen ist keine Aktion erforderlich.
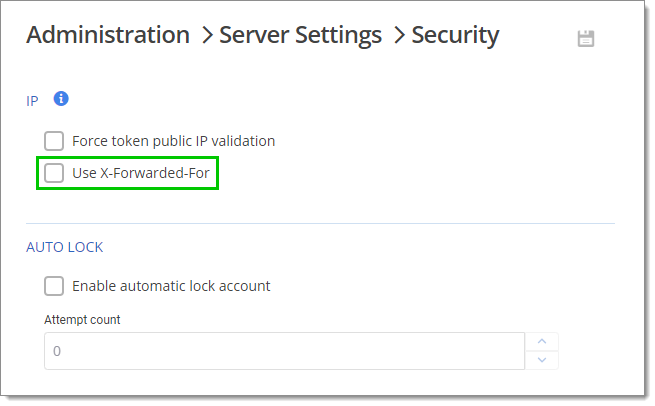
Wenn die Option aktiviert ist, wird der Header X-Forwarded-For von IIS zur Anfrage hinzugefügt (dies funktioniert nicht mit Kestrel). Jeder Zwischenknoten fügt die Identität des ursprünglichen Aufrufers zum Anfrage-Header hinzu und ergänzt fortlaufend seinen Aufrufer für den nächsten Knoten. Folglich sieht der letzte Knoten nicht nur den ursprünglichen Aufrufer, sondern auch, welche Knoten davor beteiligt waren.
Zuletzt aktualisiert
War das hilfreich?