

Allgemeine Informationen zum Scheduler-Dienst
Der Scheduler-Dienst ist eine Devolutions Server-Komponente, die für mehrere Funktionen zuständig ist.
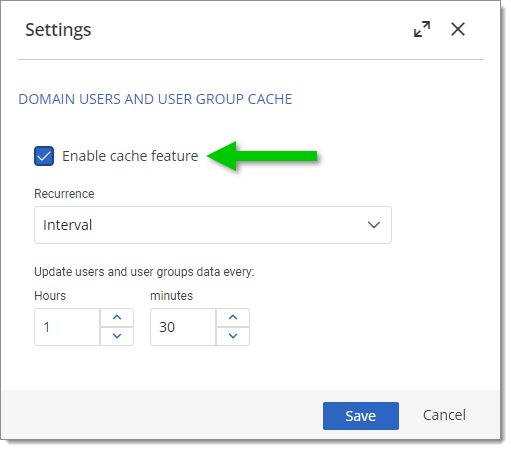
Wird über die Devolutions Server-Weboberfläche unter Administration – Server settings – Authentication – Domains – Settings – Enable cache feature aktiviert.
Entra ID-Cache
Der Scheduler wird verwendet, wenn der Entra ID-Cache aktiv ist.
PAM-Heartbeat (Checkout-Verarbeitung, Passwortrotation)
Erforderlich bei Verwendung der PAM-Funktionen.
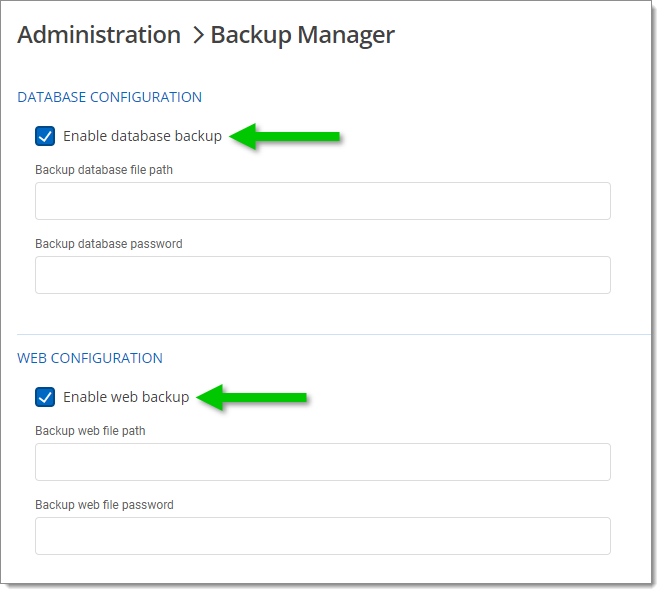
Erforderlich, wenn der Backup-Manager über die Devolutions Server-Weboberfläche unter Administration – Backup manager aktiviert ist, entweder für:
Enable database backup.
Enable web backup.
Benachrichtigungen
Erforderlich, wenn eine Benachrichtigung eingerichtet ist.
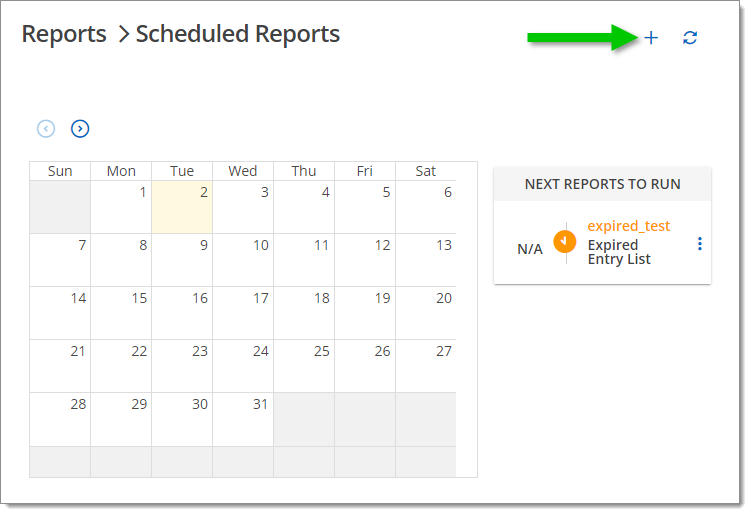
Erforderlich, wenn aktiviert. Wird in der Devolutions Server-Weboberfläche unter Reports – Scheduled reports festgelegt. Klicken Sie auf das Symbol "+", um einen neuen Scheduled report hinzuzufügen.
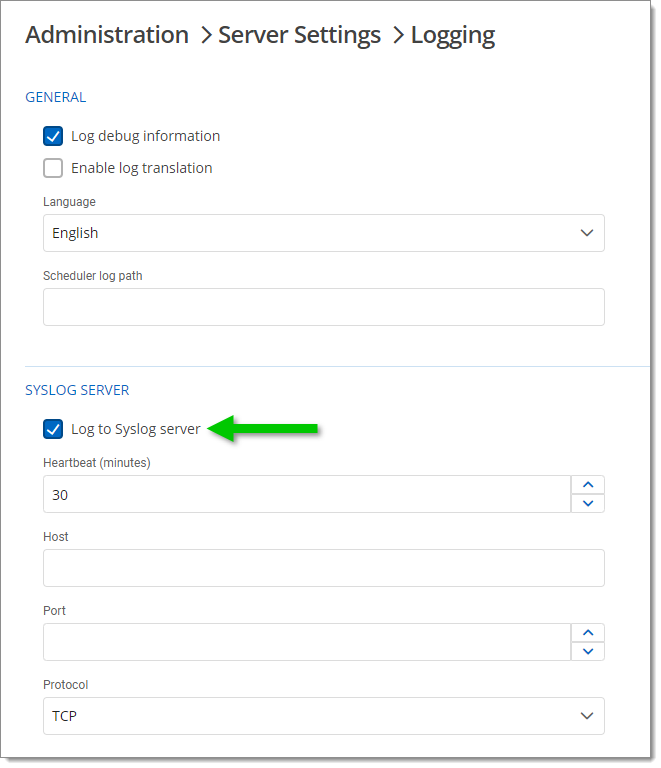
Erforderlich, wenn die Syslog-Protokollierung über die Devolutions Server-Weboberfläche unter Administration – Server settings – Logging – Log to Syslog server aktiviert ist.
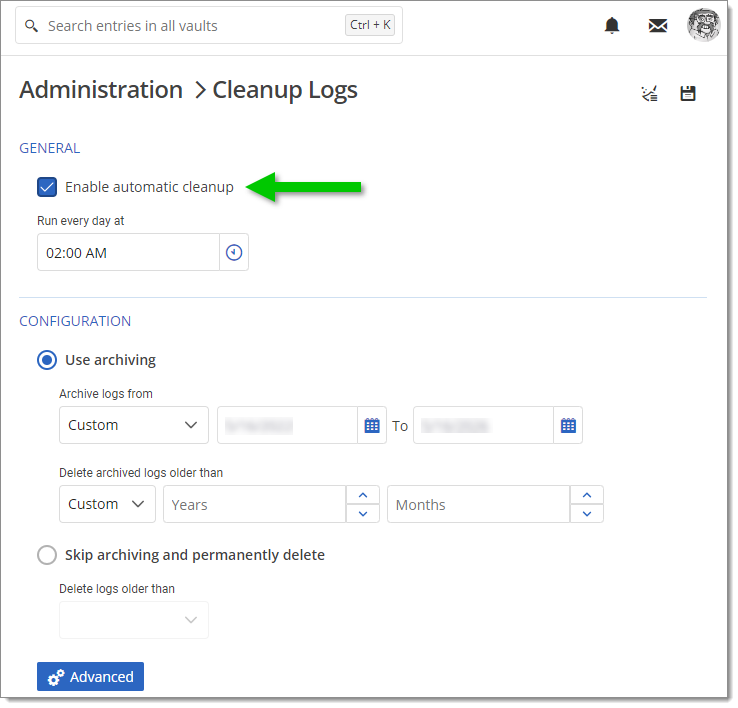
Erforderlich, wenn die automatische Protokollbereinigung über die Devolutions Server-Weboberfläche unter Administration – Logs – Cleanup logs – Enable automatic cleanup aktiviert ist.
Konfiguration und Voraussetzungen
Der Scheduler ist ein Windows-Dienst. Er wird über die Devolutions Server Console mit Install Scheduler installiert. Der Scheduler wird installiert und ist in der Windows-Dienstekonsole als DevolutionsSchedulerService verfügbar.
Dieser Dienst benötigt Zugriff auf die Devolutions Server-Datenbank und auf bestimmte Orte im Dateisystem. Je nachdem, ob Devolutions Server für die Verwendung integrierter Sicherheit oder von SQL-Konten konfiguriert ist, müssen unterschiedliche Einstellungen angewendet werden.
Bei Verwendung integrierter Sicherheit
Der Scheduler verwendet die Identität, die dem Konto in den Windows-Diensten (services.msc) zugewiesen ist.
Das AD-Dienstkonto benötigt die Berechtigung Lesen für die Verschlüsselungsschlüsseldatei.
Das AD-Dienstkonto benötigt außerdem eine Lese-Berechtigung für den Container NetFrameworkConfigurationKey des RsaProtectedConfigurationProvider von .NET.
Bei Verwendung von SQL-Konten
Die für die Datenbank verwendete Identität wird in der Devolutions Server Console unter Server – Edit – Database – Scheduler service festgelegt.
Der Dienst läuft standardmäßig mit dem Netzwerkdienst. Dieses Konto kann eine web.config-Datei standardmäßig nicht entschlüsseln, und es wird nicht empfohlen, dies ohne entsprechende Kenntnisse zu tun.
Scheduler-Protokollierung aktivieren
Gehen Sie in der Devolutions Server-Weboberfläche zu Administration – Server settings – Logging.
Aktivieren Sie Log debug information und geben Sie dann einen Scheduler log path zum Speichern der Protokolldateien an. Der Ordnerpfad ist relativ zum Scheduler-Dienst (*C:* ist das Laufwerk C des Servers).
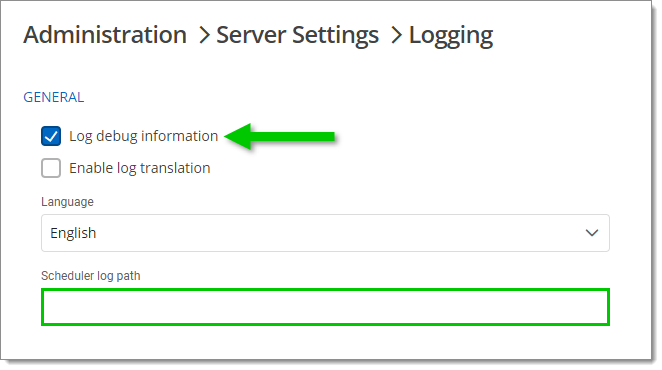
Speichern Sie Ihre Änderungen, bevor Sie den Abschnitt Logging verlassen.
Konfigurieren Sie die Identität, unter der der Scheduler ausgeführt wird, sofern noch nicht geschehen, so, dass sie die Berechtigung Schreiben besitzt, da sie in den Ordner schreiben muss.
Starten Sie den Scheduler-Dienst neu.
Scheduler-Dienst in einer Hochverfügbarkeitsumgebung
Der Scheduler-Dienst unterstützt Hochverfügbarkeitsumgebungen. Bei dieser Art der Bereitstellung ist jeweils nur ein Scheduler aktiv, während die anderen im Standby-Modus bleiben.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?