

Kontenerhebung vor der Bereitstellung
Eine Devolutions Server-Instanz benötigt mehrere Konten, um ihre verschiedenen Dienste auszuführen. Instanzen unterstützen Active Directory-Domänenkonten oder SQL-Konten in Kombination mit lokalen Dienstkonten, um ihre Dienste auszuführen.
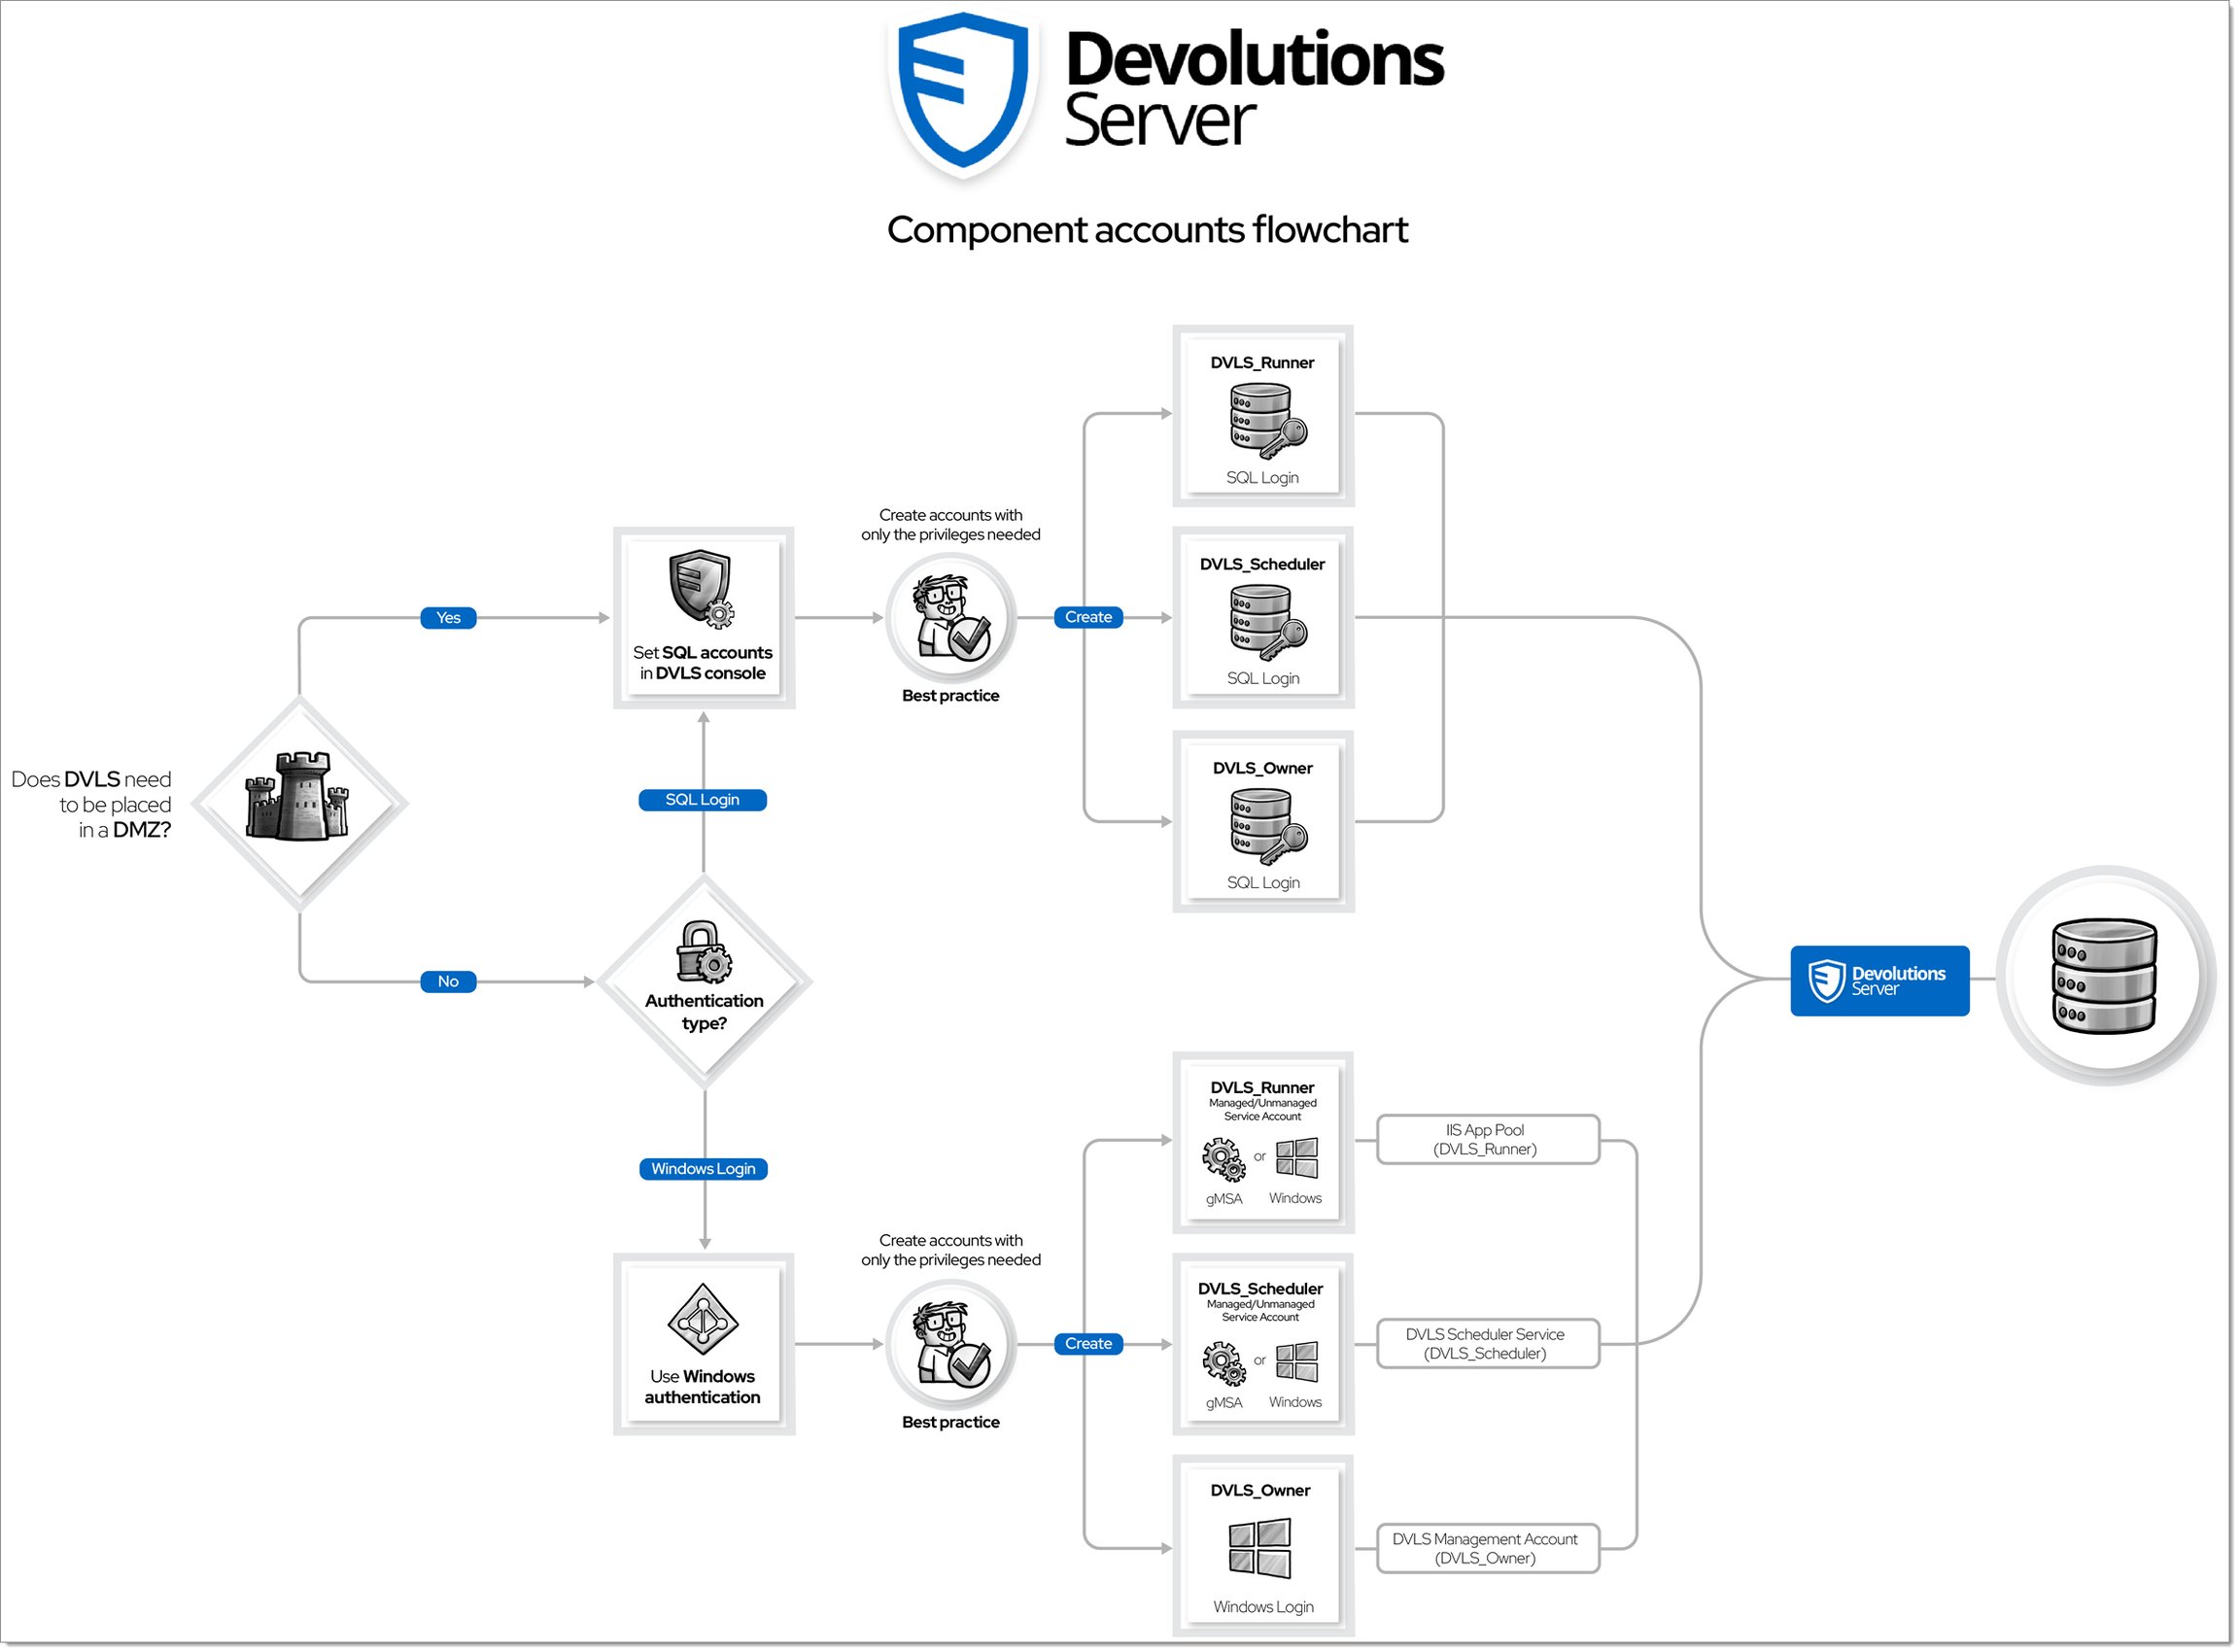
Windows-Domänenkonten (integrierte Authentifizierung)
Devolutions Server unterstützt die Verwendung der integrierten Authentifizierung für Windows-Konten. Typischerweise werden diese Konten in lokalen Active Directory-Umgebungen oder im Cloud-gehosteten Azure Entra ID verwaltet.
Es wird empfohlen, für die verschiedenen Rollen separate Konten zu verwenden.
KONTO
TYP
ZWECK
ANFORDERUNGEN
DVLS_Owner
Active Directory oder lokales Windows
Ein lokales administratives Windows-Konto muss auf dem Devolutions Server-Hostsystem vorhanden sein, um dieses ordnungsgemäß zu installieren und zu verwalten (über die Devolutions Server Console-Anwendung).
Wird verwendet, um die Devolutions Server Console-Anwendung zu starten und eine Devolutions Server-Instanz zu installieren.
Ein interaktives Mitglied der lokalen Windows-Administratorgruppe auf dem Devolutions Server-Hostsystem.
Microsoft SQL Server
Serverrolle:
dbcreatorSicherungsfähiges Element:
Alter any login,Control ServerDatenbank:
dbowner
Klicken Sie hier, um zu erfahren, warum Control Server erforderlich ist, wann es verwendet wird und wie Sie die Vergabe vermeiden können.
DVLS_Runner
Active Directory
Das Konto wird dem IIS-Anwendungspool zugewiesen, der die Devolutions Server-Instanz ausführt, und erhält bei der Installation der Instanz die geringsten Berechtigungen.
Nach der Installation der Anwendung muss die Konfiguration direkt am IIS-Anwendungspool durchgeführt werden. Sobald der Pool konfiguriert wurde, sollte die Devolutions Server Console verwendet werden, um dem Benutzer die geringsten erforderlichen Berechtigungen zuzuweisen.
Es erfordert die Berechtigung Log on as a service in der lokalen Sicherheitsrichtlinie (secpol.msc) – Lokale Richtlinien – Zuweisen von Benutzerrechten.
Stellen Sie sicher, dass Sie jedes GPO deaktivieren, das diese Konfiguration überschreiben könnte.
DVLS_Scheduler
Active Directory
Dieses Konto ist erforderlich, um Hintergrundaufgaben innerhalb einer Devolutions Server-Instanz auszuführen, wie den Scheduler-Dienst, und erhält bei der Installation der Instanz die geringsten Berechtigungen.
Wird während einer Instanzinstallation in der Devolutions Server Console konfiguriert.
Es erfordert die Berechtigung Log on as a service in der lokalen Sicherheitsrichtlinie (secpol.msc) – Lokale Richtlinien – Zuweisen von Benutzerrechten.
Stellen Sie sicher, dass Sie jedes GPO deaktivieren, das diese Konfiguration überschreiben könnte.
DVLS_ADAuth
Active Directory
Ein optionales Konto, das nur erforderlich ist, wenn die Windows-Authentifizierung für eine Devolutions Server-Instanz aktiviert ist. Nach der Installation können Sie die verfügbaren Authentifizierungsmethoden in der Web-Benutzeroberfläche unter Administration – Konfiguration – Servereinstellungen – Authentifizierung konfigurieren.
Ein Lesezugriff auf die angegebene Organisationseinheit (OU) innerhalb von Active Directory, in der die Devolutions Server-Benutzer gespeichert sind.
Es muss ein AD-Benutzer sein.
Windows-SQL-Konten
Devolutions Server unterstützt SQL-Logins für Windows-Computer, die keiner Domäne angehören, oder wenn Konten ohne Domänenzugehörigkeit verwendet werden sollen. Es wird empfohlen, für die verschiedenen Rollen separate Konten zu verwenden.
Es wird empfohlen, für die verschiedenen Rollen separate Konten zu verwenden.
KONTO
TYP
ZWECK
ANFORDERUNGEN
Lokales Administratorkonto
Lokales Windows
Ein lokales administratives Windows-Konto muss auf dem Devolutions Server-Hostsystem vorhanden sein, um dieses ordnungsgemäß zu installieren und zu verwalten (über die Devolutions Server Console-Anwendung).
Wird verwendet, um die Devolutions Server Console-Anwendung zu starten und eine Devolutions Server-Instanz zu installieren.
Ein interaktives Mitglied der lokalen Windows-Administratorgruppe auf dem Devolutions Server-Hostsystem.
DVLS_Owner
SQL-Login
Ein SQL-Login-Konto mit Rechten zum Erstellen einer Datenbank und zum Zuweisen der erforderlichen Berechtigungen für die neue Devolutions Server-Instanz.
Microsoft SQL Server
Serverrolle:
dbcreatorSicherungsfähiges Element:
Alter any login,Control ServerDatenbank:
dbowner
Klicken Sie hier, um zu erfahren, warum Control Server erforderlich ist, wann es verwendet wird und wie Sie die Vergabe vermeiden können.
DVLS_Runner
SQL-Login
Der IIS-Anwendungspool wird als lokales Windows-Konto Network Service ausgeführt und verwendet das SQL-Login in einer gespeicherten SQL-Verbindungszeichenfolge.
DVLS_Scheduler
SQL-Login
Dieses Konto ist erforderlich, um Hintergrundaufgaben innerhalb einer Devolutions Server-Instanz auszuführen, wie den Scheduler-Dienst, und erhält bei der Installation der Instanz die geringsten Berechtigungen.
Der Windows-Dienst wird als Windows-Konto Local Service ausgeführt und verwendet das SQL-Login in einer gespeicherten SQL-Verbindungszeichenfolge.
DVLS_ADAuth
Active Directory
Ein optionales Konto, das nur erforderlich ist, wenn die Windows-Authentifizierung für eine Devolutions Server-Instanz aktiviert ist. Nach der Installation können Sie die verfügbaren Authentifizierungsmethoden in der Web-Benutzeroberfläche unter Administration – Konfiguration – Servereinstellungen – Authentifizierung konfigurieren.
Ein Lesezugriff auf die angegebene Organisationseinheit (OU) innerhalb von Active Directory, in der die Devolutions Server-Benutzer gespeichert sind.
Linux-SQL-Konten
Devolutions Server für Linux benötigt nicht dieselbe Anzahl von Konten wie eine Windows-Instanz. Er wird als Kestrel-Anwendung mit einem eigenständigen Scheduler ausgeführt. Daher ist ein einzelner Linux-Benutzer erforderlich, um eine Devolutions Server-Instanz auszuführen.
Es wird empfohlen, für die verschiedenen Rollen separate Konten zu verwenden.
KONTO
TYP
ZWECK
ANFORDERUNGEN
DVLS_Owner
Linux-Benutzer
Ein sudo-fähiges Konto ist erforderlich, um die Installationsskripte auszuführen und eine Devolutions Server-Instanz zu installieren.
DVLS_Runner
Linux-Benutzer
Das Linux-Konto wird der laufenden Devolutions Server-Instanz zugewiesen, die durch eine SystemD-Unit-Datei gesteuert wird.
DVLS_ADAuth
Active Directory
Ein optionales Konto, das nur erforderlich ist, wenn die Windows-Authentifizierung für eine Devolutions Server-Instanz aktiviert ist. Nach der Installation können Sie die verfügbaren Authentifizierungsmethoden in der Web-Benutzeroberfläche unter Administration – Konfiguration – Servereinstellungen – Authentifizierung konfigurieren.
Ein Lesezugriff auf die angegebene Organisationseinheit (OU) innerhalb von Active Directory, in der die Devolutions Server-Benutzer gespeichert sind.
Zuletzt aktualisiert
War das hilfreich?