

Ports und Firewalls
Devolutions Server gibt nicht vor, welche Ports für den Zugriff auf seine Ressourcen erforderlich sind. Sie sollten sich mit Ihrem Systemadministrator beraten, um die notwendigen Anpassungen zu bestimmen, damit Devolutions Server ordnungsgemäß mit Ihrer bestehenden Infrastruktur interagieren kann.
Eingehender Port
Der einzige eingehende Port, der für Devolutions Server benötigt wird, ist der für die HTTP- oder HTTPS-Kommunikation, je nach Ihrer Vorliebe. Wir empfehlen dringend, HTTPS zu verwenden, selbst wenn dies nur innerhalb Ihrer eigenen Netzwerkinfrastruktur erfolgt. Obwohl der Standardport leicht geändert werden kann, handelt es sich in der Regel um Port 443.
Ausgehender Port
Für den ordnungsgemäßen Betrieb von Devolutions Server sind zwei Technologien im Spiel: SQL Server, LDAP/LDAPS.
SQL Server
Abhängig von der bei der Installation getroffenen Wahl zwischen Default Instance oder Named Instance wird die SQL Server-Instanz auf unterschiedlichen Ports lauschen. Mit dem SQL Server Configuration Manager können Sie die Details im Abschnitt Protocols einsehen.
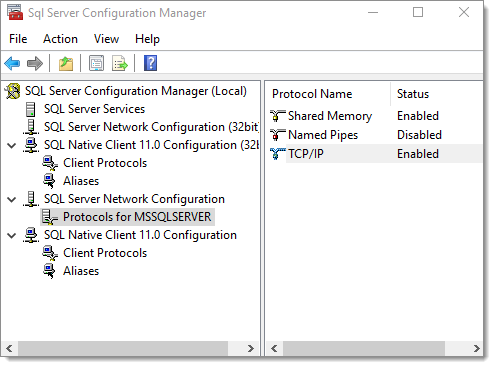
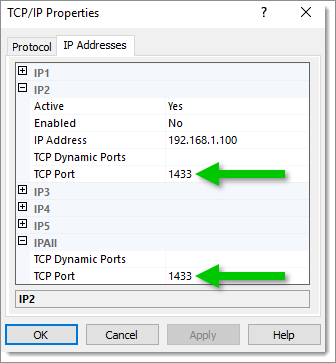
In den meisten Fällen wird TCP/IP für Remote-Verbindungen verwendet. Sie können sehen, welche Ports verwendet werden. Wenn Sie sehen, dass TCP Dynamic Ports im Spiel sind, ändern sich diese bei jedem Neustart der SQL Server-Instanz und sind daher für eine gehärtete Installation nicht gut geeignet.
Weitere Informationen finden Sie unter SQL Server Configuration Manager auf Technet
LDAP/LDAPS
Wie in LDAPS auf Technet angegeben, ist die LDAP-Kommunikation unter bestimmten Bedingungen von Natur aus unsicher:
Standardmäßig ist die LDAP-Kommunikation zwischen Client- und Serveranwendungen nicht verschlüsselt. Das bedeutet, dass es möglich wäre, ein Netzwerküberwachungsgerät oder eine entsprechende Software zu verwenden und die Kommunikation zwischen LDAP-Client- und -Servercomputern einzusehen. Dies ist besonders problematisch, wenn ein LDAP Simple Bind verwendet wird, da die Anmeldeinformationen (Benutzername und Passwort) unverschlüsselt über das Netzwerk übertragen werden. Dies könnte schnell zur Kompromittierung von Anmeldeinformationen führen.
Befolgen Sie die Anweisungen für Ihr Betriebssystem, um LDAPS einzurichten. Dies umfasst die Bereitstellung von Zertifikaten, die mit Ihrer Zertifizierungsstelle (CA) generiert wurden.
LDAP verwendet standardmäßig Port 389. Selbst wenn Sie LDAPS aktivieren, kann einfaches LDAP verwendet werden, daher muss es deaktiviert werden.
LDAPS verwendet standardmäßig Port 636 für typische Domänen, verwendet jedoch Port 3269 bei der Kommunikation mit einem Global Catalog Server (im Grunde, wenn Sie eine Forest haben). Ihr Domänenadministrator sollte Ihnen Details zu Ihrer Domäneninfrastruktur bereitstellen können, insbesondere wenn benutzerdefinierte Ports verwendet wurden. Sie können auch ldp.exe verwenden, um Konnektivitätstests durchzuführen.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?