> For the complete documentation index, see [llms.txt](https://docs.devolutions.net/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.devolutions.net/server/de/knowledge-base/knowledge-base-articles/devolutions-server-security-dashboard.md).

# Devolutions Server-Sicherheits-Dashboard

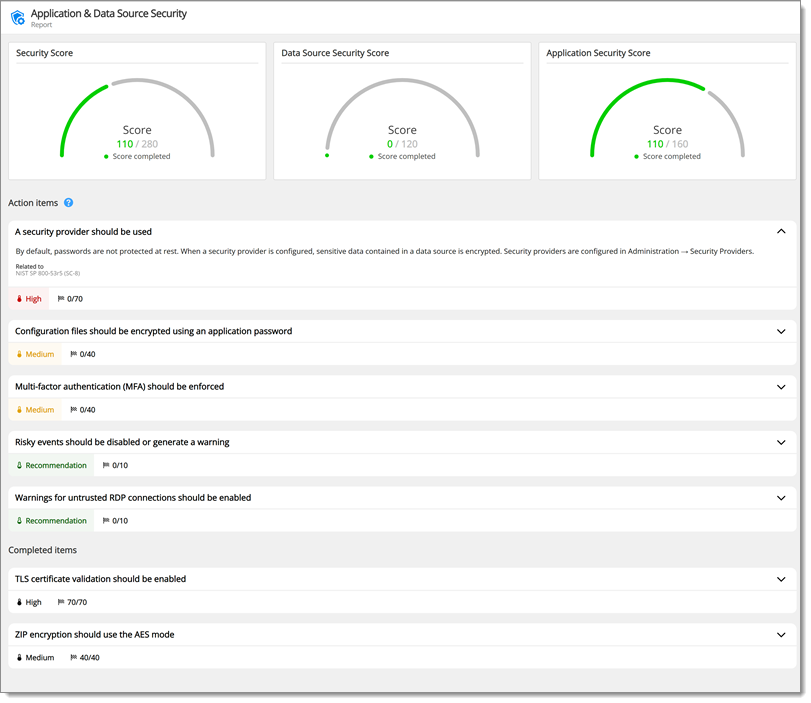
Überprüfen Sie die Bewertung des Devolutions Server Security Dashboards und die Verbesserungsmaßnahmen zu LDAPS, Backups, Dienstkonten, Protokollierung und Sitzungsdauer.

Das ***Security dashboard*** ist ein Werkzeug, das Hinweise dazu gibt, wie die Sicherheit der Devolutions Server-Plattform verbessert werden kann, sowie Tipps zur Reduzierung des Arbeitsaufwands für Administratoren. Einige Tipps sind allgemeine Best Practices der Informationssicherheit, andere sind ein Konsens zwischen unseren eigenen Teams.

Die Bewertungen sind zugegebenermaßen diskutierbar und wir behaupten nicht, dass jedes Thema für alle Mitglieder unserer Community den gleichen relativen Wert hat. 100 % zu erreichen ist sicherlich kein Selbstzweck, wir möchten lediglich das Bewusstsein schärfen und Ideen für Ihre eigene Sicherheitshärtung liefern.

<figure><img src="https://cdnweb.devolutions.net/docs/docs_en_kb_KB4707.png" alt=""><figcaption></figcaption></figure>

### Verbesserungsmaßnahmen

#### Active Directory sollte für die Verwendung eines sicheren Kommunikationskanals konfiguriert werden

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Das LDAPS-Protokoll sollte verwendet werden, um die Vertraulichkeit und Integrität der Kommunikation über das Netzwerk zu gewährleisten. Andernfalls könnten Aktionen wie Passwortzurücksetzungen das Passwort im Klartext über das Netzwerk senden.</td></tr><tr><td>Minderung</td><td>Aktivieren Sie in der Weboberfläche unter <em><strong>Administration – Server Settings – Authentication – Domain</strong></em> die Option <em><strong>Enable LDAPS</strong></em>.</td></tr></tbody></table>

#### Backups sollten aktiviert und konfiguriert sein

<table><thead><tr><th width="120"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Backups sollten auf einem externen Medium oder in einem Cloud-Speicher konfiguriert werden, um dauerhaften Datenverlust zu vermeiden.</td></tr></tbody></table>

#### Die Datenbankkonten für Webanwendung, Scheduler und Verwaltungstools sollten unterschiedlich sein

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Für den Betrieb von Dienst- und Datenbankkonten sollten minimale Berechtigungen gewährt und angewendet werden. Gemeinsam genutzte und übermäßig privilegierte Dienst- und Datenbankkonten können ein unnötiges Sicherheitsrisiko darstellen.</td></tr></tbody></table>

#### Devolutions Gateway sollte für die Verwendung eines sicheren Kommunikationskanals (TLS) konfiguriert werden

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Devolutions Gateway sollte TLS verwenden, um die Vertraulichkeit und Integrität der Kommunikation über das Netzwerk zu gewährleisten. Andernfalls könnten Aktionen wie Authentifizierungs- und Autorisierungsanfragen im Klartext über das Netzwerk gesendet werden, wo sie von einem Angreifer abgefangen und gelesen werden können. Beachten Sie, dass bestimmte Protokolle auf dieser Sicherheitsschicht aufbauen und Daten in unverschlüsseltem Format übertragen können, wenn sie deaktiviert ist.</td></tr><tr><td>Minderung</td><td>Aktivieren Sie in der Devolutions Gateway-Konfiguration <em><strong>Enable TLS</strong></em>, um sichere Kommunikation zu ermöglichen.</td></tr></tbody></table>

#### E-Mail-Benachrichtigungen sollten konfiguriert werden

<table><thead><tr><th width="115"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Eine E-Mail-Serverkonfiguration ist erforderlich, um wichtige Anwendungsnachrichten wie Sicherheitsereignisse oder Fehler zu übermitteln.</td></tr><tr><td>Minderung</td><td>Die E-Mail-Servereinstellungen befinden sich in der Weboberfläche unter <em><strong>Administration – Server Settings – Email</strong></em>.</td></tr></tbody></table>

#### Bestehende Datenbankbenutzer sollten zu einem anderen Authentifizierungstyp migriert werden

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Es gibt Benutzer, die sich direkt mit einem Datenbankkonto authentifizieren. Die Datenbankauthentifizierung ist weniger sicher als Alternativen wie Active Directory, da sie zentralisierte Identitäts- und Zugriffskontrollen umgeht. Es wird empfohlen, diese Benutzer zu einer sichereren Authentifizierungsmethode zu migrieren.</td></tr><tr><td>Minderung</td><td>Die Authentifizierungseinstellungen befinden sich in der Weboberfläche unter <em><strong>Administration – Server Settings – Authentication</strong></em>.</td></tr></tbody></table>

#### Ein externes Protokollierungsziel sollte konfiguriert werden

<table><thead><tr><th width="114"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Das Senden von Protokollen an ein externes System wird empfohlen, um die Integrität und Verfügbarkeit von Ereignisinformationen zu gewährleisten.</td></tr><tr><td>Minderung</td><td>Die Protokollierung wird in der Weboberfläche unter <em><strong>Administration – Server Settings – Logging</strong></em> konfiguriert.</td></tr></tbody></table>

#### Sichere https-Kommunikation sollte aktiviert werden

<table><thead><tr><th width="120"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Sichere Kommunikation garantiert die Integrität und Vertraulichkeit der zwischen Client und Server übertragenen Daten.</td></tr></tbody></table>

#### Sitzungen sollten innerhalb von 24 Stunden erneut validiert werden

<table><thead><tr><th width="121"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Eine übermäßige Sitzungsdauer kann unbefugten Benutzern eine über das Notwendige hinausgehende Exposition ermöglichen. Die Gültigkeitsdauer des Refresh-Tokens sollte daher innerhalb von 24 Stunden (1440 Min.) konfiguriert werden.</td></tr></tbody></table>

#### Die Anzahl der Administratoren sollte nicht mehr als 5 betragen

<table><thead><tr><th width="122"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Die Begrenzung der Anzahl aktiver Administratoren innerhalb der Plattform reduziert die Angriffsfläche für einen Angreifer auf lediglich die konfigurierten Konten. Mehr als 5 Administratoren zu haben kann auch ein Zeichen für eine mangelhafte Aufgabentrennung innerhalb der Geschäftseinheit oder Organisation sein.</td></tr></tbody></table>

#### Das standardmäßige mssql-Datenbankkonto „sa“ sollte vermieden werden

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Das standardmäßige administrative MSSQL-Konto ist ein hoch privilegiertes Konto, das nur zur Verwaltung der Datenbankinstanz verwendet werden sollte. Ein weniger privilegiertes Benutzer- oder Dienstkonto ist vorzuziehen, um die Auswirkung einer Kompromittierung zu reduzieren.</td></tr></tbody></table>

#### Die Serverkonfigurationsdatei sollte verschlüsselt werden

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>In der Serverkonfigurationsdatei (<strong>appsettings.json</strong>) werden vertrauliche Informationen gespeichert. Es wird empfohlen, die Verschlüsselung zu aktivieren, um Manipulationen zu verhindern und die Vertraulichkeit sicherzustellen</td></tr></tbody></table>

#### Aktualisieren Sie, um bekannte Sicherheitsschwachstellen zu beheben

<table><thead><tr><th width="116"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Die derzeit installierte Version von Devolutions Server ist von einer oder mehreren bekannten Sicherheitsschwachstellen (CVEs) betroffen. Diese Prüfung wird nur durchgeführt, wenn der Internetzugang aktiviert ist, damit die Software die National Vulnerability Database (NVD) nach Hinweisen zu der laufenden Version abfragen kann.</td></tr><tr><td>Minderung</td><td>Aktualisieren Sie auf die neueste Version von Devolutions Server, um die verfügbaren Sicherheitskorrekturen anzuwenden. Dieses Produkt verwendet die NVD-API, wird jedoch nicht von der NVD unterstützt oder zertifiziert.</td></tr></tbody></table>

#### Die Sicherheitsstufe des Tresors sollte auf hoch gesetzt werden

<table><thead><tr><th width="113"></th><th></th></tr></thead><tbody><tr><td>Beschreibung</td><td>Die Sicherheitsstufe des Tresors sollte in den <em><strong>vault settings</strong></em> auf hoch gesetzt werden. Ein Tresor mit hoher Sicherheitsstufe hat keinen Zugriff auf den Offline-Modus.</td></tr><tr><td>Minderung</td><td>Die <em><strong>Vault settings</strong></em> befinden sich in der Weboberfläche von Devolutions Server unter <em><strong>Administration – User and Security Management – Vaults</strong></em>. Bearbeiten Sie einen Tresor, um das <em><strong>Edit vault settings window</strong></em> zu öffnen, und wählen Sie im Dropdown-Menü unter <em><strong>General – Security level</strong></em> die Option <em><strong>High</strong></em> aus.</td></tr></tbody></table>

#### Siehe auch

* [Devolutions Academy – Konfiguration und Sicherheit](/server/de/knowledge-base/knowledge-base-articles/devolutions-server-security-dashboard.md)


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.

Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:

```
GET https://docs.devolutions.net/server/de/knowledge-base/knowledge-base-articles/devolutions-server-security-dashboard.md?ask=<question>&goal=<endgoal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.
