

Zentralisierte SSH-Schlüsselrotation einrichten
Das manuelle Rotieren von SSH-Schlüsseln in großen, komplexen Umgebungen kann unhandlich werden und Sicherheitsrisiken erhöhen. Wir empfehlen daher, die PAM-Funktionen von Devolutions Server zu nutzen, um die SSH-Schlüsselverwaltung zu zentralisieren.
Diese Methode ist recht einfach: SSH-Schlüssel, die von einem SSH-Schlüsselanbieter in Devolutions Server importiert werden, werden mit SSH-Einträgen in Remote Desktop Manager verknüpft, was eine vereinfachte, zentralisierte Schlüsselverwaltung ermöglicht.
Sichere SSH-Schlüsselrotation mit StrictModes
Die SSH-Schlüsselrotation von Devolutions PAM erfordert Zugriff auf authorized_keys-Dateien in Ihren verwalteten Systemen. Es wird daher empfohlen, die Konfiguration StrictModes in den Einstellungen Ihres SSH-Servers zu verwenden.
Verwenden Sie für die StrictModes-Kompatibilität die folgenden Befehle auf Dateisystemen, die Access Control Lists (ACLs) unterstützen:
setfacl -m u:<PAM_USER>:--x /home/<ACCOUNT>
setfacl -m u:<PAM_USER>:--x /home/<ACCOUNT>/.ssh
setfacl -m u:<PAM_USER>:rw /home/<ACCOUNT>/.ssh/authorized_keys
Ersetzen Sie <PAM_USER> durch den Benutzernamen des Kontos, das Devolutions PAM zur Verwaltung von SSH-Schlüsseln verwendet, und tauschen Sie ACCOUNT durch alle Konten aus, die mit SSH-Schlüsseln verwaltet werden sollen.
In Devolutions Server
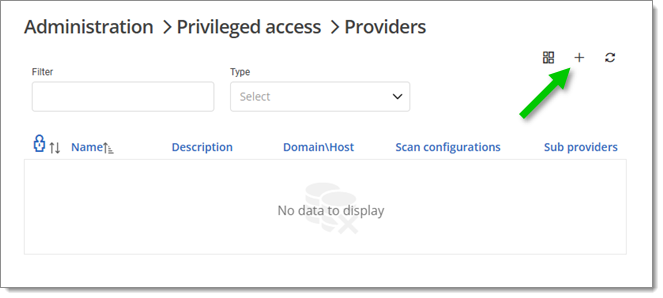
Gehen Sie in Devolutions Server zu Administration – Privileged access – Providers und klicken Sie auf das Symbol Add (+). Wählen Sie den Managed-Provider-Typ SSH key aus.
Geben Sie die erforderlichen Informationen ein. Achten Sie darauf, sowohl Add PAM vault als auch Add a new account discovery configuration zu aktivieren.
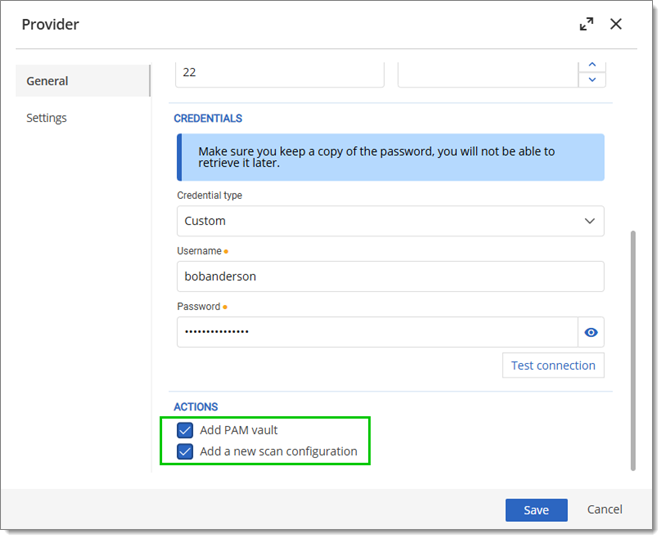
Klicken Sie auf Test connection, um sicherzustellen, dass alles in Ordnung ist, und Speichern Sie den Anbieter.
Geben Sie dann im Fenster Account discovery configuration einen Namen ein und klicken Sie auf Ok.
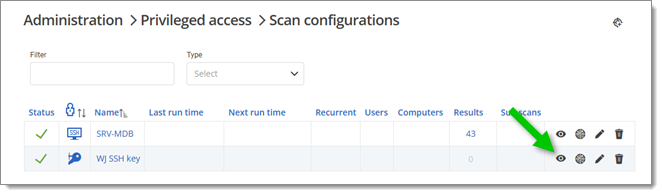
Gehen Sie zu Administration – Privileged access – Account discovery configurations. Klicken Sie auf die Schaltfläche View result (Augensymbol) der neu erstellten Kontoerkennungskonfiguration.
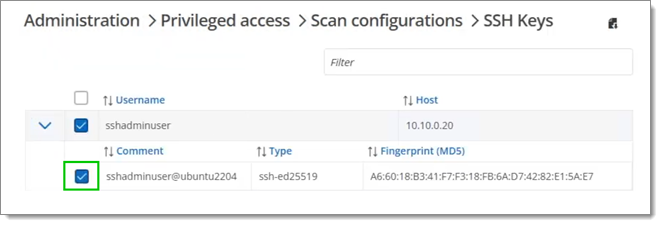
Wählen Sie den SSH-Schlüssel aus, den Sie verwenden möchten, und klicken Sie auf die Schaltfläche Import selected computers.
Legen Sie einen Zielordner für den importierten Schlüssel fest und klicken Sie auf Ok.
In Remote Desktop Manager
Klicken Sie auf Add a new entry und erstellen Sie einen SSH-Terminal-Sitzungseintrag. Geben Sie Host und Anmeldeinformationen ein.
Setzen Sie im Unterregister General des Registers SSH key den Entry type auf Privileged account. Klicken Sie auf das Auslassungszeichen-Symbol (…) rechts vom Feld Account und suchen Sie Ihr PAM-Konto.
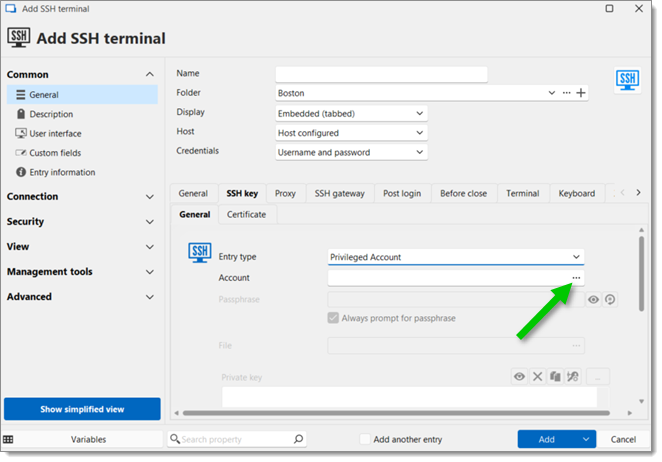
Klicken Sie auf Ok und dann auf Add, um die Eintragserstellung abzuschließen.
Um sicherzustellen, dass die Methode funktioniert hat, checken Sie den SSH-Terminal-Eintrag in Remote Desktop Manager aus und geben Sie cat ~/.ssh/authorized_keys in der Konsole ein. Der zurückgegebene Schlüssel sollte dann mit dem im PAM-Ordner übereinstimmen, der in Schritt 7 in Devolutions Server erstellt wurde.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?