

Devolutions Server-Protokolle an Azure Log Analytics senden
Diese Anleitung enthält Anweisungen zum Erstellen und Konfigurieren aller Komponenten, die zum Senden von Devolutions Server-Protokollen an Azure Log Analytics erforderlich sind.
Eine neue App-Registrierung erstellen
Öffnen Sie das Azure-Portal und navigieren Sie zu App Registrations.
Klicken Sie auf New Registration.
Geben Sie Ihrer App einen Namen und klicken Sie auf Register (keine Redirect URL erforderlich).
Wählen Sie unter Supported account types die Option Accounts in this organizational directory only.
Client-ID und Mandanten-ID abrufen
Suchen Sie nach der Registrierung die Client ID und die Tenant ID im Abschnitt Overview. Diese werden später benötigt.
Ein Client-Geheimnis erstellen
Navigieren Sie zu Certificates & secrets.
Klicken Sie auf New client secret, um ein Geheimnis zu erstellen.
Speichern Sie den Wert des Geheimnisses sicher, da er später in Devolutions Server verwendet wird.
Sobald das Geheimnis abläuft, müssen Sie es erneuern und in Devolutions Server aktualisieren; andernfalls wird die Protokollaufnahme gestoppt.
Einen Data Collection Endpoint (DCE) einrichten
Erstellen Sie in Azure einen Data Collection Endpoint (DCE), um Anfragen von Devolutions Server zu empfangen.
Eine Azure Log Analytics-Tabelle erstellen
Wenn Sie die Tabelle über den generischen Beispieldaten-Ablauf von Microsoft erstellen, entstehen flache Spalten, die nicht zu dieser Struktur passen, und alle Felder außer ReportType und MachineName bleiben leer. Erstellen Sie die Tabelle stattdessen manuell mit dem unten aufgeführten Schema. Erstellen Sie die Tabelle mit den folgenden Spalten (alle string, sofern nicht anders angegeben):
TimeGenerated
datetime
ReportType
string
MachineName
string
User
string
ConnectionName
string
ConnectionId
string
VaultName
string
VaultId
string
Message
string
LogDate
string
ConnectionType
string
ConnectionUsername
string
Machine
string
Ticket
string
ActiveTime
string
OnOpenComment
string
OnCloseComment
string
Immutable ID und Stream-Namen abrufen
Sobald die Log analytics-Tabelle erstellt ist, suchen Sie die Immutable ID und den Stream Name für das Protokoll-Streaming.
Die DCR-Transformation konfigurieren
Die Transformation der Data Collection Rule (transformKql) ordnet das eingehende CLEF-JSON dem obigen Tabellenschema zu. Ohne sie werden die Felder nicht gefüllt, selbst wenn Tabelle und Berechtigungen ansonsten korrekt sind. Legen Sie die Transformation wie folgt fest:
Berechtigungen für die Data Collection Rule (DCR) zuweisen
Gehen Sie von der DCR in Azure zu Access Control (IAM) – Add role assignment.
Wählen Sie Monitoring Metrics Publisher und dann Next.
Aktivieren Sie User, group, or service principal und klicken Sie auf Select members.
Klicken Sie auf die während der Registrierung erstellte Anwendung. Klicken Sie auf Review + assign, um vor dem Speichern sicherzustellen, dass alles in Ordnung ist.
Protokollierung testen und aktivieren
Klicken Sie auf Test Connection, um Ihre Anmeldeinformationen zu überprüfen, erzeugen Sie dann eine Verbindungsaktivität in Devolutions Server und bestätigen Sie, dass die entsprechende Zeile mit gefüllten Feldern in Log Analytics erscheint.
Test Connection überprüft nur die Anmeldeinformationen, die zum Erreichen des Endpunkts verwendet werden, es wird kein tatsächlicher Protokolleintrag gesendet. Ein grünes Ergebnis bestätigt die Konnektivität, nicht dass die Aufnahme oder die Transformation korrekt konfiguriert ist. Überprüfen Sie dies anschließend immer mit einem echten Ereignis.
Devolutions Server-Konfiguration
Öffnen Sie den Devolutions Server-Webdienst.
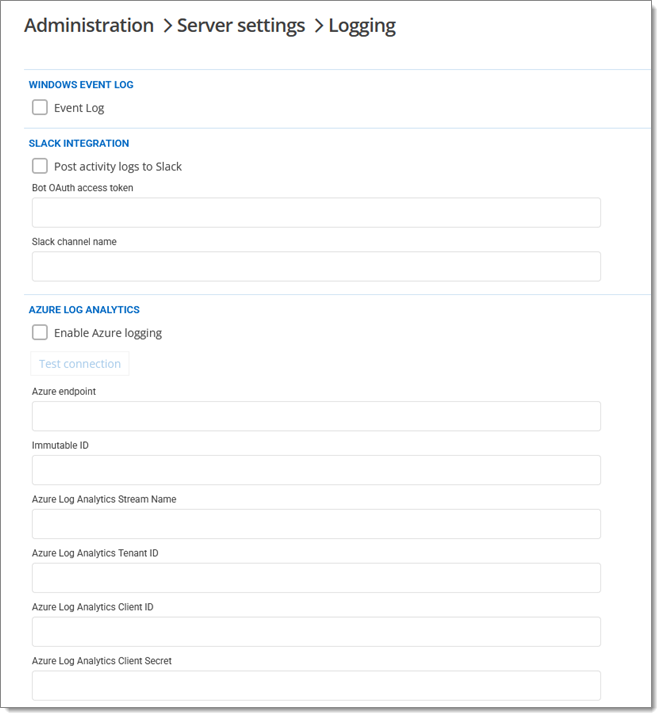
Gehen Sie zu Administration - Server settings - Logging.
Geben Sie die Informationen ein.
Zuletzt aktualisiert
War das hilfreich?