

Den Sicherheitsanbieter entfernen
Bei Fragen oder für Unterstützung bei diesem Vorgehen kontaktieren Sie uns unter service@devolutions.net.
Der Security Provider wurde in früheren Devolutions Server-Versionen implementiert. Er wurde in Devolutions Server Version 2019.2.9.0 als veraltet eingestuft. Er gilt nicht mehr als sicher, wie in Update on Devolutions Server Security Provider Deprecation erwähnt.
Das folgende Vorgehen erklärt, wie Sie den Security Provider entfernen und die Verschlüsselung im Ruhezustand mithilfe der Verschlüsselungsschlüssel implementieren.
Stellen Sie sicher, dass kein Benutzer mit der Devolutions Server-Datenquelle oder mit der Devolutions Server-Weboberfläche verbunden ist. Sie können alle Benutzer in der Devolutions Server-Weboberfläche unter Reports – Connected user list überprüfen und trennen.
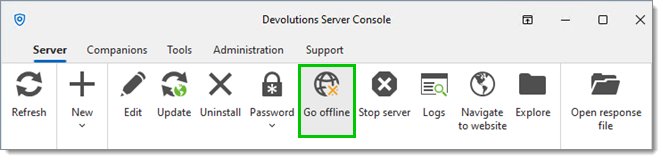
Schalten Sie die Devolutions Server-Instanz mit der Schaltfläche Go offline auf der Registerkarte Server der Devolutions Server Console offline.
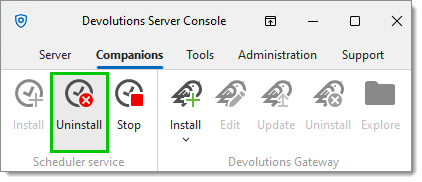
Wenn der Scheduler installiert ist, deinstallieren Sie ihn über die Devolutions Server Console unter Companions – Scheduler service – Uninstall. Wenn ein Dienstkonto für die Ausführung des Scheduler-Dienstes konfiguriert ist, stellen Sie sicher, dass Sie das Passwort des Dienstkontos haben, um ihn am Ende des Vorgehens neu zu installieren.
Sichern Sie den Ordner der Devolutions Server-Webanwendung oder erstellen Sie, wenn möglich, einen Snapshot der virtuellen Maschine, auf der Devolutions Server gehostet wird.
Erstellen Sie eine vollständige Datenbanksicherung.
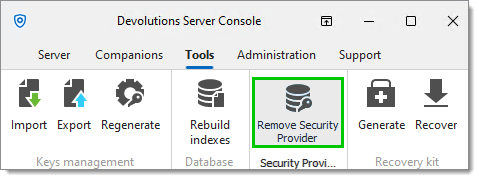
Klicken Sie im Menü Tools der Devolutions Server Console auf Remove security provider.
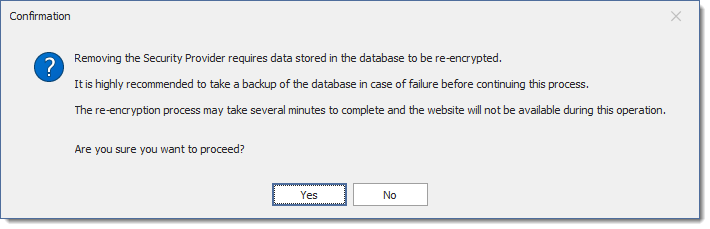
Klicken Sie auf Yes, wenn Sie aufgefordert werden, das Entfernen des Security Providers zu bestätigen.
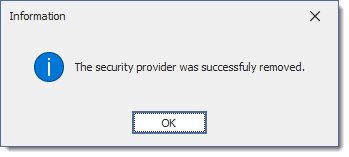
Der Security Provider wurde erfolgreich entfernt. Klicken Sie auf OK, um das Fenster zu schließen.
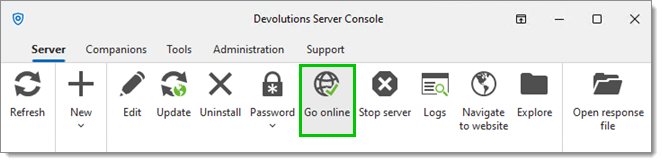
Schalten Sie die Devolutions Server-Instanz mit Go online auf der Registerkarte Server der Devolutions Server Console in den Online-Modus.
Überprüfen Sie anschließend, ob die Daten verfügbar sind (Konfiguration der Einträge, Passwörter usw.). Überprüfen Sie die Dokumente oder Anhänge, die in der Datenbank vorhanden sind.
Schalten Sie bei Erfolg die Instanz in den Offline-Modus, erstellen Sie eine weitere Datenbanksicherung und einen Screenshot der virtuellen Maschine, auf der Devolutions Server gehostet wird. Sollte einer der nächsten Schritte aus irgendeinem Grund fehlschlagen, steht eine Sicherung zur Verfügung, um zu diesem Schritt zurückzukehren, anstatt von vorne beginnen zu müssen.
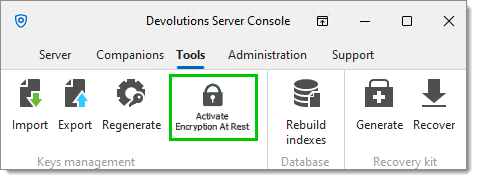
Gehen Sie in der Devolutions Server Console zu Tools und klicken Sie dann auf Activate encryption at rest. Dieser Schritt ist wesentlich, um die Daten in der SQL-Datenbank ordnungsgemäß zu verschlüsseln.
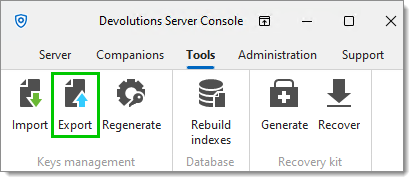
Exportieren Sie anschließend die Verschlüsselungsschlüssel. Stellen Sie sicher, dass Sie diese Datei und das Passwort an einem sicheren Ort speichern, um eine weitere Devolutions Server-Instanz erstellen zu können, die mit derselben SQL-Datenbank verbunden ist. Ohne diese Verschlüsselungsschlüssel ist es unmöglich, auf die Daten zuzugreifen.
Wir empfehlen, die Datei mit den Verschlüsselungsschlüsseln und deren Passwort nicht in Ihrer Devolutions Server-Instanz zu speichern.
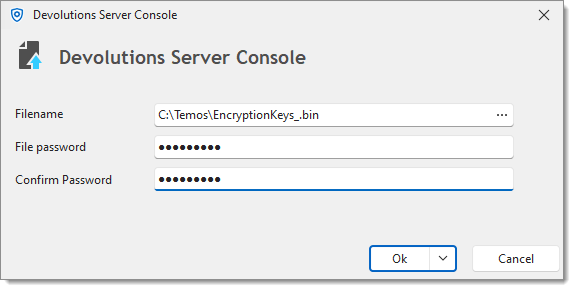
Überprüfen Sie anschließend erneut, ob die Einträge, Dokumente und Anhänge verfügbar sind.
Wenn der Scheduler-Dienst in Schritt 3 deinstalliert wurde, installieren Sie ihn über die Devolutions Server Console auf der Registerkarte Companions wieder.
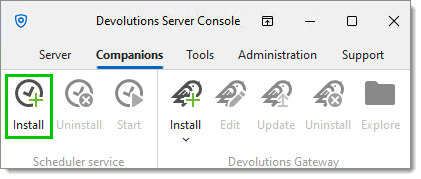
Bei Erfolg können eine letzte Datenbanksicherung und ein Screenshot der virtuellen Maschine erstellt werden.
Zuletzt aktualisiert
War das hilfreich?