

Verschlüsselungsschlüssel verwalten
Verschlüsselungsschlüssel werden verwendet, um Dateneinträge (Verbindungen, Benutzer-Tresor, Dokumentation und Anhänge) zu verschlüsseln. Sie werden generiert und ausschließlich in der Datei encryption.config auf dem Server gespeichert. Um die in der Datenbank gespeicherten Daten zu verschlüsseln, verwenden wir unsere Open-Source-Kryptografie-Bibliothek.
Wir empfehlen, vor jedem Vorgang, der die enthaltenen Informationen verändern könnte (Importieren oder Neu generieren), eine Sicherung der SQL-Datenbank durchzuführen. Während dieses Vorgangs müssen sich alle Benutzer im Offline-Modus befinden oder von der Devolutions Server-Datenquelle getrennt sein, um Datenverlust zu vermeiden.
Die Datei encryption.config kann nicht direkt auf ein anderes System verschoben werden. Sie ist mit der Data Protection API (DPAPI) verschlüsselt, wodurch die Datei an das System gebunden ist, auf dem sie ursprünglich verschlüsselt wurde. Daher kann die Datei auf einem anderen Computer nicht gelesen oder verwendet werden.
Um die Verschlüsselungskonfiguration auf einem anderen System zu verwenden, müssen Sie die Verschlüsselungsschlüssel vom ursprünglichen System exportieren und sie anschließend auf dem Zielsystem importieren.
Die gleichen Verschlüsselungsschlüssel müssen von allen Devolutions Server-Instanzen in einer Hochverfügbarkeits- oder Lastverteilungstopologie verwendet werden, die dieselbe SQL-Datenbank nutzen. Dieselbe Anforderung gilt auch bei der Durchführung einer Migration.
Die Verschlüsselungsschlüssel exportieren
Öffnen Sie die Devolutions Server Console.
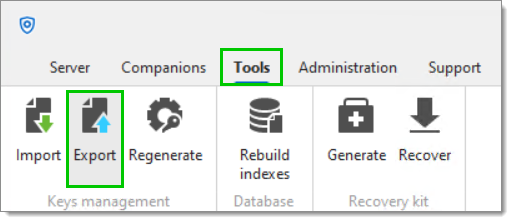
Klicken Sie im Tab Tools auf Export.
Geben Sie einen Ziel-Dateinamen und -Pfad ein und legen Sie dann ein Passwort zum Schutz der Datei fest.
Wir empfehlen dringend, die Datei mit den Verschlüsselungsschlüsseln in einem sicheren Speicher außerhalb von Devolutions Server aufzubewahren, wie zum Beispiel Devolutions Cloud, Azure Key Vault oder AWS Key Management Service.
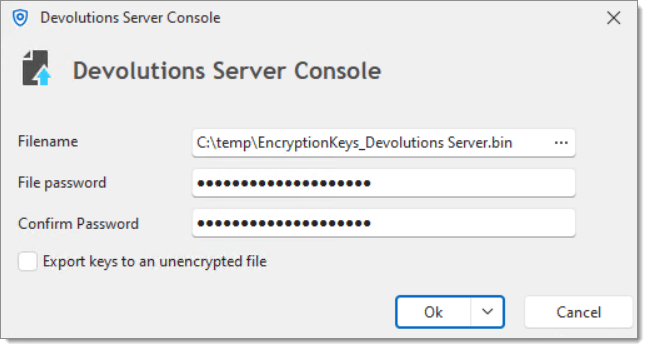
Klicken Sie auf Ok.
Ihre Verschlüsselungsschlüssel wurden an das angegebene Ziel exportiert.
Die Verschlüsselungsschlüssel importieren
Öffnen Sie die Devolutions Server Console auf dem Server.
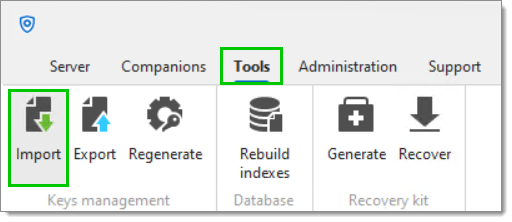
Klicken Sie im Tab Tools auf Import.
Wählen Sie die Datei mit den Verschlüsselungsschlüsseln aus und geben Sie dann das Passwort ein.
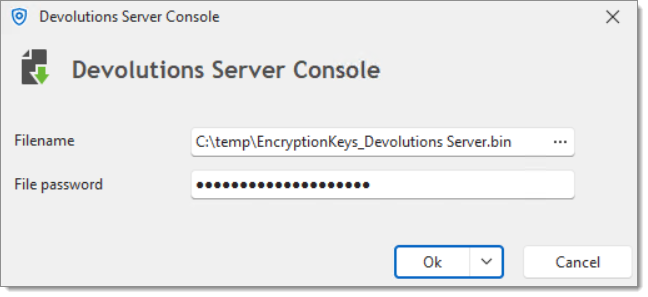
Klicken Sie auf Ok.
Sobald der Vorgang abgeschlossen ist, werden die neuen Verschlüsselungsschlüssel auf die Daten in der Datenbank angewendet.
Die Verschlüsselungsschlüssel neu generieren
Das Neugenerieren von Verschlüsselungsschlüsseln verändert und verschlüsselt die in der SQL-Datenbank von Devolutions Server gespeicherten Daten neu. Dieser Vorgang muss mit äußerster Vorsicht durchgeführt werden.
Es kann Situationen geben, in denen Sie die Verschlüsselungsschlüssel neu generieren müssen, zum Beispiel wenn Sie vermuten, dass Ihre Datenbank kompromittiert wurde. Die folgenden Schritte erklären, wie Sie diesen Vorgang durchführen.
Erstellen Sie eine vollständige Sicherung der Datenbank und stellen Sie sicher, dass die Sicherung gültig und verwendbar ist.
Sichern Sie den Ordner der Devolutions Server-Webanwendung.
Exportieren Sie die vorhandenen Verschlüsselungsschlüssel. Siehe das Exportverfahren auf dieser Seite.
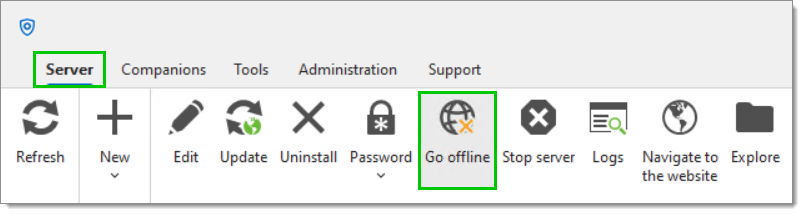
Schalten Sie im Tab Server die Devolutions Server-Instanz in den Offline-Modus, indem Sie auf Go offline klicken.
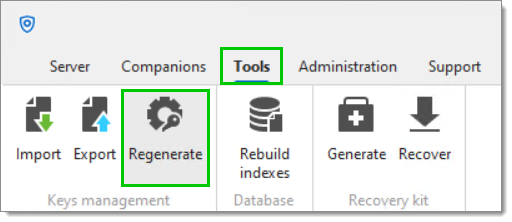
Gehen Sie zum Tab Tools und klicken Sie auf Regenerate.
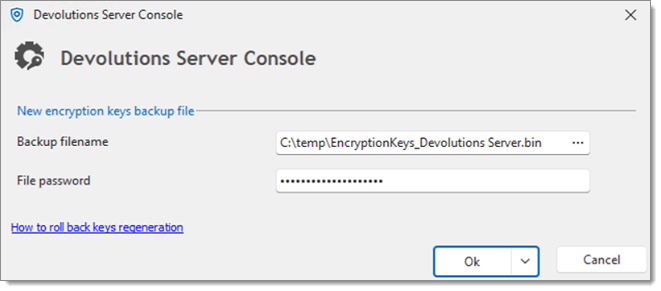
Geben Sie einen Ziel-Dateinamen und -Pfad ein und legen Sie dann ein Passwort zum Schutz der Datei fest.
Wir empfehlen dringend, die Datei mit den Verschlüsselungsschlüsseln in einem sicheren Speicher außerhalb von Devolutions Server aufzubewahren, wie zum Beispiel Devolutions Cloud, Azure Key Vault oder AWS Key Management Service.
Klicken Sie auf Ok.
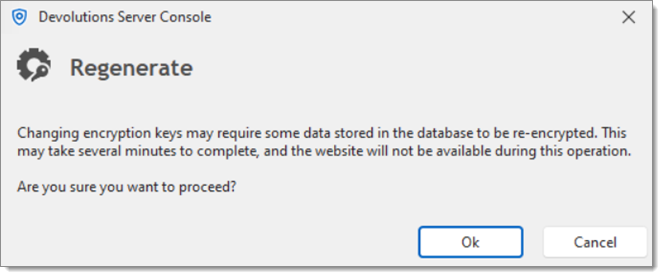
Vor dem Beginn des Neugenerierungsvorgangs erscheint eine letzte Warnung. Klicken Sie erneut auf OK, um fortzufahren.
Der Neugenerierungsvorgang wird gestartet. Nach Abschluss zeigt der Status an, dass der Vorgang beendet ist.
Wenn der Neugenerierungsvorgang fehlschlägt
Wenn während des Neugenerierungsvorgangs Fehler auftreten, folgen Sie diesen Anweisungen, um die Devolutions Server-Instanz in ihren vorherigen Zustand zurückzusetzen:
Stellen Sie Ihre Datenbank mit der Sicherung wieder her, die unmittelbar vor der Neugenerierung der Schlüssel erstellt wurde.
Navigieren Sie zum Ordner
App_Dataim Stammverzeichnis Ihrer Devolutions Server-Instanz.Benennen Sie die Datei
encryption.configinencryption.config.bakum (Devolutions Server ignoriert diese Datei nun).Benennen Sie die neueste Datei
encryption.<date and time>.configinencryption.configum.Starten Sie bei Bedarf den Anwendungspool neu.
Zuletzt aktualisiert
War das hilfreich?