

Okta-Authentifikator konfigurieren
Folgen Sie den nachstehenden Schritten, um Okta als Authentifikator für Devolutions Server zu konfigurieren.
Voraussetzung
Ein Abonnement bei Okta.
Eine Webanwendung mit OIDC, die in Okta konfiguriert ist.
Ein in Okta konfiguriertes API-Token.
Begriffe
In diesem Thema gehen wir davon aus, dass Ihre Instanz von Devolutions Server in HTTPS konfiguriert ist, dass die Webanwendung Devolutions Server ist und dass sie daher unter der URL https://www.contoso.com/devolutions-server bereitgestellt wird.
Konfiguration einer Anwendung in Okta
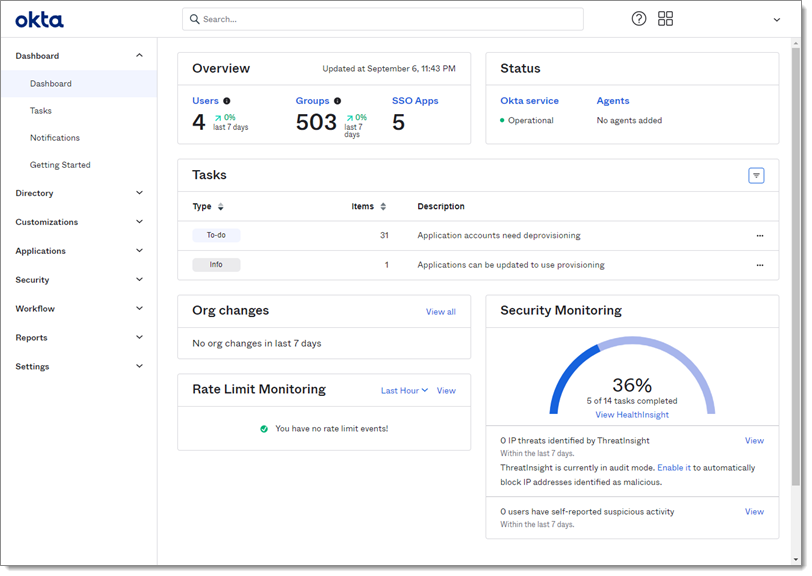
Melden Sie sich bei Ihrem Okta-Administrationskonto an.
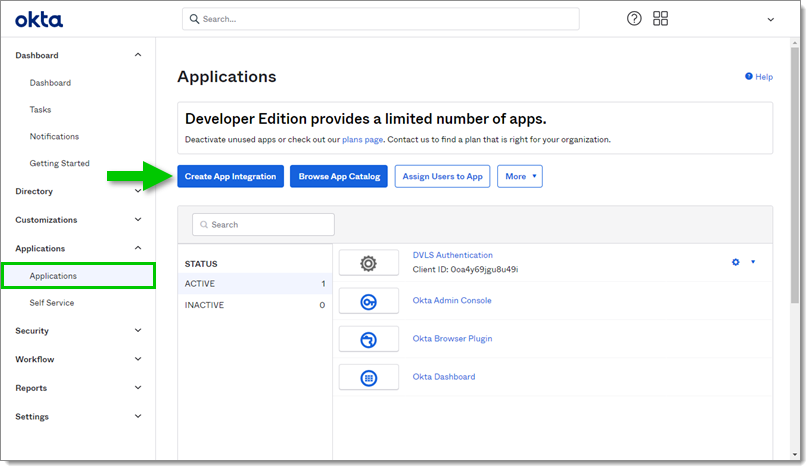
Gehen Sie zu Applications im Untermenü Applications und klicken Sie auf die Schaltfläche Create App Integration.
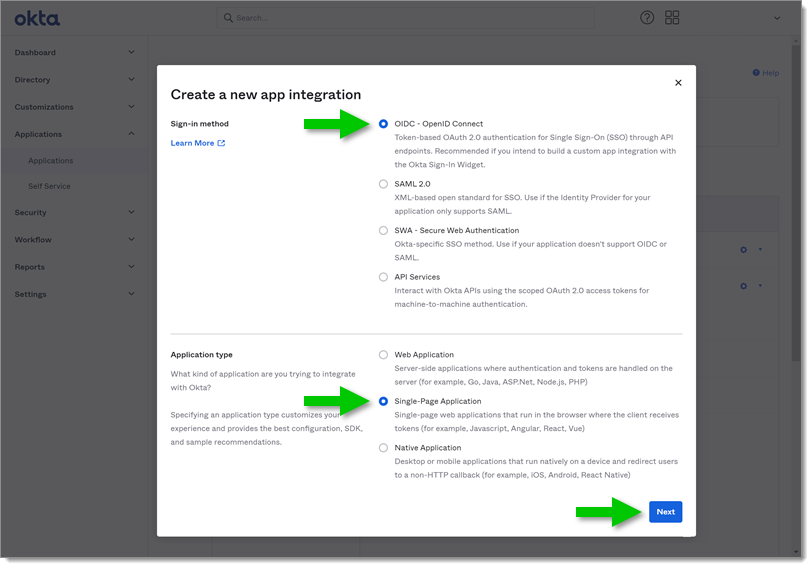
Wählen Sie im Abschnitt Sign-in method die Option OIDC - OpenID Connect.
Wählen Sie im Abschnitt Application type die Option Single-Page Application.
Klicken Sie auf Next, um fortzufahren.
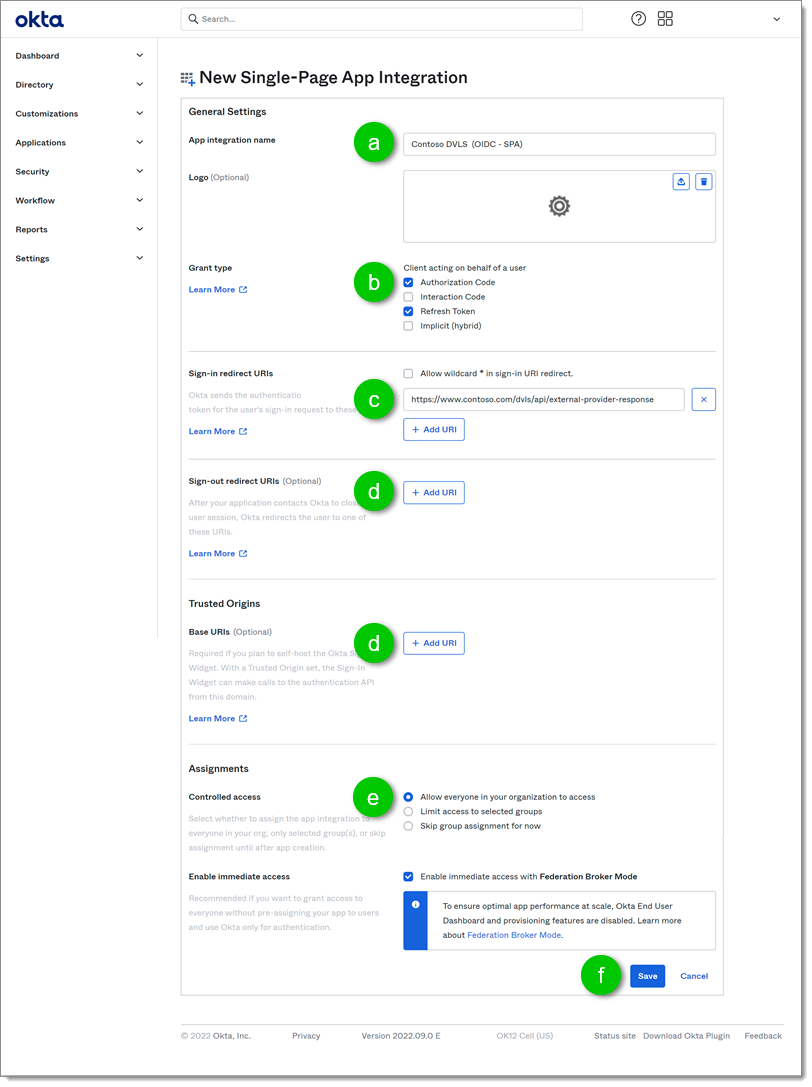
Auf der Seite New Single-Page App Integration, die die Konfiguration der neuen Anwendung darstellt:
Benennen Sie zunächst die Anwendung im Feld App integration name, um sie in Ihrer Anwendungsliste in Okta zu finden.
Aktivieren Sie unter Grant type die Optionen Authorization Code und Refresh Token.
Fügen Sie die URI im Abschnitt Sign-in redirect URIs hinzu. In unserem Beispiel haben wir https://www.contoso.com/dvls/api/external-provider-response hinzugefügt
Sie können die Abschnitte Sign-out redirect URIs und Trusted Origins leer lassen. Devolutions Server meldet Ihren Benutzer nicht vom Anwendungsbereich ab und das Okta-Anmeldeformular wird nicht auf Devolutions Server gehostet, daher sind sie nicht erforderlich.
Im Abschnitt Assignments empfehlen wir, dass Sie Allow everyone in your organization to access auswählen und anschließend Enable immediate access with Federation Broker Mode aktivieren. Dadurch müssen Sie nicht jeden Benutzer manuell der Anwendung zuweisen.
Klicken Sie auf Save.
Konfiguration eines API-Schlüssels in Okta
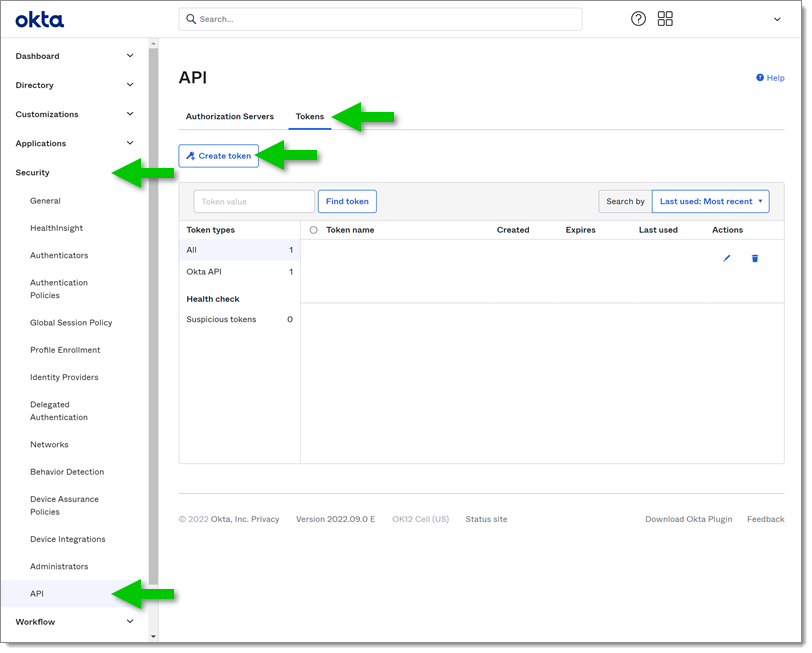
Gehen Sie im linken Seitenmenü zu Security – API.
Klicken Sie in der Registerkarte Tokens auf die Schaltfläche Create token.
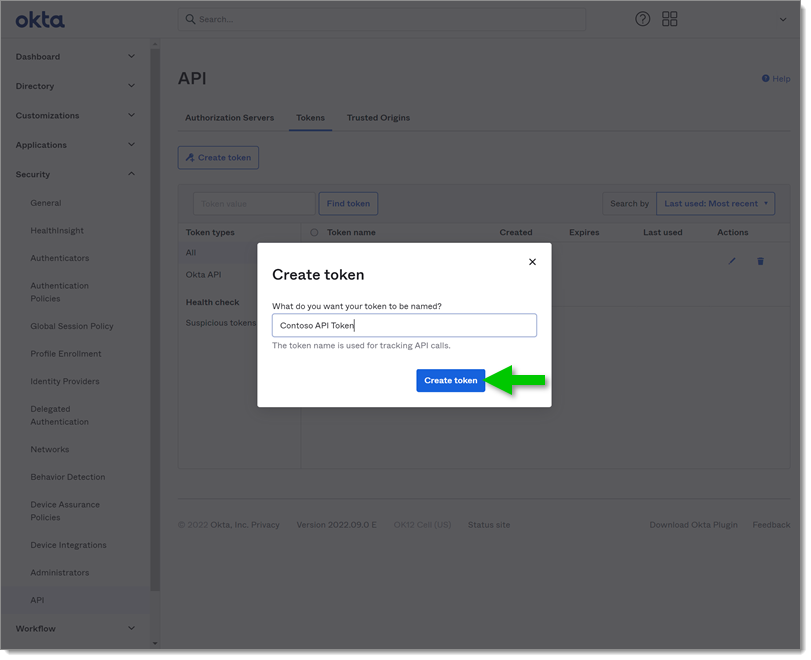
Benennen Sie das Token, um es in Ihrer Liste zu finden, und klicken Sie dann auf Create token.
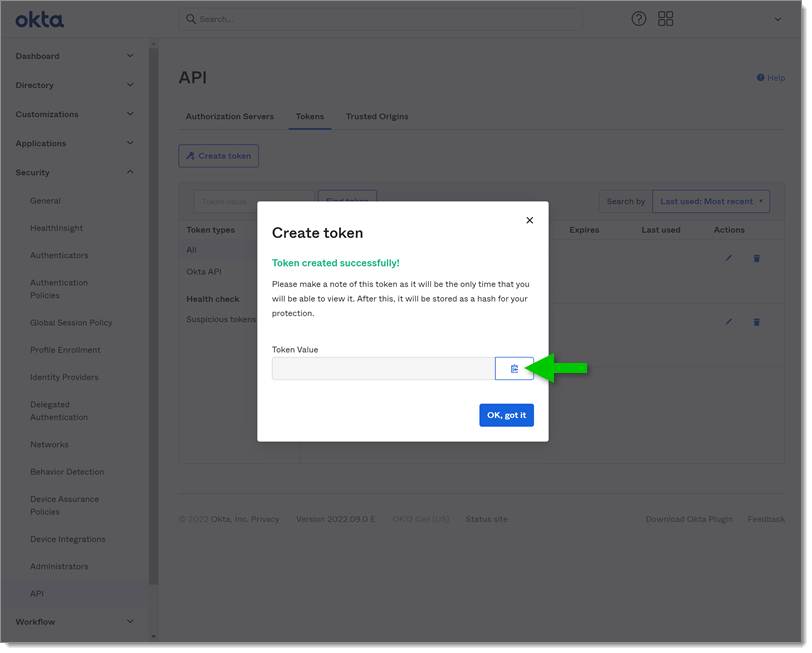
Kopieren Sie nach der Erstellung den Token Value an einen sicheren Ort.
Wenn Sie den Token Value nicht kopieren, können Sie ihn danach nicht mehr finden. Sie müssen dann ein neues erstellen.
Konfiguration der Authentifizierung und der Synchronisierung von Benutzern und Gruppen in Okta
Sobald die Anwendung und das API-Token erstellt sind, können Sie die Webschnittstelle von Devolutions Server konfigurieren.
Melden Sie sich mit einem Administratorkonto bei der Devolutions Server-Instanz an.
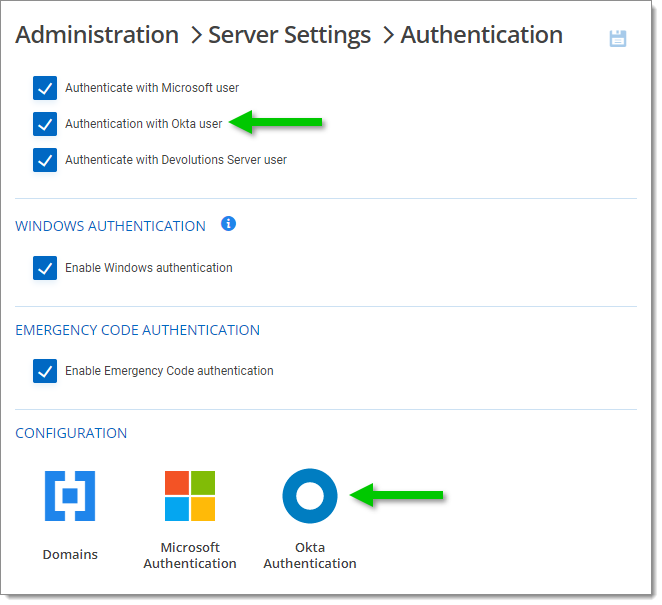
Gehen Sie zu Administration – Server settings – Authentication.
Aktivieren Sie Authentication with Okta user.
Klicken Sie im Abschnitt Configuration auf Okta Authentication.
Optional: Sie können eine Information im Feld Display name eingeben. Diese ersetzt das Wort Okta auf der Anmeldeseite.
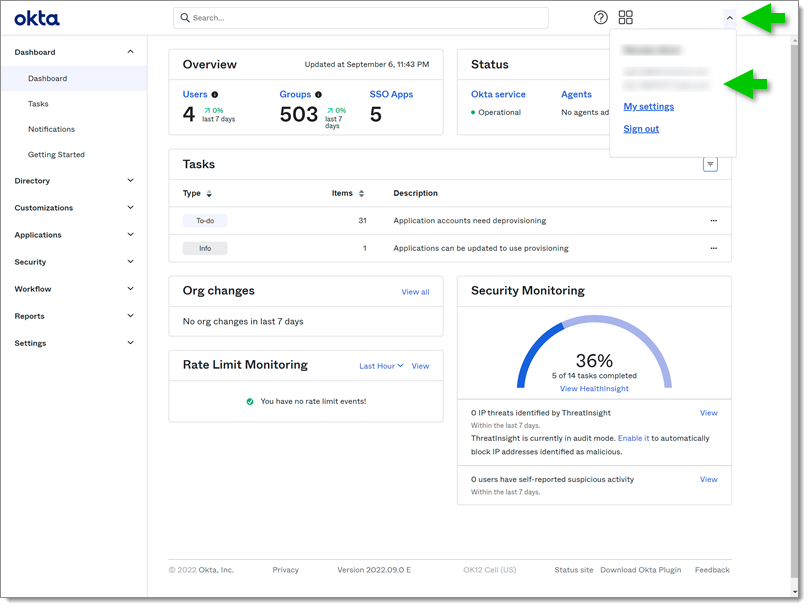
Geben Sie im Abschnitt Authentication configuration Ihre Okta-Domain ein.
Um Ihre Domain zu finden, gehen Sie zu Ihrem Okta-Konto. Klicken Sie in der oberen rechten Ecke des Bildschirms auf Ihr Benutzermenü. Ihre Domain sollte sichtbar sein.
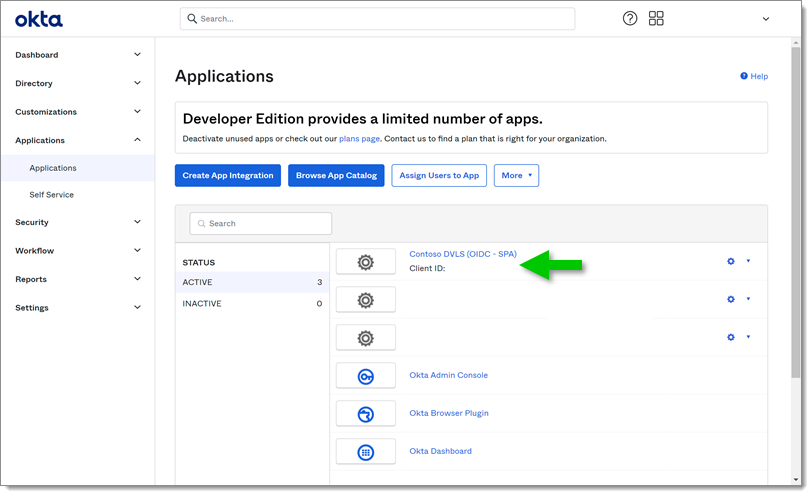
Füllen Sie im selben Abschnitt von Devolutions Server das Feld Client ID mit der Client ID Ihrer Anwendung aus.
Geben Sie im Abschnitt Synchronize users and groups das zuvor gespeicherte API token ein.
Schließlich können Sie, wenn Sie möchten, die Automatische Benutzererstellung aktivieren. Dadurch muss der Administrator die Users nicht manuell in Devolutions Server importieren, bevor sie sich mit Okta verbinden können. Sie können auch eine User group auswählen. In diesem Fall können nur die Users dieser Gruppe von der automatischen Erstellung profitieren.
Klicken Sie auf die Schaltfläche Save.
Sie werden nun feststellen, dass die Schaltfläche, mit der Sie sich mit Okta verbinden können, jetzt auf der Anmeldeseite vorhanden ist.
Zuletzt aktualisiert
War das hilfreich?