

Devolutions Server-Sicherheitshärtung
Die Sicherheitshärtung besteht darin, verschiedene Sicherheitsmaßnahmen umzusetzen, um sich vor Cyberbedrohungen zu schützen und die Vertraulichkeit, Integrität und Verfügbarkeit des Systems zu gewährleisten. Die verschiedenen Dokumentations- und Knowledge-Base-Artikel unten sind in einer logischen Reihenfolge angeordnet, die Sie vor, während und nach der Konfiguration und Bereitstellung von Devolutions Server befolgen können. Sie enthalten nützliche Informationen, Best Practices und Schritte, die Sie befolgen sollten, um sicherzustellen, dass Ihr Devolutions Server so sicher wie möglich ist.
Das aktuelle Thema basiert größtenteils auf dem Sicherheits-Dashboard. Siehe Devolutions Server Sicherheits-Dashboard für eine Liste von Aktionspunkten inklusive kurzer Beschreibungen und Minderungsmaßnahmen.
Systemanforderungen und Topologien
Die empfohlenen Mindestanforderungen an Hardware und Software für Devolutions Server können je nach beabsichtigter Verwendung variieren. Besuchen Sie Systemanforderungen, um zu erfahren, was für Ihre Situation erforderlich ist.
Devolutions Server-Instanzen können über verschiedene Topologien installiert werden. Bestimmen Sie in Topologien, welche am besten zu Ihren Anforderungen passt. Stellen Sie sicher, dass die erforderlichen Ports verfügbar sind (siehe unten).
Einstellungen für Administrationskonten
Vor der Bereitstellung einer Devolutions Server-Instanz sind einige Konten erforderlich, um die verschiedenen Dienste zu betreiben, die an einer sicheren Bereitstellung von Devolutions Server beteiligt sind.
Die Anzahl der Administratoren sollte nicht mehr als fünf betragen. Die Begrenzung der Anzahl aktiver Administratoren innerhalb der Plattform reduziert die Angriffsfläche für einen Angreifer auf lediglich diese konfigurierten Konten. Mehr als fünf Administratoren zu haben, kann auch ein Zeichen für eine schlechte Aufgabentrennung innerhalb der Geschäftseinheit oder Organisation sein.
Die Datenbankkonten sollten für Webanwendung, Scheduler und Verwaltungswerkzeuge unterschiedlich sein. Für den Betrieb von Dienst- und Datenbankkonten sollten minimale Berechtigungen gewährt und angewendet werden. Gemeinsam genutzte und übermäßig privilegierte Dienst- und Datenbankkonten können ein unnötiges Sicherheitsrisiko darstellen.
Das standardmäßige administrative MSSQL-Konto sa ist ein hoch privilegiertes Konto, das nur zur Verwaltung der Datenbankinstanz verwendet werden sollte. Ein weniger privilegiertes Benutzer- oder Dienstkonto ist vorzuziehen, um die Auswirkung einer Kompromittierung zu reduzieren.
Die erste Entscheidung besteht darin, entweder Domänenkonten für den Betrieb der Plattform zu verwenden oder lokale SQL-Konten in Kombination mit lokalen Dienstkonten. Da diese Entscheidung eine Frage der persönlichen Vorliebe ist, unterstützen wir beide Modelle. Sehen Sie sich jedes von ihnen und deren Auswirkungen in Kontenübersicht vor der Bereitstellung an und erfahren Sie in Erweiterte Anmeldeinformationen, wie Sie sie konfigurieren.
Damit Domänen-Single Sign-On (SSO) für die Verbindung zur Datenbank verwendet werden kann, müssen Sie den Anwendungspool so einstellen, dass er unter einem Domänenkonto ausgeführt wird. Folgen Sie den Schritten in Devolutions Server für die Verwendung von Domänen-Single Sign-On (SSO) konfigurieren.
Ports und sichere Kommunikation
Auch wenn Devolutions Server selbst nicht vorschreibt, welche Ports für die Ressourcen verwendet werden sollen, auf die es zugreift, empfehlen wir dennoch die Sicherheitspraxis der Netzwerksegmentierung. Sie müssen sich mit Ihrem Systemadministrator beraten, um zu bestimmen, welche Anpassungen erforderlich sind, damit das System mit Ihrer Infrastruktur zusammenarbeitet. Siehe Ports und Firewalls.
Sichere Kommunikation gewährleistet die Integrität und Vertraulichkeit der zwischen Client und Server übertragenen Daten. Daher ist es wichtig, die LDAP-Kommunikation mit der Methode LDAP over SSL (LADPS) abzusichern. Siehe Domäne, um zu erfahren, wie Sie sie aktivieren.
Nachdem Sie die Devolutions Server-Instanz konfiguriert und über eine Clientanwendung verbunden haben, können Sie den Schritten in SSL konfigurieren folgen, um ein Zertifikat zu importieren oder ein selbstsigniertes Zertifikat zu erstellen, eine SSL-Bindung zu erstellen, HTTPS zu aktivieren und die SSL-Einstellungen in den Clientanwendungen zu konfigurieren. Diese Schritte gleich von Anfang an durchzuführen, kann eine Komplexitätsebene hinzufügen, die Sie daran hindern könnte, die Erstkonfiguration erfolgreich abzuschließen.
Zugriffs-URI
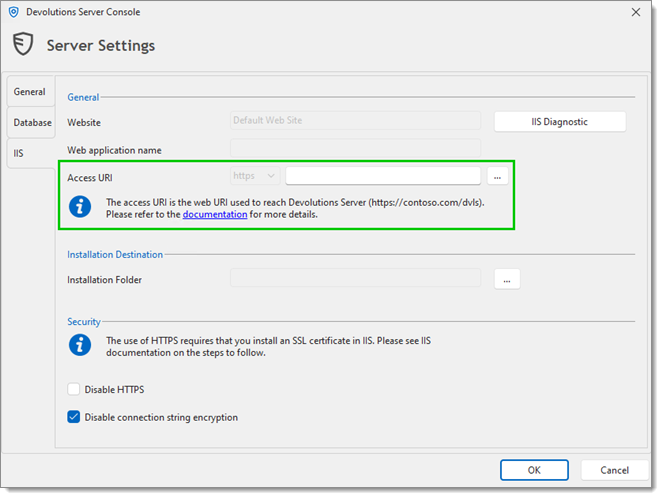
Wenn Sie Ihren Devolutions Server von einer Version vor 2022.1 auf 2022.2 oder höher aktualisieren, folgen Sie den Schritten in Zugriffs-URI. Während des Upgrade-Vorgangs oder des Installationsvorgangs von Devolutions Server müssen wir einen Zugriffs-URI angeben. Dieser URI ist eine Weiterleitungs-URL, die vom OAuth-System verwendet wird und den Authentifizierungsverkehr an den Zugriffs-URI weiterleitet.
Verschlüsselung
Um sicherzustellen, dass die Kommunikation zwischen der Devolutions Server-Instanz und der SQL Server-Datenbank verschlüsselt ist, muss ein umfangreiches Verfahren auf der SQL Server-Instanz befolgt werden. Siehe Verbindungen zu SQL Server verschlüsseln.
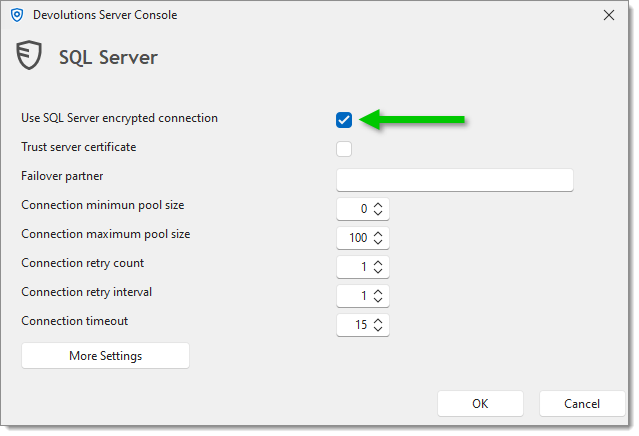
Bei Verwendung von SQL Server-Anmeldekonten ist die Verschlüsselung der Dateien appsettings.json von höchster Bedeutung, da in ihnen sensible Informationen gespeichert werden. Besuchen Sie Devolutions Scheduler das Lesen verschlüsselter Verbindungszeichenfolgen erlauben für weitere Informationen und Empfehlungen.
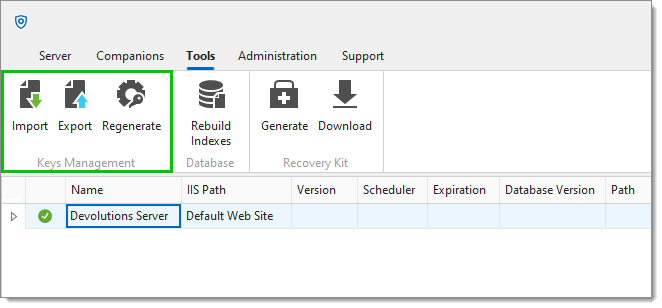
Der Verschlüsselungsschlüssel wird verwendet, um Dateneinträge (Verbindungen, Benutzer-Tresor, Dokumentation und Anhänge) zu verschlüsseln. Die Verschlüsselungsschlüssel werden generiert und ausschließlich in der Datei encryption.config auf dem Server gespeichert. Erfahren Sie in Verschlüsselungsschlüssel verwalten, wie Sie diese exportieren, importieren und neu generieren.
Für Unternehmen, die Federal Information Processing Standards (kurz FIPS) benötigen, siehe FIPS (Verschlüsselung).
Backup- und Protokollverwaltung
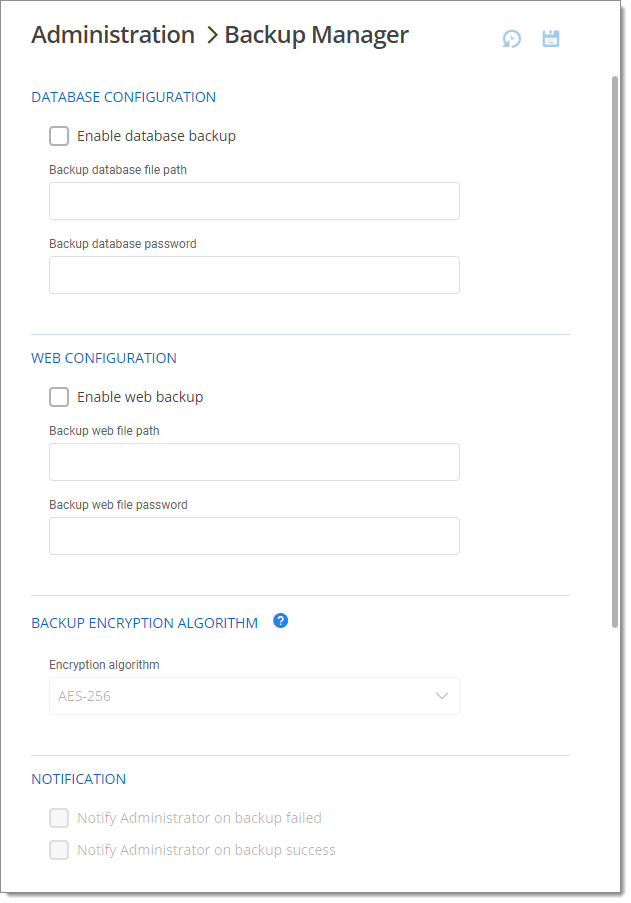
Der Backup-Manager, der über die Devolutions Server-Weboberfläche zugänglich ist, ermöglicht Administratoren, die Parameter für das Backup der Datenbank und des Webanwendungsordners zu konfigurieren sowie Backups in wiederkehrenden Intervallen zu planen. Backups sollten aktiviert und auf einem externen Medium oder Cloud-Speicher konfiguriert werden, um einen permanenten Datenverlust zu vermeiden. Siehe Devolutions Server Disaster Recovery für weitere Informationen zu den erforderlichen Backups im Falle von Vorfällen.
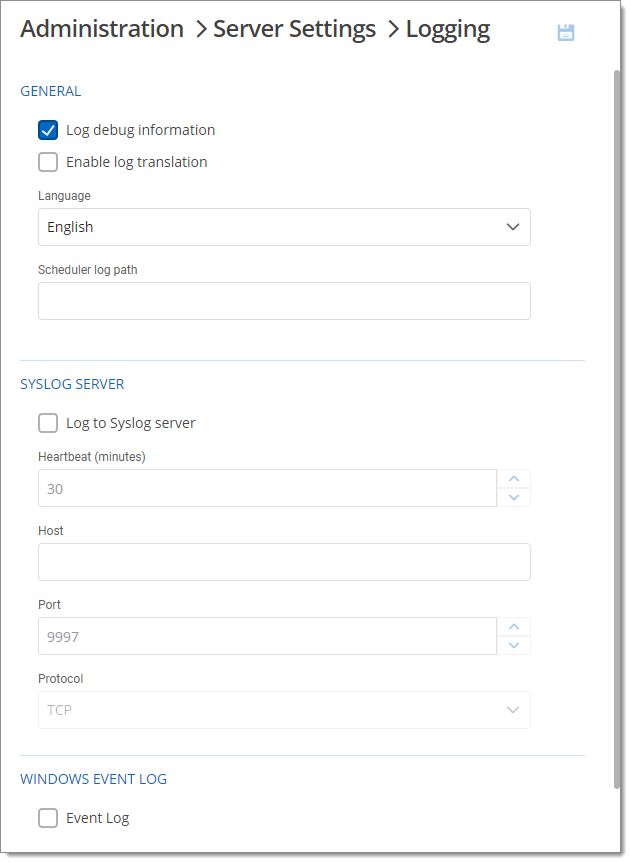
In Bezug auf Protokolle wird empfohlen, sie an ein externes System zu senden, um die Integrität und Verfügbarkeit der Ereignisinformationen zu erhalten. Konfigurieren Sie die Funktion Protokollierung in der Devolutions Server-Weboberfläche.
Lebensdauer des Refresh-Tokens
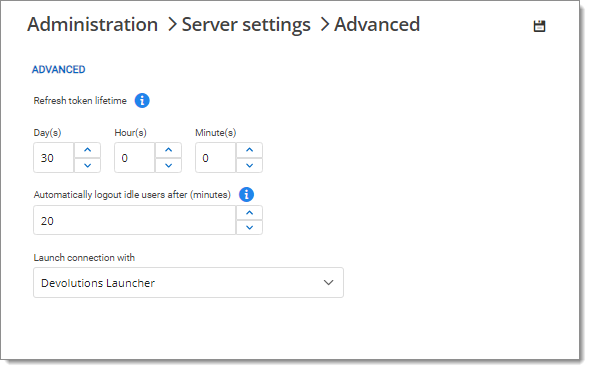
Eine übermäßige Sitzungsdauer kann unbefugten Benutzern eine über das Notwendige hinausgehende Exposition ermöglichen. Die Lebensdauer des Refresh-Tokens sollte daher auf innerhalb von 30 Tagen konfiguriert werden. Dies kann in den erweiterten Servereinstellungen der Devolutions Server-Weboberfläche erfolgen. Standardmäßig werden Tokens automatisch um weitere 30 Tage erneuert, jedes Mal wenn ein Benutzer aktiv ist; wenn der Benutzer inaktiv ist, startet ein Countdown und macht das Token nach 30 Tagen ungültig.
E-Mail-Benachrichtigungen
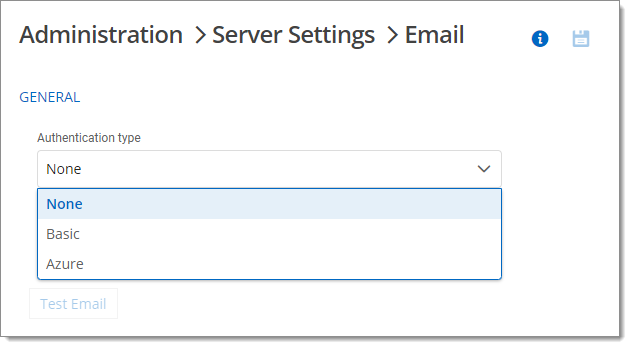
Eine E-Mail-Serverkonfiguration ist erforderlich, um wichtige Anwendungsnachrichten wie Sicherheitsereignisse oder Fehler zu übermitteln. Sie können in der Weboberfläche konfiguriert werden. Siehe Eine SMTP-E-Mail konfigurieren oder Eine SMTP-E-Mail mit Azure konfigurieren für Konfigurationsschritte und Informationen zu jeder Einstellung.
Passwort der Devolutions Server Console
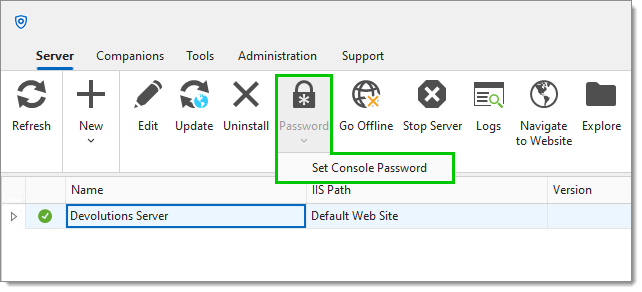
Es wird empfohlen, eine weitere Sicherheitsebene hinzuzufügen, indem Sie ein Passwort für die Devolutions Server Console aktivieren und festlegen. Erfahren Sie mehr über diese Passworteinstellung und alle anderen Einstellungen der Devolutions Server Console in Devolutions Server Console.
Devolutions Server Sicherheits-Dashboard
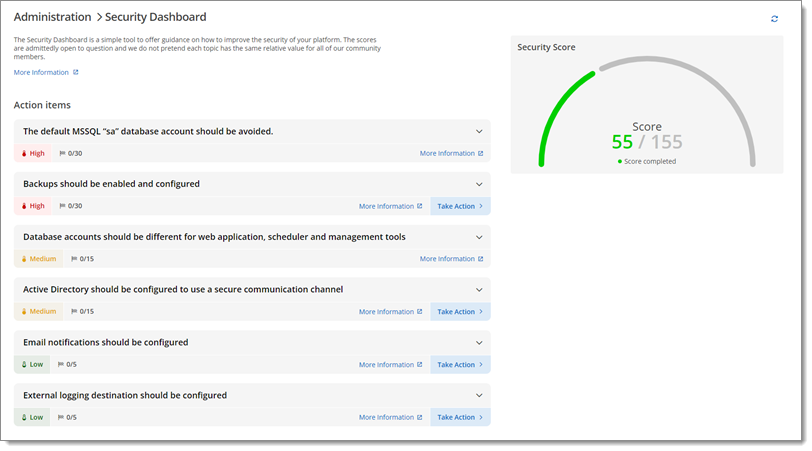
Das Devolutions Server Sicherheits-Dashboard ist ein Werkzeug, das Anleitungen zur Verbesserung der Sicherheit der Devolutions Server-Plattform sowie Tipps zur Reduzierung des Arbeitsaufwands für Administratoren bietet. Einige Tipps sind allgemeine Best Practices der Informationssicherheit, andere sind ein Konsens zwischen unseren eigenen Teams. Es kann jederzeit in der Devolutions Server-Weboberfläche unter Administration – Sicherheits-Dashboard aufgerufen werden.
Die Bewertungen sind zugegebenermaßen diskutabel und wir behaupten nicht, dass jedes Thema für alle Community-Mitglieder den gleichen relativen Wert hat. 100 % zu erreichen ist sicherlich kein Endziel an sich; wir möchten lediglich das Bewusstsein schärfen und Ideen für Ihre eigene Sicherheitshärtung bereitstellen.
Zuletzt aktualisiert
War das hilfreich?