

Erstellung einer Devolutions Server-Instanz
Mehrere Devolutions Server-Instanzen können auf demselben Server gehostet werden. Jede Instanz befindet sich in ihrer eigenen Webanwendung innerhalb von IIS. Die folgenden Schritte werden über die Devolutions Server Console durchgeführt.
Installation des IIS-Webservers
Installieren Sie die Devolutions Server Console auf dem Webserver. Sie ist auf der Seite Herunterladen verfügbar.
Führen Sie die Devolutions Server Console mit erhöhten Rechten aus. Klicken Sie dazu mit der rechten Maustaste auf die Anwendung und wählen Sie Als Administrator ausführen.
Alle über die Devolutions Server Console durchgeführten Vorgänge werden mit den Anmeldeinformationen ausgeführt, die zum Starten der Devolutions Server Console verwendet wurden. Wenn Sie andere Anmeldeinformationen verwenden müssen, müssen Sie eine weitere Windows-Sitzung starten. Der Befehl RunAs bietet nicht die Möglichkeit, einen Prozess mit erhöhten Rechten zu starten. Die Option Als anderer Benutzer ausführen funktioniert nur, wenn das Konto Mitglied der lokalen Administratorgruppe des Servers ist.
Für diesen Schritt ist es erforderlich, sich mindestens einmal mit einem VaultDBOwner-Konto (mit lokalen Administratorrechten auf dem Server) über Windows-Authentifizierung am Windows Server angemeldet zu haben. Sobald dies erledigt ist, öffnen Sie die Devolutions Server Console und klicken auf die Schaltfläche Neu oder die Schaltfläche Neue Instanz installieren, um eine neue Serverinstanz mit dem einfachen oder erweiterten Installationsassistenten bereitzustellen. Weitere Informationen finden Sie in den nächsten Abschnitten. Es ist außerdem möglich, SQL-Datenquelle zu migrieren.
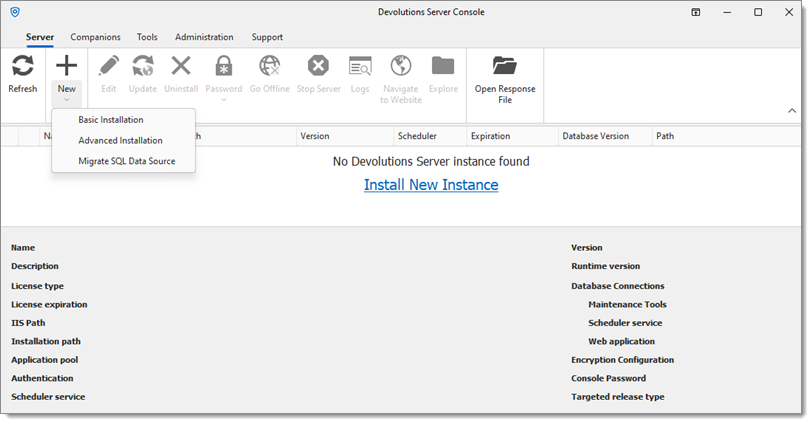
Einfache Installation
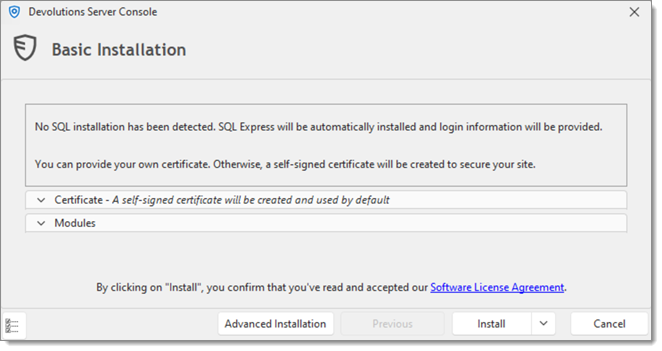
Wenn auf dem Computer, auf dem Devolutions Server gehostet wird, keine SQL Server-Instanz verfügbar ist, wird vom Assistenten eine SQL Server Express Edition-Instanz installiert. Eine Internetverbindung ist erforderlich, um die SQL Server Express Edition und die folgenden Voraussetzungen herunterzuladen: IIS Application Request Routing (ARR), IIS Rewrite Module und ASP.NET Core Module (ANCM).
Das folgende Dialogfeld enthält die für das sa-SQL-Konto erstellten Anmeldeinformationen, das Devolutions Server-Administratorkonto und das Kennwort des Verschlüsselungsschlüssels. Klicken Sie auf die Schaltfläche Speichern unter, um die Informationen in einer Datei zu speichern.
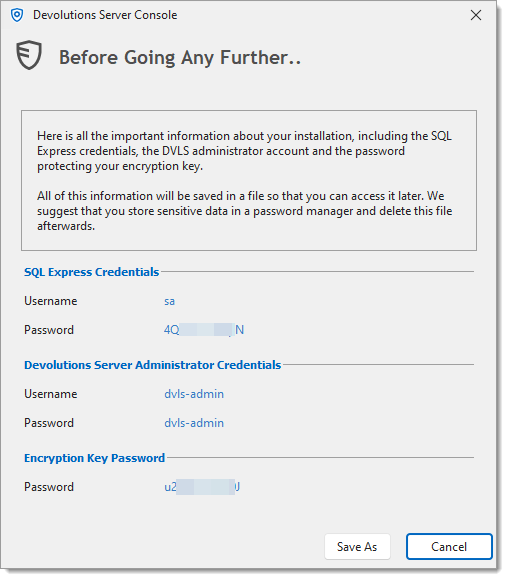
Das folgende Dialogfeld zeigt die SQL Server-Informationen einschließlich der Anmeldeinformationen des sa-Kontos an, die von Devolutions Server zum Erstellen der SQL-Datenbank und zum Verbinden mit ihr verwendet werden.
Sobald die Installation erfolgreich abgeschlossen ist, zeigt der Assistent die Installationszusammenfassung an und öffnet automatisch den Standardbrowser, um sich mit der Devolutions Server-Weboberfläche zu verbinden.
Melden Sie sich in der Devolutions Server-Weboberfläche mit den in Schritt 2 bereitgestellten Anmeldeinformationen an. Anschließend werden Sie aufgefordert, das Passwort zu ändern, bevor der Anmeldevorgang fortgesetzt wird.
Erweiterte Installation
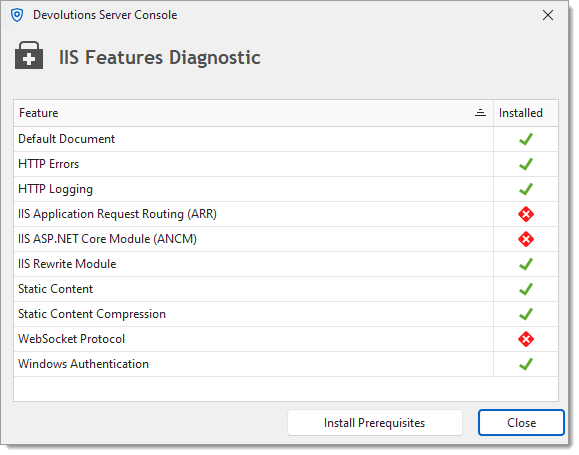
Im ersten Schritt führt der Installationsassistent eine Diagnose auf dem Server durch, um zu prüfen, ob auf dem IIS-Server alle erforderlichen Webserver-Voraussetzungen installiert sind und er bereit ist, Devolutions Server auszuführen. Fehlende Funktionen sind mit einem Fehlersymbol gekennzeichnet. Die Schaltfläche „Voraussetzungen installieren“ installiert alle fehlenden Funktionen mithilfe eines PowerShell-Skripts. Klicken Sie auf Schließen, um fortzufahren. Eine Internetverbindung ist erforderlich für IIS Application Request Routing (ARR), IIS Rewrite Module und ASP.NET Core Module (ANCM).
Die Lizenzvereinbarung muss gelesen, verstanden und akzeptiert werden, um mit der Installation fortzufahren.
Geben Sie unter Datenbank die Server- und Datenbankinformationen ein, bevor Sie auf Weiter klicken. Das zum Erstellen der Datenbank verwendete Benutzerkonto muss über sysadmin-Rechte in der SQL Server-Instanz verfügen. Weitere Informationen finden Sie unter Datenbank.
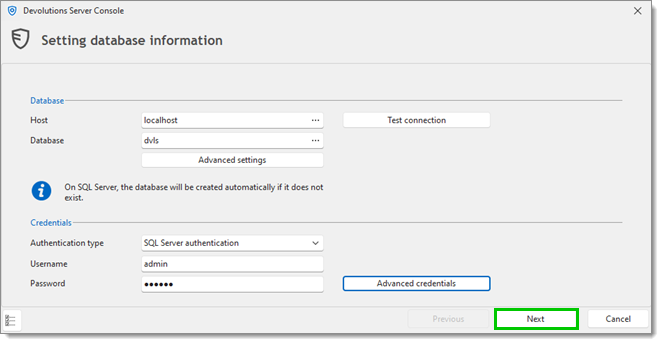
Geben Sie unter Allgemein einen benutzerdefinierten Servernamen und eine Serverbeschreibung ein. Klicken Sie auf Weiter.
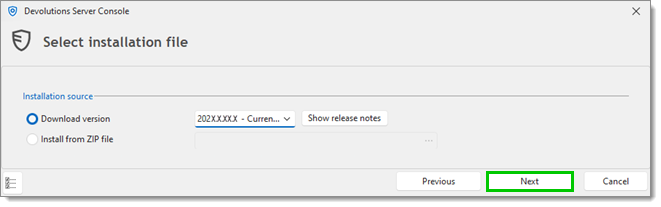
Wählen Sie unter Installationsquelle, ob aus dem Web (neueste Version) heruntergeladen oder aus einer ZIP-Datei installiert werden soll (verfügbar auf der Seite Herunterladen der Devolutions-Website). Klicken Sie auf Weiter.
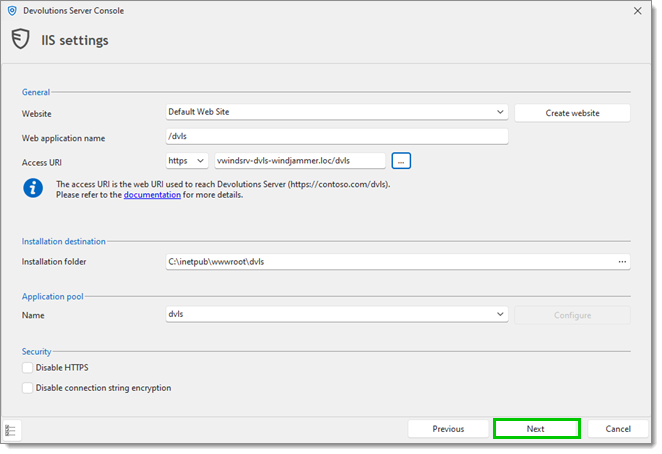
Wählen Sie unter Allgemein die Website, den Namen der Webanwendung und den Access URI aus, die zum Erreichen der Devolutions Server-Webseite erforderlich sind, was der vollständige FQDN des Servers sein sollte (z. B.
https://myservername.mydomain.loc/dvls). Legen Sie unter Installationsziel den Installationsordner fest, in dem sich die Dateien der Instanz befinden werden. Dem Prozess zum Ausführen von Websites wurden die entsprechenden Berechtigungen unterC:\inetpub\wwwrootgewährt. Wir empfehlen, darunter einen neuen Ordner zu erstellen und die Devolutions Server-Instanz in diesem Ordner zu erstellen. Legen Sie unter Anwendungspool einen Namen fest. Klicken Sie auf Weiter.
Wir empfehlen nicht, den Installationsordner auf C:\Program Files, C:\Program Files (x86) oder C:\inetpub zu setzen. Devolutions Server ist eine Webanwendung, und dies könnte zu unerwünschtem Verhalten und Problemen führen, da IIS nicht über ausreichende Berechtigungen verfügt, um Webanwendungen auszuführen, die sich in diesen Ordnern befinden. Wenn Sie den Webanwendungsordner an einem anderen Ort als dem Standardordner C:\Inetpub\wwwroot festlegen möchten, benötigt die integrierte lokale Computergruppe IIS_IUSRS die Berechtigungen Lesen sowie Lesen & Ausführen für die gesamte Ordnerstruktur der Devolutions Server-Webanwendung.
Füllen Sie unter Administrations-Anmeldeinformationen die Informationen aus, um ein benutzerdefiniertes Devolutions Server-Administratorkonto zu erstellen. Alle Felder sind erforderlich.
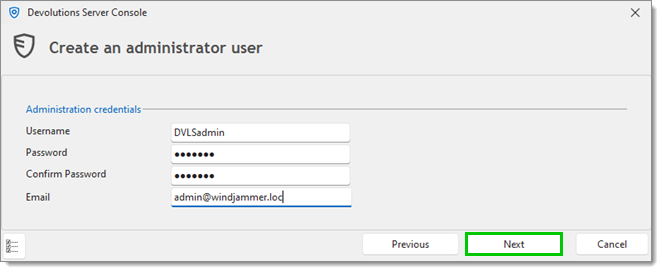
Bewahren Sie eine Kopie dieser Anmeldeinformationen an einem sicheren Ort außerhalb von Devolutions Server auf, da sie sich bei Problemen mit den anderen Authentifizierungsmethoden als nützlich erweisen können. Zudem ist es eine bewährte Vorgehensweise, die Option für die benutzerdefinierte Devolutions-Anmeldung aktiviert zu lassen (zu finden unter Administration – Servereinstellungen – Authentifizierung).
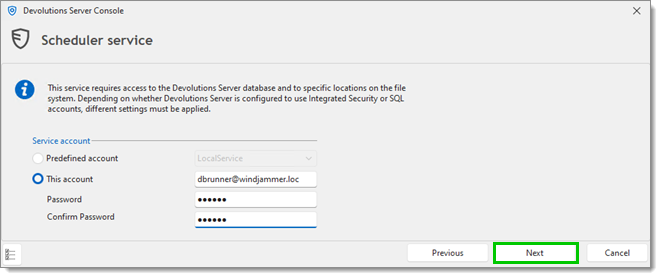
Achten Sie unter Scheduler-Dienst darauf, das richtige VaultDBScheduler-Konto zu verwenden. Die folgenden Funktionen sind vom Scheduler abhängig: Backup-Manager, Cache für Domänenbenutzer und Benutzergruppen, Cache für Office365-Benutzer und Benutzergruppen, E-Mail-Benachrichtigungen, Protokolle bereinigen und Privilegierte Zugriffsverwaltung.
Wählen Sie unter Recovery Kit den Zielordner und den Dateinamen der Devolutions Server Recovery-Kit-Datei aus. Legen Sie ein Passwort fest, um die Verschlüsselungsschlüssel zu schützen. Wenn die Option Sensible Daten einbeziehen aktiviert ist, werden die SQL-Authentifizierungsanmeldeinformationen in das Recovery Kit aufgenommen.
Wir empfehlen, die Recovery-Kit-Datei und das Passwort an einem sicheren Ort außerhalb von Devolutions Server aufzubewahren, da sie später zum Verschieben oder Wiederherstellen der Datenbank verwendet werden können.
Wählen Sie im Devolutions Gateway-Fenster, ob Devolutions Gateway installiert werden soll oder nicht. Weitere Details finden Sie unter Devolutions Gateway-Konfiguration mit Devolutions Server.
Lesen und verstehen Sie im Fenster Zusammenfassung die Softwarelizenzen und die Abonnementvereinbarung von Devolutions, überprüfen Sie dann die Konfiguration und klicken Sie auf Installieren.
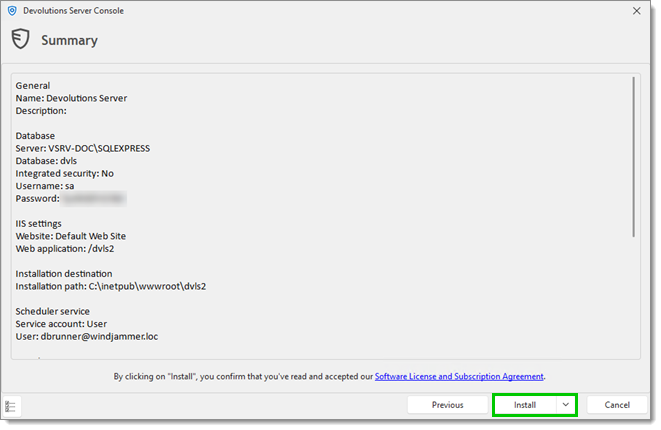
Sobald die Installation abgeschlossen ist, zeigt eine Zusammenfassung an, ob Devolutions Server korrekt bereitgestellt wurde. Klicken Sie auf OK, um das Fenster zu schließen.
Identität des Devolutions Server-Anwendungspools auf VaultDBRunner ändern
Öffnen Sie den IIS-Manager, klicken Sie mit der rechten Maustaste auf die dvls-Anwendung und klicken Sie auf Erweiterte Einstellungen....
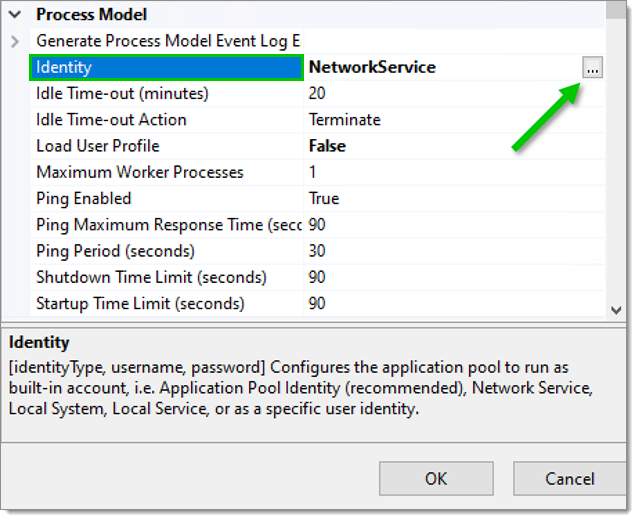
Klicken Sie unter Prozessmodell auf die Schaltfläche mit den Auslassungspunkten neben Identität, wählen Sie Benutzerdefiniertes Konto, geben Sie Ihre VaultDBRunner-Informationen ein und klicken Sie auf OK
Gehen Sie zur Devolutions Server Console und dann zu Bearbeiten – Datenbank – Erweiterte Anmeldeinformationen, klicken Sie unter Webanwendung auf Minimale Berechtigungen anwenden und klicken Sie auf OK.
Konto des Devolutions Scheduler-Dienstes aktualisieren
Öffnen Sie Dienste auf dem Server, auf dem Devolutions Server gehostet wird.
Aktualisieren Sie das Konto auf der Registerkarte Anmelden des Devolutions Scheduler-Dienstes.
Gehen Sie zur Devolutions Server Console und dann zu Bearbeiten – Datenbank – Erweiterte Anmeldeinformationen, klicken Sie unter Scheduler-Dienst auf Minimale Berechtigungen anwenden und klicken Sie auf OK.
Ein Zertifikat importieren oder ein selbstsigniertes Zertifikat erstellen
Öffnen Sie den IIS-Manager, wählen Sie den Serverknoten in der Baumansicht aus und doppelklicken Sie auf die Funktion Serverzertifikate in der Listenansicht.

Klicken Sie im Bereich Aktionen auf Importieren... und geben Sie die erforderlichen Informationen ein, um ein bereits vorhandenes Zertifikat zu importieren. Um ein selbstsigniertes Zertifikat zu erstellen, klicken Sie auf Selbstsigniertes Zertifikat erstellen..., geben Sie ihm einen Namen und lassen Sie den Zertifikatspeicher auf Persönlich.

Eine SSL-Bindung erstellen
Wählen Sie die Website in der Baumansicht aus. Klicken Sie im Bereich Aktionen auf Bindungen.... Dies öffnet den Bindungseditor, mit dem Sie Bindungen für Ihre Website erstellen, bearbeiten und löschen können.

Klicken Sie auf Hinzufügen..., um Ihre neue SSL-Bindung zur Website hinzuzufügen.

Wählen Sie https in der Dropdown-Liste Typ aus. Wählen Sie das importierte oder erstellte Zertifikat aus der Dropdown-Liste SSL-Zertifikat aus und klicken Sie dann auf OK.

Nun haben Sie eine neue SSL-Bindung auf Ihrer Website.

Die Installation testen
Um die Serverinstallation zu testen, navigieren Sie mit einem beliebigen Webbrowser dorthin (z. B.: \http://<Machine\_Name>/<instancename>) oder klicken Sie in der Devolutions Server Console auf die Schaltfläche Zur Website navigieren.
In manchen Situationen wird die Webseite möglicherweise nicht richtig geladen. Stellen Sie sicher, dass die integrierte lokale Gruppe IIS IUSRS vollen Lesezugriff auf die Datei encryption.config hat, die sich im Unterordner App_Data im Ordner der Devolutions Server-Webanwendung befindet (d. h. C:\inetpub\wwwroot\dvls\App_Data). Wenn das Problem weiterhin besteht, kontaktieren Sie uns unter service@devolutions.net.
Um die Verbindung von einem Client aus zu testen, erstellen Sie eine Datenquelle in Remote Desktop Manager. Weitere Informationen finden Sie unter Eine Client-Datenquelle konfigurieren.
Installation des Kestrel-Webservers
Die Installation von Devolutions Server mit Kestrel erfordert weniger Abhängigkeiten; insbesondere muss IIS nicht auf dem Computer installiert sein.
Der Installationsvorgang ist der erweiterten Installation des IIS-Webservers sehr ähnlich. Anstatt eine Website und eine Anwendung unter IIS anzugeben, geben Sie die URL ein, auf die die Anwendung lauscht (zum Beispiel "https://localhost:5000"). Der Zugriffs-URI stellt den URI dar, der für den Zugriff auf unsere über den angegebenen HTTP-Listener bereitgestellte Anwendung verwendet wird.
Bekannte Einschränkungen:
Die Anwendung muss unter / bereitgestellt werden ("http://localhost:5000/").
Windows-Authentifizierung wird derzeit unter Kestrel nicht unterstützt.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?