

Sicurezza avanzata
Sebbene questo esempio sia adatto alle grandi imprese, tenga presente che qualsiasi privilegio dovrebbe essere concesso solo se necessario. Presti attenzione quando concede autorizzazioni a un utente o a un gruppo di utenti. La nostra azienda fittizia, Windjammer, ha tre gruppi di utenti: HelpDesk, ServiceDesk e Consultants. Ci sono due aziende clienti: Downhill Pro e Telemark.
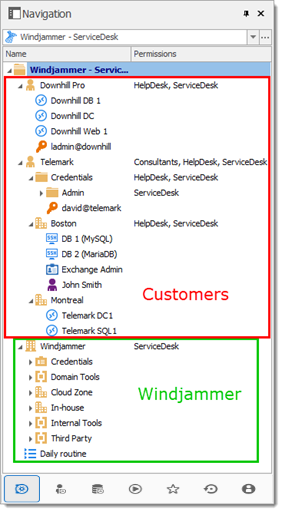
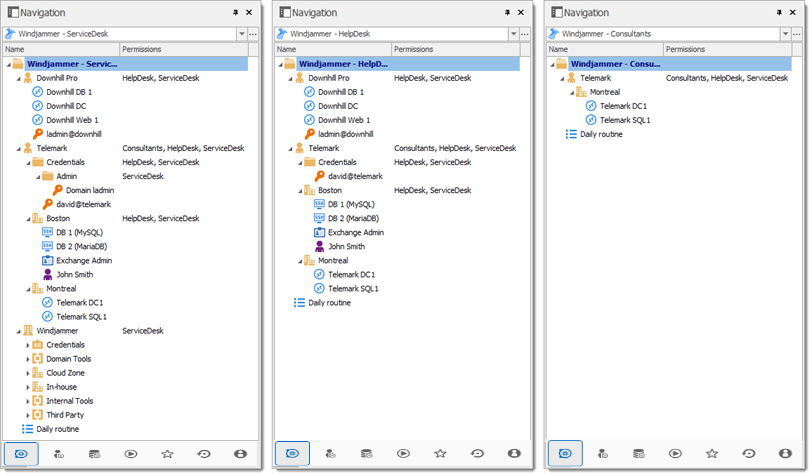
La seguente struttura ad albero rappresenta le voci a cui gli utenti hanno accesso una volta impostate tutte le autorizzazioni:
Configurazione utente
Ecco un esempio di configurazione utente. Per creare gli utenti, vada su Amministrazione – Utenti – Aggiungi utente.
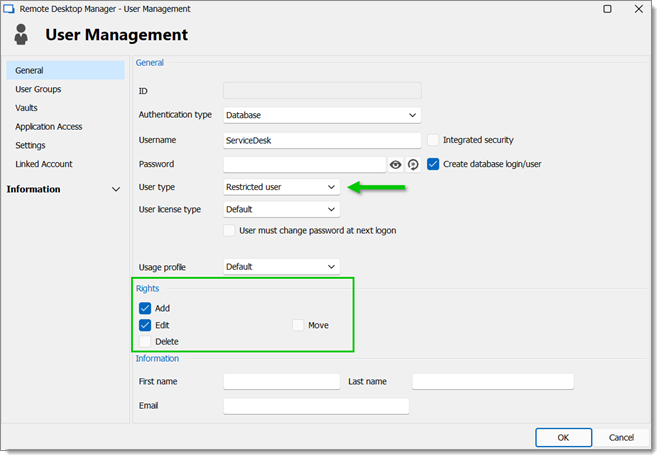
Qui selezioniamo il tipo di utente per concedergli i diritti più basilari (Aggiungi, Modifica ed Elimina).
Gli utenti ServiceDesk sono Utenti con restrizioni. Hanno i diritti Aggiungi e Modifica. Tuttavia, non possono aggiungere voci nella cartella della cassaforte.
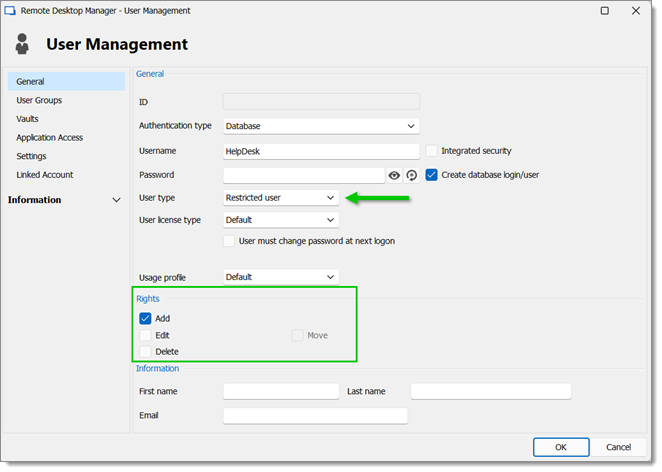
Anche gli utenti HelpDesk sono Utenti con restrizioni. Hanno solo il diritto Aggiungi. Tuttavia, non possono aggiungere voci nella cartella della cassaforte.
I Consultants sono Utenti in sola lettura e possono visualizzare solo un sottoinsieme di voci. Non possono aggiungere o modificare nulla.
Configurazione dei gruppi di utenti
Ora che gli utenti sono stati creati, aggiungeremo i gruppi di utenti a cui in seguito concederemo le autorizzazioni. Dobbiamo creare i gruppi di utenti e assegnare il rispettivo utente a ciascun gruppo di utenti. Non è necessario concedere alcun privilegio a questi gruppi di utenti poiché sono principalmente contenitori vuoti utilizzati per raggruppare più utenti. Ciò consente di controllare più utenti contemporaneamente invece di concedere le autorizzazioni a ciascun utente, uno alla volta.
ServiceDesk
HelpDesk
Consultants
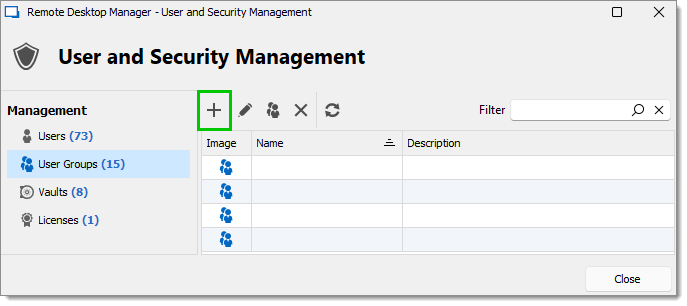
Per aggiungere un gruppo di utenti, clicchi il pulsante Aggiungi gruppo di utenti, inserisca un nome per il gruppo di utenti e clicchi Ok.
Per assegnare utenti a un gruppo di utenti, selezioni un gruppo di utenti e clicchi il pulsante Assegna gruppi di utenti. Utilizzi le caselle di controllo È membro per aggiungere utenti al gruppo di utenti.
Configurazione delle voci
Ora tutto è pronto per concedere o negare l'accesso ai gruppi di utenti.
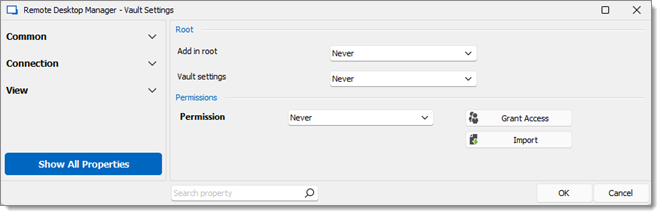
Tutte le autorizzazioni della cartella della cassaforte sono impostate su Mai. Per ereditarietà, ciò nega agli elementi figlio l'accesso predefinito a tutti.
Il ServiceDesk ha l'autorizzazione a visualizzare e aprire tutte le voci ma può modificare solo le voci nei gruppi/cartelle del cliente.
L'HelpDesk ha l'autorizzazione a visualizzare e aprire le voci solo nei gruppi/cartelle del cliente e non può modificarle.
I Consultants hanno l'autorizzazione a visualizzare e aprire le voci solo nella cartella Montreal ma non possono modificarla né i suoi elementi figlio.
Impostazioni della cassaforte Come menzionato sopra, TUTTE le autorizzazioni della cartella delle impostazioni della cassaforte sono impostate su Mai. Ciò nega l'accesso predefinito agli altri utenti.
Windjammer Downhill Pro, e Telemark, i gruppi/cartelle a livello di cassaforte L'autorizzazione a visualizzare la cartella Windjammer è impostata solo per il ServiceDesk poiché vogliamo che possa utilizzare le voci figlio. Non vogliamo che il ServiceDesk aggiunga, modifichi o elimini nulla. Lasciamo le autorizzazioni Aggiungi, Modifica ed Elimina su Ereditato in modo che solo gli amministratori possano eseguire queste azioni sulla cartella Windjammer e sui suoi elementi figlio.
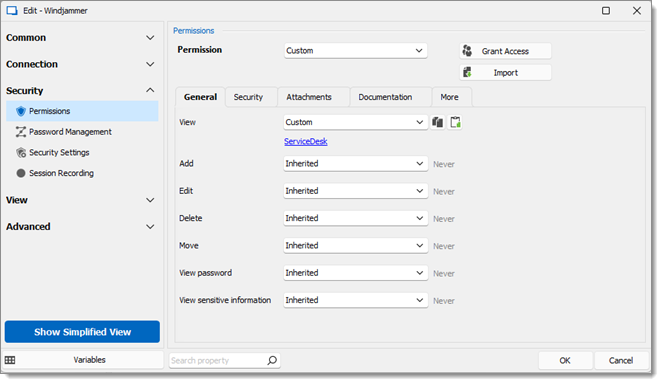
Visualizza: Personalizzato; ServiceDesk.
Aggiungi: Ereditato; Mai ereditato dalla cassaforte. Solo l'amministratore può aggiungere voci.
Modifica: Ereditato; Mai ereditato dalla cassaforte. Solo l'amministratore può modificare le voci.
Elimina: Ereditato; Mai ereditato dalla cassaforte. Solo l'amministratore può eliminare le voci.
Sposta: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono spostare le voci.
Visualizza password: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare la password.
Visualizza informazioni riservate: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare le informazioni riservate.
Connetti (Esegui): Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono connettersi (eseguire).
Per Downhill Pro, concediamo le autorizzazioni al ServiceDesk e all'HelpDesk.
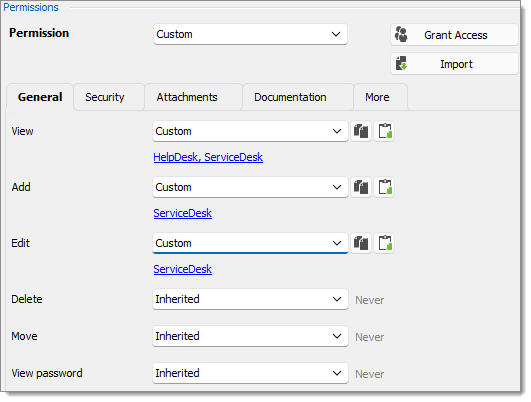
Visualizza: Personalizzato; HelpDesk, ServiceDesk.
Aggiungi: Personalizzato; ServiceDesk.
Modifica: Personalizzato; ServiceDesk.
Elimina: Ereditato; Mai ereditato dalla cassaforte. Solo l'amministratore può eliminare le voci.
Sposta: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono spostare le voci.
Visualizza password: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare la password.
Abbiamo già un buon esempio della flessibilità della sicurezza di Remote Desktop Manager. Gli utenti ServiceDesk e HelpDesk possono visualizzare e utilizzare tutte le voci nella cartella Downhill Pro, comprese le voci credenziali, ma non vedranno mai alcuna password poiché gli utenti ServiceDesk e HelpDesk non hanno il privilegio di rivelare le password.
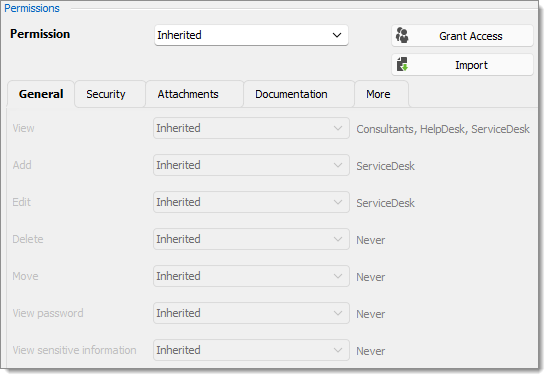
Successivamente, per la cartella Telemark, concediamo le autorizzazioni al ServiceDesk, all'HelpDesk e ai Consultants. È qui che le cose si complicano. Se vogliamo che i Consultants possano visualizzare solo la cartella Montreal, che è un elemento figlio di Telemark, dobbiamo concedere ai Consultants l'autorizzazione a visualizzare la cartella padre, e quindi l'intero contenuto di Telemark. Poi concederemo le autorizzazioni sugli elementi figlio solo al gruppo di utenti che deve avere accesso a tali elementi. Quest'ultimo passaggio negherà l'autorizzazione di visualizzazione ai Consultants sugli elementi figlio.
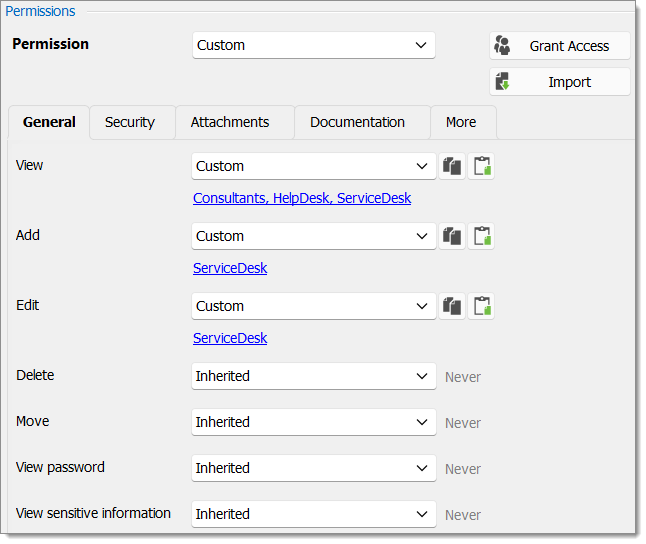
Visualizza: Personalizzato; Consultants, HelpDesk, ServiceDesk.
Aggiungi: Personalizzato; ServiceDesk.
Modifica: Personalizzato; ServiceDesk.
Elimina: Ereditato; Mai ereditato dalla cassaforte. Solo l'amministratore può eliminare le voci.
Sposta: Ereditato; Mai ereditato dalla cassaforte. Solo l'amministratore può spostare le voci.
Visualizza password: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare la password.
Visualizza informazioni riservate: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare le informazioni riservate.
Elementi figlio di Telemark Poiché vogliamo che gli utenti possano utilizzare le voci credenziali, concediamo al ServiceDesk e all'HelpDesk l'autorizzazione a visualizzare la cartella Credentials. Pertanto, il ServiceDesk e l'HelpDesk possono utilizzare le voci nella cartella senza rivelare le password. Specificando che solo l'HelpDesk e il ServiceDesk hanno l'autorizzazione Visualizza, neghiamo l'accesso in visualizzazione a qualsiasi gruppo di utenti o utente non presente nell'elenco dell'autorizzazione.
Le autorizzazioni Aggiungi e Modifica sono impostate su Mai e l'autorizzazione Elimina può essere lasciata su Ereditato poiché eredita l'impostazione Mai dalla cassaforte. Solo gli amministratori possono eseguire queste azioni nei gruppi/cartelle contenenti credenziali.
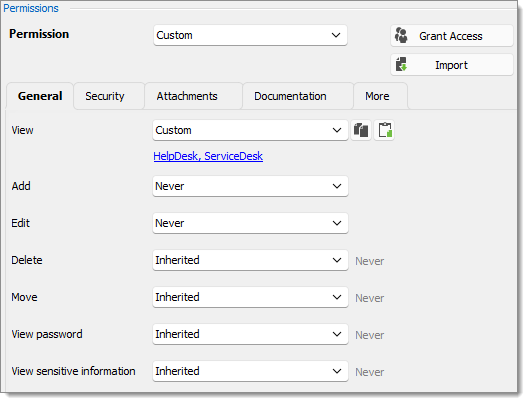
Visualizza: Personalizzato; HelpDesk, ServiceDesk.
Aggiungi: Mai; Solo gli amministratori possono aggiungere voci credenziali.
Modifica: Mai; Solo gli amministratori possono modificare le voci.
Elimina: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono eliminare le voci.
Sposta: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono spostare le voci.
Visualizza password: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare la password.
Visualizza informazioni riservate: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare le informazioni riservate.
Connetti (Esegui): Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono connettersi (eseguire).
Vogliamo che il ServiceDesk possa utilizzare la voce credenziale Domain admin, ma non l'HelpDesk. Per questo, dobbiamo concedere l'autorizzazione Visualizza al ServiceDesk. Il ServiceDesk potrà comunque utilizzare la voce credenziale ma non vedrà mai la password.
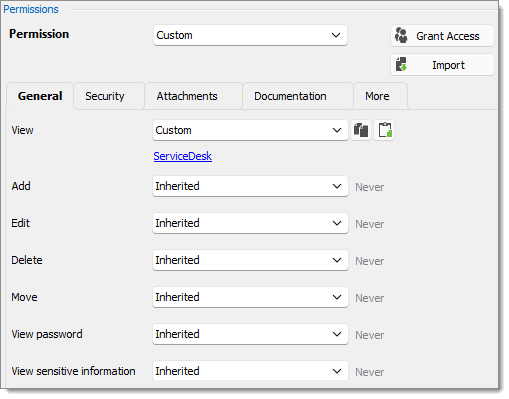
Visualizza: Personalizzato; ServiceDesk.
Aggiungi: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono aggiungere voci credenziali.
Modifica: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono modificare le voci credenziali.
Elimina: Ereditato; Mai ereditato da Telemark\Credentials. Solo gli amministratori possono eliminare le voci credenziali.
Sposta: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono spostare le voci.
Visualizza password: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare la password.
Visualizza informazioni riservate: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare le informazioni riservate.
Connetti (Esegui): Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono connettersi (eseguire).
L'ultimo passaggio per gli elementi figlio di Telemark è impostare l'autorizzazione Visualizza per il ServiceDesk e l'HelpDesk sulla cartella Boston e lasciare tutte le altre autorizzazioni di questa cartella su Ereditato. Ciò nega ai Consultants la visualizzazione della cartella Boston. Ora, i Consultants possono visualizzare e aprire le voci solo nella cartella Montreal.
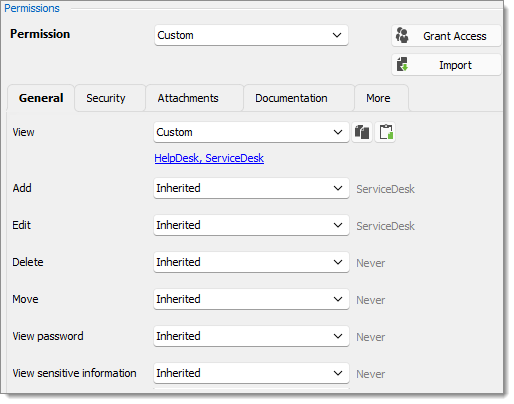
Visualizza: Personalizzato; HelpDesk, ServiceDesk.
Aggiungi: Ereditato; ServiceDesk ereditato da Telemark.
Modifica: Ereditato; ServiceDesk ereditato da Telemark.
Elimina: Ereditato; Mai ereditato dalla cassaforte.
Visualizza password: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare la password.
Visualizza informazioni riservate: Ereditato; Mai ereditato dalla cassaforte. Solo gli amministratori possono visualizzare le informazioni riservate.
Ogni volta che una nuova cartella viene aggiunta come figlio della cartella Telemark, l'autorizzazione Visualizza deve essere impostata per ServiceDesk e/o HelpDesk per nascondere la nuova cartella e il suo contenuto ai Consultants.
Non è necessario impostare alcuna autorizzazione sulla cartella Montreal, poiché ereditano tutte i valori dalle cartelle padre.
In conclusione
Le autorizzazioni sono ora impostate correttamente. Noti che anche ogni voce aggiunta a livello di cassaforte eredita dalla cassaforte. Ciò significa che sarebbero disponibili solo per gli amministratori, a meno che le loro autorizzazioni non vengano modificate. Ciò può essere confermato osservando lo screenshot qui sotto, in cui la voce Daily routine è disponibile per tutti (le sue autorizzazioni sono state modificate in Everyone). Ecco cosa dovrebbe vedere ogni utente nella vista ad albero:
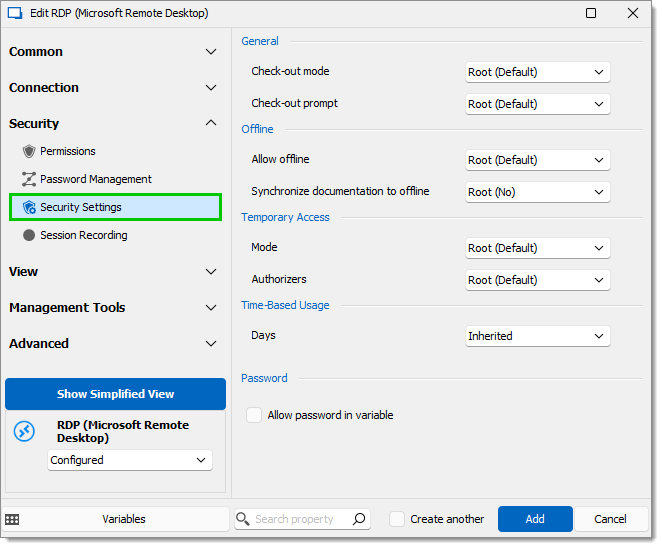
Può personalizzare ulteriormente le autorizzazioni utilizzando la sezione Impostazioni di sicurezza durante la modifica delle voci. Come sempre, occorre prestare molta attenzione quando si concedono le autorizzazioni.
Ultimo aggiornamento
È stato utile?